5651 sayılı Kanun, internet ortamını başka kişilere kullandıran her işletmeye — ticari amaçla olup olmadığına bakılmaksızın — erişim kayıtlarını tutma yükümlülüğü getirir. Otel, kafe, ofis, fabrika ya da okul farkı yoktur: kayıtlar iki yıl saklanır, doğruluğu ve bütünlüğü korunur; amaç, hattan yapılan bir işlemin sonradan kime ait olduğunu gösterebilmektir.
5651 sayılı Kanun nedir
Kanunun resmî adı "İnternet Ortamında Yapılan Yayınların Düzenlenmesi ve Bu Yayınlar Yoluyla İşlenen Suçlarla Mücadele Edilmesi Hakkında Kanun"dur. Kanun 4/5/2007 tarihinde kabul edilmiş, 23/5/2007 tarihli ve 26530 sayılı Resmî Gazete'de yayımlanarak yürürlüğe girmiştir. Kanun numarası 5651'dir.
Kanunun amaç ve kapsamı birinci maddesinde şöyle tanımlanır:
"Bu Kanunun amaç ve kapsamı; içerik sağlayıcı, yer sağlayıcı, erişim sağlayıcı ve toplu kullanım sağlayıcıların yükümlülük ve sorumlulukları ile internet ortamında işlenen belirli suçlarla içerik, yer ve erişim sağlayıcıları üzerinden mücadeleye ilişkin esas ve usûlleri düzenlemektir."
5651 sayılı Kanun, madde 1/1 — mevzuat.gov.tr
Kanun dört ana aktör tanımlar: içerik sağlayıcı, yer sağlayıcı, erişim sağlayıcı ve toplu kullanım sağlayıcı. Bu rehber, işletmenizi en çok ilgilendiren son gruba — toplu kullanım sağlayıcılara — odaklanır. Kanunun ayrıntılarını uygulamaya döken "İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik" ise 11/4/2017 tarihli ve 30035 sayılı Resmî Gazete'de yayımlanarak yürürlüğe girmiştir ve bugün hâlâ geçerlidir (1/11/2007 tarihli eski yönetmelik bu yönetmeliğin 14. maddesiyle yürürlükten kaldırılmıştır). Kanun ve Yönetmeliğin tam maddeleri için 5651 sayılı Kanun mevzuat sayfasına ve Yönetmelik mevzuat sayfasına bakabilirsiniz.
Temel tanımlar
İki tanım, işletmeniz için bu Kanunun neyi kapsadığını belirler: toplu kullanım sağlayıcı ve trafik bilgisi.
"Toplu kullanım sağlayıcı: Kişilere belli bir yerde ve belli bir süre internet ortamı kullanım olanağı sağlayanı,"
5651 sayılı Kanun, madde 2/1-i — mevzuat.gov.tr
Bu tanımın en kritik özelliği, kime internet verildiğine bakmamasıdır. Müşteri, misafir, öğrenci veya çalışan ayrımı yoktur; "kişilere" belli bir yerde internet kullandıran her gerçek veya tüzel kişi bu tanımın içine girer. Yönetmelik aynı tanımı, uygulamaya yönelik olarak şöyle tekrarlar:
"İnternet toplu kullanım sağlayıcı: Kişilere belli bir yerde ve belli bir süre internet ortamı kullanım olanağı sağlayan gerçek ve tüzel kişileri,"
İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik, madde 3/1-g — mevzuat.gov.tr
İkinci önemli tanım, kanunun hangi veriden bahsettiğini gösterir:
"Trafik bilgisi: Taraflara ilişkin IP adresi, kaynak ve hedef port bilgisi, verilen hizmetin başlama ve bitiş zamanı, yararlanılan hizmetin türü, aktarılan veri miktarı ve varsa abone kimlik bilgilerini,"
5651 sayılı Kanun, madde 2/1-j — mevzuat.gov.tr
Toplu kullanım sağlayıcılar için Yönetmelik bu trafik bilgisini daha somut biçimde "erişim kayıtları" olarak tanımlar; bu tanımı aşağıda ayrıntılı işliyoruz. Alan tanımları için ayrıca Erişim Kayıtları Nelerdir? rehberine bakabilirsiniz.
Kanunun diğer üç aktörü — içerik sağlayıcı, yer sağlayıcı ve erişim sağlayıcı — işletmenizi genellikle doğrudan ilgilendirmez. İçerik sağlayıcı internet üzerinden bilgi üreten ve sağlayan tarafı, yer sağlayıcı bu içeriği barındıran sunucuları işleten tarafı, erişim sağlayıcı ise kullanıcılarına internet ortamına erişim olanağı sağlayan işletmeciyi (örneğin aboneliğinizi sağlayan internet servis sağlayıcınızı) tanımlar. Sizin işletmeniz, kendi hattınızı misafirinize, müşterinize ya da çalışanınıza paylaştırdığınız anda "toplu kullanım sağlayıcı" sıfatını kazanır; bu dört tanım birbirinin yerine kullanılmaz ve her birinin yükümlülükleri farklıdır.
Kimler kapsamda
Tanım müşteri, misafir, öğrenci ve çalışan arasında ayrım yapmadığı için, bir yerde internet kullandırılan her ortam kapsama girer: oteller ve konaklama tesisleri, kafeler ve restoranlar, fabrikalar ve şantiyeler, okullar ve yurtlar, hastaneler, belediyeler ve kamu kurumları, AVM'ler ve mağaza zincirleri, ortak çalışma alanları, spor ve güzellik merkezleri ile sıradan işyeri ve ofisler. Hepsinin tek bir ortak noktası vardır: internet hattı o işletmenin adına kayıtlıdır ve hattan yapılan bir işlem sorgulandığında muhatap önce işletmenin kendisidir.
Bu sorumluluk, her sektörde farklı bir yüz taşır: otelde konaklayan misafir ile onu ağırlayan resepsiyon personeli, kafede sipariş veren müşteri ile kasadaki garson, fabrikada vardiyada çalışan işçi ile onu denetleyen taşeron yetkilisi, okulda ders arasında bağlanan öğrenci ile nöbetçi öğretmen. Rol farklı olsa da soru hep aynıdır: o anda hangi iç IP, hangi cihaz ve hangi kişi bağlıydı? Kayıt yoksa bu soruya cevap veremezsiniz; kayıt varsa işlemi yapan kişiyi gösterip işletmenizi koruyabilirsiniz.
Bu noktada sektöre özgü uygulamaları görmek isterseniz otel ve konaklama, kafe ve restoran, işyeri ve ofis, fabrika ve üretim ya da okul ve eğitim sayfalarına bakabilirsiniz; bu sayfalar aynı yükümlülüğü her sektörün gerçek rolleriyle anlatır.
Çalışanlara internet veren bir işyeri de aynı tanımın içindedir — Kanun "kişilere" der, "müşterilere" demez. Kurum hattından yapılmış bir işlemin incelemesi o hattın sahibi işletmeden başlar; kayıt yoksa işlemi kimin yaptığı belirlenemez ve sorumluluk sorusu işletmede kalır. Bu konuyu ayrıntılı işleyen Çalışanın Yaptığı İşlemden Kim Sorumlu? rehberine bakabilirsiniz.
Bir fabrikanın misafir ağından bağlanan bir ziyaretçi cihazı, mesai saatleri dışında bir saldırı trafiğinin kaynağı olarak tespit edilir. Dış IP, fabrikanın adına kayıtlı hatta çıkar.
Erişim kaydı o anda hangi iç IP'nin, hangi MAC adresinin ve hangi NAT portunun kullanıldığını gösterir; ziyaretçi kaydıyla eşleşen takma kod, oturumun kayıtlı cihaza ait olduğunu ortaya koyar.
Fabrika, kendi iç kayıtlarına bakarak işlemi yapan cihazı ve zaman aralığını belgeleyebilir; yetkili makamın talebine eksiksiz ve hızlı yanıt verebilir.
Ticari amaçla olan ile olmayan
Kanun ve Yönetmelik, toplu kullanım sağlayıcıları ikiye ayırır: genel toplu kullanım sağlayıcılar ve "ticari amaçla" olanlar. Bu ayrım, hangi maddenin size uygulandığını belirleyen en önemli noktadır. Yönetmelik "ticari amaçla internet toplu kullanım sağlayıcı"yı şöyle tanımlar:
"Ticari amaçla internet toplu kullanım sağlayıcı: İnternet salonu ve benzeri umuma açık yerlerde belirli bir ücret karşılığı internet toplu kullanım sağlayıcılığı hizmeti veren veya bununla beraber bilgisayarlarda bilgi ve beceri artırıcı veya zeka geliştirici nitelikteki oyunların oynatılmasına imkân sağlayan gerçek ve tüzel kişileri,"
İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik, madde 3/1-l — mevzuat.gov.tr
Yani "ticari amaçla" ifadesi, "internet için para alınması" ile sınırlıdır — internet salonu ve benzeri yerler. Müşterisine ya da misafirine ücretsiz Wi-Fi sunan bir otel, kafe, restoran, ofis ya da fabrika bu tanımın içinde değildir; bu tür işletmeler ticari amaçla olmayan toplu kullanım sağlayıcı sayılır ve Yönetmeliğin madde 4'teki genel yükümlülüklerine tabidir. Bir otele ya da kafeye "izin belgesi almanız gerekir" ya da "15.000 TL ceza kesilir" denmesi, bu tanımın yanlış uygulanmasıdır. Ticari amaçla kategorisinin somut işleyişini İnternet Salonları için 5651 Uyumu sayfasında bulabilirsiniz.
Yükümlülükler
Kanunun 7. maddesi, toplu kullanım sağlayıcıların yükümlülüklerini düzenler. İkinci fıkra, ayrımsız biçimde herkese uygulanan temel yükümlülüğü ortaya koyar:
"Ticari amaçla olup olmadığına bakılmaksızın bütün internet toplu kullanım sağlayıcılar, konusu suç oluşturan içeriklere erişimin engellenmesi ve kullanıma ilişkin erişim kayıtlarının tutulması hususlarında yönetmelikle belirlenen tedbirleri almakla yükümlüdür."
5651 sayılı Kanun, madde 7/2 — mevzuat.gov.tr
Yönetmeliğin 4. maddesi bu yükümlülüğü somutlaştırır ve tüm toplu kullanım sağlayıcılar için geçerlidir:
"İnternet toplu kullanım sağlayıcılarının yükümlülükleri şunlardır: a) Konusu suç oluşturan içeriklere erişimi önleyici tedbirleri almak amacıyla içerik filtreleme sistemini kullanmak. b) Erişim kayıtlarını elektronik ortamda kendi sistemlerine kaydetmek ve iki yıl süre ile saklamak. c) Kamuya açık alanlarda internet erişimi sağlayan toplu kullanım sağlayıcılar, kısa mesaj servisi (sms) ve benzeri yöntemlerle kullanıcıları tanımlayacak sistemleri kurmak."
İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik, madde 4/1 — mevzuat.gov.tr
Madde 4/2'ye göre, içerik filtrelemeye ek olarak ilave tedbir olarak güvenli internet hizmeti de alınabilir — bu isteğe bağlıdır, zorunlu değildir. İçerik filtrelemenin kendisi izgate'in bir özelliği değildir: filtreleme firewall'unuzun web filtresiyle yapılır, izgate bu filtrenin ürettiği engelleme kayıtlarını toplar ve raporlar.
Ticari amaçla olanlar için Yönetmeliğin 5. maddesi ek yükümlülükler getirir: mülki idare amirinden izin belgesi almak, içerik filtreleme sistemini ve güvenli internet hizmetini kullanmak, filtreyi aktif ve güncel tutmak, sabit IP almak ve değişikliklerini 15 gün içinde bildirmek, erişim kayıtlarını iki yıl saklamak ve kayıtların doğruluğunu, bütünlüğünü ve gizliliğini teyit eden değeri günlük olarak kaydetmek. Bu maddeler internet salonu benzeri işletmeleri ilgilendirir; otel, kafe, ofis gibi ticari amaçla olmayan sağlayıcılara uygulanmaz.
Erişim kayıtları nedir
Yönetmelik, "erişim kayıtları" tanımını alan alan sayar:
"Erişim kayıtları: Kendi iç ağlarında dağıtılan IP adres bilgilerini, kullanıma başlama ve bitiş zamanını ve bu IP adreslerini kullanan bilgisayarların tekil ağ cihaz numarasını (MAC adresi) gösteren bilgileri, hedef IP adresi, bir veya birden fazla IP adresinin portlar aracılığı ile kullanıcılara paylaştırılması yöntemi ile sunulan internet erişim hizmetinde kullanıcıya tahsis edilen gerçek IP ve port bilgilerini,"
İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik, madde 3/1-e — mevzuat.gov.tr
Sadeleştirirsek beş alan: iç IP, kullanım başlama/bitiş zamanı, MAC adresi, hedef IP ve NAT (gerçek) IP ile port bilgisi. Bu alanların her birinin neden önemli olduğunu, örnek bir kayıt satırıyla birlikte Erişim Kayıtları Nelerdir? rehberinde bulabilirsiniz.
Saklama süresi: iki yıl
Yönetmelik, erişim kayıtlarının saklama süresini hem genel toplu kullanım sağlayıcılar hem de ticari amaçla olanlar için aynı şekilde belirler: iki yıl.
"Erişim kayıtlarını elektronik ortamda kendi sistemlerine kaydetmek ve iki yıl süre ile saklamak."
İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik, madde 4/1-b — mevzuat.gov.tr
Ticari amaçla olanlar için madde 5/1-d aynı süreyi tekrarlar ve madde 5/1-e, kayıtların bütünlük değerinin de aynı süre saklanmasını ister. İki yıllık sürenin nereden geldiğini ve izgate'in bunu panelde nasıl bir ayar olarak sunduğunu 5651'e Göre Log Saklama Süresi rehberinde ayrıntılı işliyoruz.
Bütünlük değeri ve zaman damgası
Mevzuat, "zaman damgası" kelimesini genel toplu kullanım sağlayıcılar için zorunlu tutmaz. Ticari amaçla olanlar için Yönetmelik madde 5/1-e, kayıtların "doğruluğunu, bütünlüğünü ve gizliliğini teyit eden değer"in günlük olarak kaydedilmesini ister:
"(d) bendi gereğince kaydedilen bilgileri ve bu bilgilerin doğruluğunu, bütünlüğünü ve gizliliğini teyit eden değeri kendi sistemlerine günlük olarak kaydetmek ve bu verileri iki yıl süre ile saklamak,"
İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik, madde 5/1-e — mevzuat.gov.tr
Teknik olarak bu "değer" bir zaman damgasıyla güçlendirilebilir. 5070 sayılı Elektronik İmza Kanunu zaman damgasını şöyle tanımlar:
"Zaman damgası: Bir elektronik verinin, üretildiği, değiştirildiği, gönderildiği, alındığı ve / veya kaydedildiği zamanın tespit edilmesi amacıyla, elektronik sertifika hizmet sağlayıcısı tarafından elektronik imzayla doğrulanan kaydı,"
5070 sayılı Elektronik İmza Kanunu, madde 3/h — mevzuat.gov.tr
Doğru çerçeve şudur: yetkili bir elektronik sertifika hizmet sağlayıcısından (ör. Kamu SM) alınan zaman damgası, kaydın o tarihte var olduğunu ve sonradan değiştirilmediğini bağımsız biçimde kanıtlar; kayıtların delil değerini güçlendirir. "Zaman damgası olmadan loglar geçersizdir" ya da "herkes için yasal zorunluluktur" ifadeleri doğru değildir — mevzuat bu kelimeyi genel toplu kullanım sağlayıcılar için kullanmaz. izgate'te kayıtlar saatlik olarak hash zinciri ve dijital imzayla korunur; buna ek olarak günde bir kez Kamu SM'den nitelikli zaman damgası alınır ve her gece otomatik bütünlük doğrulaması yapılır. Ayrıntılar için Zaman Damgası Nedir? ve Log Bütünlüğü: Hash Zinciri, Dijital İmza ve Doğrulama rehberlerine bakabilirsiniz.
KVKK ile ilişkisi
Erişim kayıtları, kullanıcı kimliğiyle eşleştiğinde kişisel veri işleme anlamına gelir; bu da 6698 sayılı Kişisel Verilerin Korunması Kanunu'nu (KVKK) devreye sokar. KVKK, kişisel verilerin açık rıza aranmaksızın işlenebileceği hâlleri sayar:
"a) Kanunlarda açıkça öngörülmesi." ... "ç) Veri sorumlusunun hukuki yükümlülüğünü yerine getirebilmesi için zorunlu olması."
KVKK, madde 5/2-a ve ç — mevzuat.gov.tr
Yani 5651 kapsamında tutulan erişim kayıtları için hukuki sebep doğrudan kanundan gelir; misafirden veya çalışandan ayrıca "açık rıza" alınması zorunlu değildir. Buna karşılık KVKK madde 10, veri sorumlusuna aydınlatma yükümlülüğü getirir: kimliğinizi, işleme amacını, aktarılabileceği kişileri, toplama yöntemini ve hukuki sebebi ilgili kişiye bildirmeniz gerekir.
KVKK madde 12 ayrıca veri güvenliği yükümlülüğü getirir: kişisel verilerin hukuka aykırı işlenmesini önlemek, bunlara hukuka aykırı erişimi önlemek ve muhafazalarını sağlamak amacıyla uygun güvenlik düzeyini temin edecek teknik ve idari tedbirleri almanız gerekir. Pratikte bu, erişim kayıtlarının yalnızca yetkili kişilerce görülebildiği, şifreli saklandığı ve yanlışlıkla ya da kötü niyetle değiştirilemediği bir sistemle karşılanır. Misafir Wi-Fi bağlamında bu konuyu Misafir Wi-Fi ve KVKK rehberinde, genel çerçevesini KVKK ve Erişim Kayıtları mevzuat sayfasında bulabilirsiniz.
Yaptırımlar: kime uygulanır
Kanunun 7/4. fıkrası, yaptırımı açıkça "ticari amaçla toplu kullanım sağlayıcılar" ile sınırlar:
"Bu maddede belirtilen yükümlülükleri ihlal eden ticari amaçla toplu kullanım sağlayıcılarına, ihlalin ağırlığına göre yönetmelikle belirlenecek usul ve esaslar çerçevesinde uyarma, bin Türk Lirasından on beş bin Türk Lirasına kadar idari para cezası verme veya üç güne kadar ticari faaliyetlerini durdurma müeyyidelerinden birine karar vermeye mahalli mülki amir yetkilidir."
5651 sayılı Kanun, madde 7/4 — mevzuat.gov.tr
Bu idari para cezası ve kapatma yaptırımı, yalnızca "ticari amaçla" tanımına giren işletmeleri (internet salonu ve benzerlerini) ilgilendirir. Otel, kafe, ofis gibi işletmeler için doğru ifade şudur: Kanun (madde 7/2) erişim kayıtlarını tutma yükümlülüğünü ticari olup olmadığına bakmadan herkese getirir, ancak metinde yazılı para cezası maddesi ticari amaçla olanlara özgüdür. Bu, kaydın tutulması gerekmediği anlamına gelmez; yalnızca "her kafeye 15.000 TL ceza" gibi bir genellemenin hukuken yanlış olduğu anlamına gelir. Ticari olmayan sağlayıcılar için pratik risk cezadan çok, bir talep geldiğinde işlemi yapan kişiyi gösterememektir.
Ticari amaçla olanlar için Yönetmeliğin 12. maddesi, idari para cezasının miktarının sabit olmadığını, ağırlaştırıcı ve hafifletici nedenlere göre belirlendiğini düzenler: ihlal sonucunda elde edilen ekonomik kazancın büyüklüğü, ihlalin devam etmesi ve tekerrürün varlığı cezayı ağırlaştırırken; ekonomik kazanç elde edilmemiş olması ya da işyerinin geçmiş dönemdeki olumlu tutumu cezayı hafifletir. Bu ayrım yalnızca ticari amaçla kategorisi için geçerlidir ve mahalli mülki amirin takdirine bırakılmıştır. Ayrıntısı için 5651 Cezaları ve Yaptırımlar rehberine bakabilirsiniz.
Pratik kontrol listesi
Aşağıdaki listeyi, mevcut kurulumunuzu hızlıca değerlendirmek için sırayla gözden geçirebilirsiniz; her "hayır" cevabı, bir talep geldiğinde karşılaşabileceğiniz somut bir boşluğu işaret eder.
- Ağınızdaki tüm erişim noktalarının (firewall, hotspot cihazı) erişim kayıtları merkezi olarak toplanıyor mu?
- Kayıtlarda iç IP, MAC, kullanım başlama/bitiş zamanı, hedef IP ve NAT IP/port bilgisi eksiksiz yer alıyor mu?
- Kayıtlar en az iki yıl saklanıyor mu; disk dolduğunda kayıt sessizce siliniyor mu yoksa uyarı mı veriliyor?
- Kullanıcı kimliği (misafir, çalışan) ile erişim kaydı otomatik eşleşiyor mu, yoksa yalnızca IP mi tutuluyor?
- Kayıtların bütünlüğünü (değiştirilmediğini) gösterecek bir hash zinciri veya imza var mı?
- Kamuya açık alanda internet veriyorsanız, kullanıcıları SMS veya benzeri bir yöntemle tanımlayan bir sistem kurulu mu?
- Misafir Wi-Fi portalınızda KVKK aydınlatma metni var mı?
- Ticari amaçla (internet salonu benzeri) faaliyet gösteriyorsanız izin belgeniz ve sabit IP bildiriminiz güncel mi?
izgate her maddeyi nasıl karşılar
Aşağıdaki tablo, Yönetmeliğin genel toplu kullanım sağlayıcılar için öngördüğü maddeler ile izgate'in bunlara karşılık gelen teknik özelliklerini eşleştirir.
- Madde 4/1-b — erişim kayıtlarının elektronik ortamda kaydedilmesiizgate, firewall ve hotspot cihazlarınızdan gelen her oturumu iç IP, MAC, hedef IP, NAT IP/port ve zaman bilgisiyle birlikte canlı veritabanına yazar.
- Madde 4/1-b — iki yıl saklamaCanlı ve arşiv saklama süreleri panelden ayrı ayrı gün cinsinden tanımlanır; 5651 için iki yıl varsayılan olarak önerilir, disk dolsa bile kayıt silinmez, uyarı verilir.
- Doğruluk, bütünlük ve gizliliği teyit eden değerArşiv segmentleri SHA-256 zinciri ve Ed25519 imzayla korunur; günde bir kez Kamu SM'den nitelikli zaman damgası alınır; her gece otomatik bütünlük doğrulaması yapılır.
- Madde 4/1-c — kullanıcıları tanımlayacak sistemMisafir Wi-Fi portalı SMS doğrulama, TC Kimlik No, ziyaretçi kodu, yönetici onayı, kayıtlı cihaz, ön kayıt ya da kurumsal RADIUS/LDAP ile kullanıcıyı tanımlar; firewall loglarına gerçek kimlik yerine takma kod yazılır.
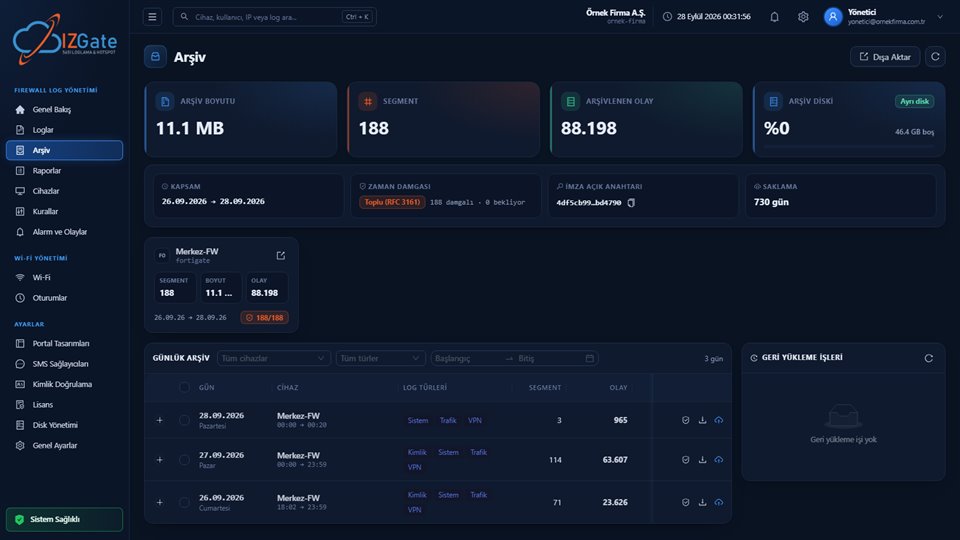
- Bir talebe eksiksiz yanıtArşiv sayfasından ilgili tarih aralığı doğrulanabilir, indirilebilir ve imzalı bir paket olarak dışa aktarılabilir; canlıya geri yükleme de mümkündür.
İlgili rehber ve mevzuat sayfaları
Bu rehberde değinilen her konuyu daha ayrıntılı işleyen sayfalar aşağıda kategorilere göre listelenmiştir.
Mevzuat
- Toplu Kullanım Sağlayıcı Nedir, Kimler Bu Kapsamda?
- 5651'e Göre Log Saklama Süresi: Neden İki Yıl?
- 5651 Cezaları ve Yaptırımlar: Kime, Ne Zaman Uygulanır?
- Erişim Kayıtları Nelerdir? İç IP, MAC ve NAT Portu
- Zaman Damgası Nedir, Log Kayıtlarında Neden Önemlidir?
- Misafir Wi-Fi ve KVKK: Aydınlatma Metni ve Hukuki Sebep
- 5651 Sayılı Kanun — toplu kullanım sağlayıcıları ilgilendiren maddeler
- İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik (2017)
- KVKK (6698) ve Erişim Kayıtları
- 5070 Sayılı Elektronik İmza Kanunu ve Zaman Damgası
Uygulama
- Çalışanın Yaptığı İşlemden Kim Sorumlu? İşyerinde İnternet Kayıtları
- Yetkili Makam Log İstediğinde Ne Yapmalı?
- Hotspot ve Captive Portal Nedir, Nasıl Çalışır?
- Misafir Doğrulama: SMS mi, TC Kimlik mi, Ziyaretçi Kodu mu?
- İçerik Filtreleme Zorunluluğu ve Güvenli İnternet
- Misafir ve Personel Ağı Neden Ayrılmalı?
- Yazıcı, Robot ve IoT Cihazlar Captive Portal'dan Nasıl Geçer?
- Log Bütünlüğü: Hash Zinciri, Dijital İmza ve Doğrulama
- NAT ve Port Bilgisi Loglanmazsa Ne Olur?
Kurulum
- FortiGate ile 5651 Loglama ve Captive Portal Kurulumu
- MikroTik Hotspot ve 5651 Loglama Kurulumu
- pfSense ve OPNsense ile 5651 Loglama
Seçim ve Maliyet
- 5651 için Log Cihazı mı, Yazılım mı, Bulut mu?
- 5651 Loglama Yazılımı Seçerken 10 Kriter
- 5651 Loglama Maliyeti Neye Göre Değişir?
Sıkça sorulan sorular
5651 sayılı Kanun yalnızca internet salonlarını mı ilgilendirir?
Hayır. Kanun "toplu kullanım sağlayıcı" tanımında müşteri/misafir/çalışan ayrımı yapmaz; otel, kafe, ofis, fabrika, okul gibi internet kullandıran her işletme kapsamdadır. İzin belgesi ve idari para cezası maddeleri ise yalnızca "ticari amaçla" (internet salonu ve benzeri, ücret karşılığı internet satan) işletmeleri ilgilendirir.
Misafirime ücretsiz Wi-Fi veriyorum, izin belgesi almam gerekir mi?
Hayır. İzin belgesi yükümlülüğü Yönetmelik madde 5'te yalnızca "ticari amaçla internet toplu kullanım sağlayıcı" (internet salonu ve benzeri, ücret karşılığı hizmet veren yerler) için öngörülmüştür. Ücretsiz misafir Wi-Fi'si sunan bir otel, kafe ya da ofis bu tanımın dışındadır.
Erişim kayıtlarını ne kadar süre saklamam gerekir?
Yönetmelik madde 4/1-b ve 5/1-d, erişim kayıtlarının elektronik ortamda kaydedilip iki yıl süreyle saklanmasını ister. "1 yıl" ya da "1-2 yıl" gibi ifadeler mevzuatla uyumlu değildir; süre açıkça iki yıldır.
Zaman damgası almazsam kayıtlarım geçersiz mi olur?
Mevzuat "zaman damgası" kelimesini genel toplu kullanım sağlayıcılar için zorunlu tutmaz. Ticari amaçla olanlar için kayıtların doğruluğunu, bütünlüğünü ve gizliliğini teyit eden bir değerin günlük kaydedilmesi istenir (Yönetmelik md. 5/1-e); zaman damgası bu değeri güçlendiren, delil değerini artıran bir araçtır, tek başına zorunluluk değildir.
Çalışanlarımın yaptığı işlemden işletmem mi sorumlu olur?
İnternet hattı işletmenin adına kayıtlıdır; hattan yapılan bir işlem incelendiğinde soru önce işletmeye gelir. Kimlikle eşleşmiş erişim kayıtları işlemi kimin yaptığını göstererek işletmenin bunu belgeleyebilmesini sağlar. Bu bir hukuki garanti değildir; kaydın varlığı, yetkili makamların talebine eksiksiz yanıt verebilmenizi kolaylaştırır.
Bu sayfa bilgilendirme amaçlıdır; mevzuatın güncel hâli için resmî metne (mevzuat.gov.tr) bakınız.