Kısa cevap: Birden fazla kullanıcı aynı genel IP adresini NAT (ağ adresi çevrimi) ile paylaştığında, yalnızca IP adresi ve zaman bilgisi o anda o IP'nin ardında onlarca kullanıcıdan hangisinin işlem yaptığını göstermez. Yönetmelik bu nedenle port-paylaşımlı erişimde kullanıcıya tahsis edilen gerçek IP ve port bilgisinin de erişim kaydına dahil edilmesini öngörür; bu bilgi olmadan tekil kullanıcı tespiti çoğu zaman mümkün olmaz.
NAT ve port nedir, neden karışıklık yaratır?
Küçük ve orta ölçekli işletmelerin internet hatlarının büyük kısmı tek bir genel IP adresiyle dışarı çıkar; bu IP, operatörünüz tarafından size tahsis edilmiştir ve dışarıdan bakıldığında işletmenizin kimliğidir. İç ağınızdaki her cihaz kendi özel (iç) IP adresiyle çalışır; firewall'unuz bu iç IP'leri tek bir genel IP'ye "NAT" (Network Address Translation) ile çevirir. Aynı genel IP'den aynı anda çıkan farklı bağlantıları birbirinden ayırmak için firewall her bağlantıya ayrı bir kaynak port numarası atar — işte bu port numarası, dışarıdan bakıldığında "genel IP + port" ikilisinin, iç ağdaki hangi cihaza ve hangi oturuma ait olduğunu gösteren tek ayırt edici bilgidir.
Bazı operatörlerde ise bu paylaşım bir kat daha ileri gider: CGNAT (operatör düzeyinde NAT) ile birden fazla müşteri aynı genel IP'yi paylaşabilir. Her iki durumda da sonuç aynıdır: genel IP tek başına bir kişiyi değil, bir IP'yi paylaşan kalabalık bir grubu işaret eder.
Yönetmelik ne diyor?
İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik, "erişim kayıtları" tanımını yaparken bu port-paylaşımlı durumu özellikle ele alır ve kullanıcıya tahsis edilen gerçek IP ve port bilgisinin de kayıt kapsamında olduğunu açıkça yazar:
"Kendi iç ağlarında dağıtılan IP adres bilgilerini, kullanıma başlama ve bitiş zamanını ve bu IP adreslerini kullanan bilgisayarların tekil ağ cihaz numarasını (MAC adresi) gösteren bilgileri, hedef IP adresi, bir veya birden fazla IP adresinin portlar aracılığı ile kullanıcılara paylaştırılması yöntemi ile sunulan internet erişim hizmetinde kullanıcıya tahsis edilen gerçek IP ve port bilgilerini,"
İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik, Md. 3/1-e (Erişim kayıtları tanımı) — mevzuat.gov.tr
5651 sayılı Kanun'un tanımlar maddesi de aynı mantığı "trafik bilgisi" için teyit eder; kaynak ve hedef port bilgisini, IP adresiyle birlikte ayrı bir unsur olarak sayar:
"Trafik bilgisi: Taraflara ilişkin IP adresi, kaynak ve hedef port bilgisi, verilen hizmetin başlama ve bitiş zamanı, yararlanılan hizmetin türü, aktarılan veri miktarı ve varsa abone kimlik bilgilerini,"
5651 sayılı Kanun, Madde 2/1-j — mevzuat.gov.tr
Bu maddelerin ortak noktası: "erişim kaydı" tanımı, tek bir kullanıcının tek bir genel IP'si olduğu varsayımıyla yazılmamıştır; birden fazla kullanıcının aynı IP'yi port üzerinden paylaştığı yaygın gerçek senaryoyu doğrudan kapsar. Yükümlülüğün kapsamı ve genel çerçevesi için 5651 Sayılı Kanun rehberimize ve mevzuat sayfamıza bakabilirsiniz.
Port kaydı olmadan ne değişir?
Aşağıdaki örnek, 40 kişilik bir ofiste tek genel IP üzerinden çıkışı olan bir işletmeyi anlatır.
Yetkili bir makam, belirli bir tarih ve saatte işletmenizin genel IP adresinden yapılmış bir işlemi sorar. Ofiste o saatte 40 çalışan aynı genel IP'den internete çıkıyordu.
izgate'in o anki erişim kaydında, firewall'un o bağlantıya atadığı NAT (gerçek dış) IP ve port bilgisi de tutulduğu için, talep edilen genel IP + port ikilisi tek bir iç IP ve MAC adresine karşılık gelir.
İşlemi yapan iç IP, kimlikle eşleşmiş erişim kaydında belirli bir kullanıcıya (takma kod üzerinden) bağlanır; işletme hangi çalışanın/cihazın hangi oturumda bulunduğunu belgeler.
Port bilgisi kayıtlı olmasaydı, elinizde yalnızca "bu genel IP, bu gün, şu saatler arasında aktifti" bilgisi olurdu; o an aynı IP'den çıkan 40 kişiden hangisinin ilgili bağlantıyı açtığını ayırt edecek bir veri bulunmazdı. Bu, tek kişilik bir ev hattında önemli olmayan bir ayrıntı gibi görünse de, aynı genel IP'yi paylaşan onlarca kullanıcısı olan bir ofis, kafe, otel ya da fabrika ağında erişim kaydının işe yarayıp yaramamasını belirleyen fark budur.
izgate NAT IP:port bilgisini nasıl kaydeder?
izgate, firewall'unuzdan gelen her log satırında iç (kaynak) IP'nin yanında NAT sonrası gerçek dış IP ve port bilgisini de ayrıştırıp kaydeder; bu alan firewall'un trafik logunda zaten mevcuttur, izgate onu diğer alanlarla (MAC, kullanıcı, hedef, zaman) birlikte tek bir kayıtta birleştirir.
- Zaman
- 2026-10-04 14:32:07
- İç IP
- 10.20.4.57
- MAC
- 3C:7A:9E:5B:11:02
- Kullanıcı
- mg-4a300c (takma kod → panelde kişiye çözülür)
- Hedef
- 203.0.113.44:443
- NAT IP:Port
- 88.X.X.17:51422
- Cihaz
- FortiGate-Merkez
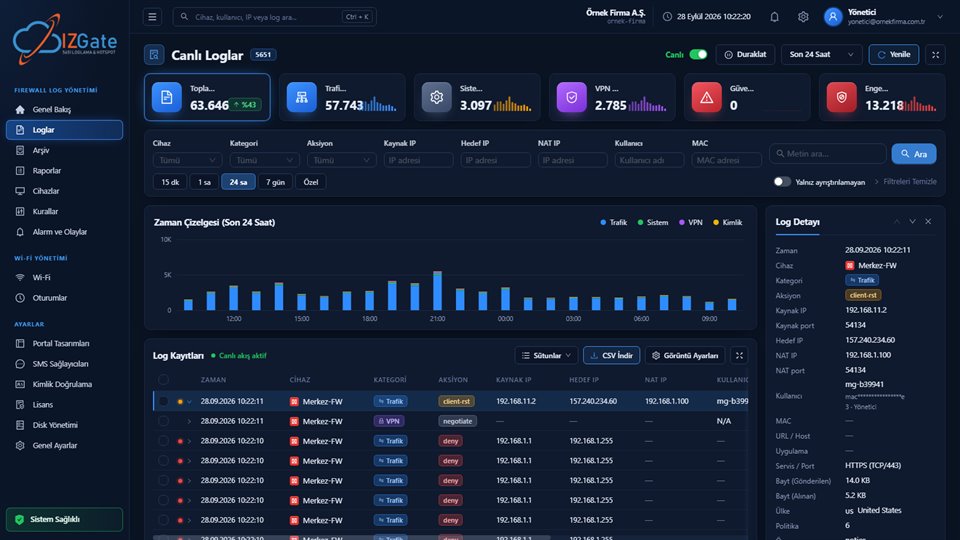
Kayıtlar imzalı arşive de aynı alanlarla yazılır; bir talep geldiğinde arama ekranından NAT IP:port, iç IP, MAC ya da kullanıcı takma koduna göre filtreleyip ilgili kaydı bulabilirsiniz. Arşivin bütünlük garantisi için log bütünlüğü ve imza rehberine bakabilirsiniz.
Cihaza göre fark eder mi?
NAT IP:port bilgisinin loglanıp loglanmadığı, kullandığınız firewall'un syslog çıktısında bu alanı taşıyıp taşımadığına bağlıdır. izgate'in desteklediği FortiGate, MikroTik, pfSense ve OPNsense sürücülerinin tümü bu alanı ayrıştırır; cihaza özel kurulum adımları için FortiGate, MikroTik ve pfSense/OPNsense rehberlerine bakabilirsiniz. Önemli olan, syslog yapılandırmasının trafik (forward/srcnat) kayıtlarını izgate'e göndermesidir; bu adım atlanırsa NAT bilgisi hiç üretilmez.
Bu konu genellikle ilk bakışta önemsiz görünür, çünkü ev kullanıcıları için tek kişilik bir hat söz konusuysa IP tek başına yeterli olabilir. Ancak işletmeler için durum farklıdır: bir ofis, kafe, otel ya da fabrika ağında aynı anda onlarca, bazen yüzlerce kişi aynı genel IP'yi paylaşır. Bu ölçekte port bilgisi, "kayıt var" ile "kayıt işe yarıyor" arasındaki farkı belirler.
Kontrol listesi
- Firewall'unuzun syslog çıktısında NAT sonrası IP:port alanı var mı? (FortiGate, MikroTik, pfSense, OPNsense'te bu alan standarttır.)
- Trafik/forward log kuralları syslog hedefine (izgate) doğru yapılandırılmış mı?
- Birden fazla kullanıcının aynı genel IP'yi paylaştığı tüm hatlar (ofis, misafir ağı, fabrika) kapsama alınmış mı?
- Arama ekranında NAT IP:port'a göre filtreleme yapabiliyor musunuz?
Sıkça sorulan sorular
NAT ve CGNAT aynı şey mi?
Hayır. NAT, kendi firewall'unuzun iç ağınızdaki özel IP'leri tek bir genel IP'ye çevirmesidir. CGNAT ise operatörünüzün, sizin genel IP'nizi başka müşterilerle de paylaştırdığı daha üst seviye bir paylaşımdır. İkisi de aynı sonucu doğurur: genel IP tek başına kişiyi değil bir grubu işaret eder, port bilgisi bu grubun içindeki tekil bağlantıyı ayırt eder.
Sabit (statik) genel IP'm varsa NAT port kaydı hâlâ gerekli mi?
Evet, eğer iç ağınızda birden fazla cihaz/kullanıcı bu tek genel IP'yi paylaşıyorsa gereklidir. Sabit IP, yalnızca IP'nin değişmediğini garanti eder; aynı anda o IP'den çıkan birden fazla kullanıcıyı ayırt etme sorununu ortadan kaldırmaz.
izgate bu bilgiyi nereden alıyor, kendisi mi üretiyor?
Hayır, NAT IP:port bilgisini izgate üretmez; bu bilgi firewall'unuzun trafik logunda zaten mevcuttur. izgate bu alanı firewall'un syslog çıktısından ayrıştırıp diğer alanlarla (iç IP, MAC, kullanıcı, zaman) birlikte tek bir erişim kaydında birleştirir ve imzalı arşive yazar.
Yalnızca misafir Wi-Fi'da mı önemli, personel ağında da geçerli mi?
İkisinde de geçerlidir. Yönetmeliğin erişim kaydı tanımı müşteri/misafir/çalışan ayrımı yapmaz; aynı genel IP'yi paylaşan herhangi bir ağda (ofis, misafir, fabrika) port bilgisi aynı şekilde gereklidir.
Port bilgisi olmadan hiçbir tespit yapılamaz mı?
Bazı durumlarda zaman aralığı ve ek bilgilerle alan daraltılabilir, ancak çok kullanıcılı bir NAT hattında port bilgisi olmadan tek bir kullanıcıyı güvenilir biçimde ayırt etmek genellikle mümkün olmaz. Bu nedenle yönetmelik bu alanı erişim kaydı tanımının bir parçası sayar.
Bu sayfa bilgilendirme amaçlıdır; mevzuatın güncel hâli için resmî metne (mevzuat.gov.tr) bakınız.