İnternet hattı neden işletmenin sorumluluğu
Bir ofiste internete çıkan tek bir hat vardır ve o hat şirketin adına kayıtlıdır. Satış departmanındaki bir personel, muhasebedeki bir stajyer, bakım için gelen bir taşeron teknisyeni ya da toplantı için gelen bir ziyaretçi — hepsi aynı hattan, dış dünyaya aynı birkaç IP adresiyle çıkar. Bir web sitesi, bir yetkili makam ya da bir iş ortağı "bu adresten böyle bir işlem yapıldı" dediğinde, gördüğü adres sizin şirketinizdir; kişinin adını değil, şirketin adını gösterir.
Bu, gerçek ofis hayatında birkaç farklı rolün aynı anda aynı hattı paylaşması anlamına gelir. Kadrolu personel günün büyük bölümünü şirket kaynaklarına bağlı geçirir. Yöneticiler ve İK/BT ekibi, hem kendi işlerini yürütür hem de başkalarının erişimini yönetir. Stajyerler genellikle kısa süreliğine sisteme dahil olur, oryantasyon tamamlanmadan önce bile internete ihtiyaç duyar. Temizlik, bakım, danışmanlık ya da yazılım desteği veren taşeron ve dış hizmet sağlayıcıları, kendi cihazlarıyla düzenli ya da tek seferlik olarak ofise gelir. Son olarak iş ortakları, denetçiler, kuryeler gibi ziyaretçiler de toplantı süresince Wi-Fi ister.
Bu roller karıştığında ortaya çıkan soru hep aynıdır: hat üzerinden yapılan bir işlemi kim yaptı? Kayıt yoksa ya da kayıt yalnızca "bu saatte bu IP'den bu siteye gidildi" diyorsa, o IP'nin arkasındaki onlarca kişiden hangisinin bu işlemi yaptığı tespit edilemez. Soru işletmede kalır, cevap bulunamaz. Kimlikle eşleşmiş bir erişim kaydı — yani iç IP, MAC adresi, kullanıcı ve zaman bilgisinin birlikte tutulduğu bir kayıt — bu boşluğu kapatır: işlemi yapan kişi gösterilebilir, sorumluluk sorusu işletmenin üzerinde kalmaz.
Bu ihtiyaç tek bir olayla sınırlı değildir. Personel devir hızının yüksek olduğu departmanlarda (satış, çağrı merkezi, mevsimlik ekipler) hesaplar sık açılıp kapanır; bir iç soruşturma ya da BT denetimi sırasında geçmişe dönük olarak "bu hesap hangi tarihte kimdeydi, hangi cihazı kullanıyordu" sorusuna yanıt verebilmek, günlük operasyonun doğal bir parçası hâline gelir. Kimlikle eşleşmiş kayıt, tek seferlik bir olay için değil, kurumun sürekli ihtiyaç duyduğu bir izlenebilirlik katmanı sağlar; personel ayrıldıktan sonra da o döneme ait kayıtlar imzalı arşivde saklı kalır.
Yasal çerçeve: kimler kayıt tutar
5651 sayılı Kanun'un "toplu kullanım sağlayıcı" tanımı, müşteri ile çalışan arasında bir ayrım yapmaz; personeline internet kullandıran her işyeri bu tanımın kapsamındadır:
"Toplu kullanım sağlayıcı: Kişilere belli bir yerde ve belli bir süre internet ortamı kullanım olanağı sağlayanı,"
5651 sayılı Kanun, madde 2/1-i — mevzuat.gov.tr
İlgili yönetmelik, ticari amaçla olup olmadığına bakılmaksızın tüm toplu kullanım sağlayıcılarından erişim kayıtlarının elektronik ortamda tutulmasını ve belirli bir süre saklanmasını ister:
"Erişim kayıtlarını elektronik ortamda kendi sistemlerine kaydetmek ve iki yıl süre ile saklamak."
İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik, madde 4/1-b — mevzuat.gov.tr
Uygulamada bu, kurum içinden yapılmış bir işlemin incelemesinin genellikle hattın sahibi işletmeden başlaması anlamına gelir. Personel verisinin bu amaçla işlenmesinin hukuki sebebi KVKK'nın "hukuki yükümlülüğü yerine getirme" ve "kanunlarda açıkça öngörülme" şartlarına dayanır; çalışandan ayrıca açık rıza alınması zorunlu değildir. Yönetmelik ayrıca tüm toplu kullanım sağlayıcılarından bir içerik filtreleme sistemi kullanılmasını ister (madde 4/1-a); bu filtreleme firewall'unuzun kendi web filtresiyle uygulanır, izgate bu filtrelemenin sonucunda oluşan engelleme ve erişim kayıtlarını toplayıp kullanıcıyla eşleştirir ve raporlar.
Bu, bir hukuki garanti anlamına gelmez — "ceza almazsınız" ya da "kesin beraat" iddiası taşımaz; doğru ifade, işlemin kim tarafından yapıldığını belgeleyebilmeniz ve yetkili makamların talebine eksiksiz yanıt verebilmenizdir. Ayrıntılı çerçeve için 5651 sayılı Kanun ve 5651 Rehberi sayfalarına, çalışan temasının hukuki yönü için Çalışanın Yaptığı İşlemden Kim Sorumlu? rehberine bakabilirsiniz.
Gerçekçi bir senaryo
Aşağıdaki örnek, bir ofiste kimlikle eşleşmiş erişim kaydının pratikte nasıl işlediğini gösterir.
Şirketinize ait dış (NAT) IP adresinin belirli bir tarih ve saatte bir içeriğe eriştiğine ilişkin bir bildirim ulaşır. Dış dünya için bu adres şirketinizdir; kimin yaptığı belirtilmez.
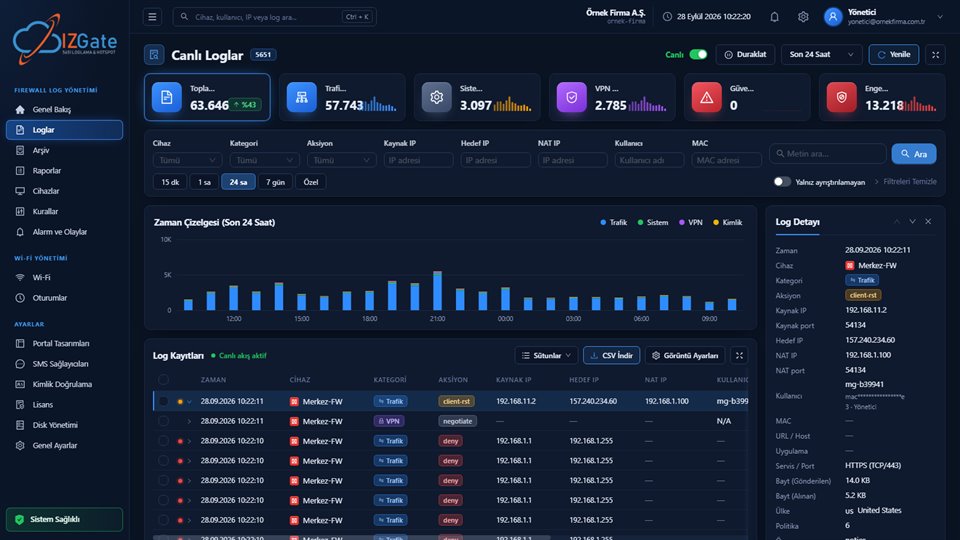
BT sorumlusu panelde Canlı Loglar'ı NAT port ve zaman aralığına göre süzer; o anki iç IP, MAC adresi ve AD/LDAP ile giriş yapmış kullanıcı otomatik olarak eşleşmiş biçimde görünür.
Erişimin, muhasebe departmanında kısa süreli görevlendirilen bir stajyerin dizüstü bilgisayarından yapıldığı imzalı kayıtla belgelenir; işletme olayı kimin yaptığını göstererek durumu netleştirir.
- Zaman
- 14.03.2026 11:42:07
- İç IP
- 10.20.4.118
- MAC
- 3C:97:0E:5B:2A:41
- Kullanıcı
- AD/LDAP: stj.ahmetyilmaz (Muhasebe, Stajyer)
- Hedef
- 185.23.44.210:443
- NAT IP:Port
- 95.12.88.4:41022
- Cihaz
- FortiGate-Merkez-01
Bu örnekte önemli olan nokta, BT ekibinin kaydı aramak için ekstra bir araca ya da harici bir talebe ihtiyaç duymamasıdır: Canlı Loglar ve log detayı ekranları zaten iç IP, MAC ve kullanıcı bilgisini birlikte tutar. Aynı yöntem, bir güvenlik olayının kaynağını bulmak, lisanssız bir yazılımın kim tarafından indirildiğini görmek ya da bir kural ihlalini belgelemek için de kullanılabilir.
izgate bu ofiste ne yapar
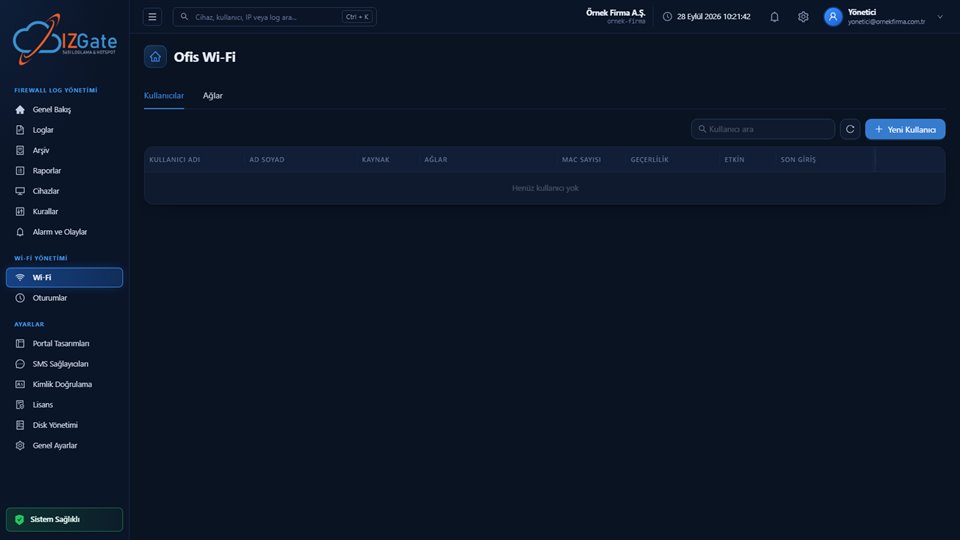
izgate, ofisin gerçek rol dağılımına göre çalışır: personel kurumsal kimliğiyle, misafir ve taşeron ayrı bir ağdan bağlanır; her oturum kimlikle eşleşerek imzalı kayda girer. Aşağıdaki yetenekler bir arada, kurulumdan itibaren devreye girer; ayrıca bir entegrasyon projesi gerektirmez.
- Active Directory / LDAP ile personel girişiPersonel ve stajyerler, BT'nin ayrıca bir hesap açmasına gerek kalmadan kurumun mevcut AD/LDAP hesabıyla ofis Wi-Fi'ına bağlanır; oturum kurumsal kimlikle eşleşir.
- Personel ve misafir ağı ayrımıİki ayrı ağ; ziyaretçi ya da taşeron cihazının dosya sunucusu, yazıcı ve iç uygulamalara erişmesini engeller, her grubun kaydı kendi akışında tutulur.
- Kimlikle eşleşmiş erişim kaydıHer satırda zaman, iç IP, hedef IP/port, NAT (gerçek dış) IP/port, MAC adresi ve kullanıcı birlikte tutulur; tek ekrandan kullanıcı, MAC ya da cihaza göre aranabilir.
- AlarmlarBaşarısız personel/misafir girişi denemeleri, yetkisiz cihaz bağlantıları, panel ve kural değişiklikleri anlık olarak bildirilir.
- İmzalı arşivHer kayıt, canlıyla aynı anda ayrı bir diske; SHA-256 zinciri ve Ed25519 imzasıyla, günde bir kez alınan nitelikli zaman damgasıyla korunarak yazılır.
- RaporlarErişim ve güvenlik özetleri 17 hazır rapor arasından PDF/Excel/CSV olarak alınır; haftalık/aylık raporlar e-posta ya da Telegram'a zamanlanabilir.
Bu beş-altı yetenek birlikte çalışır: AD/LDAP girişi kimliği belirler, ağ ayrımı personel ile misafiri birbirinden ayırır, kimlikle eşleşmiş kayıt o kimliğin ne yaptığını kanıtlar, alarmlar olağan dışı durumları anında gösterir, imzalı arşiv ve raporlar da bu kaydın hem bütünlüğünü hem de yönetime görünürlüğünü sağlar.
Nasıl kurulur
Kurulum biçimini seçin
İzgate Bulut (kurulumsuz, dakikalar içinde) ya da kurum içi kurulum (log ve arşiv ayrı disklerde) arasından seçin.
Firewall'u bağlayın
FortiGate (REST API), MikroTik (RouterOS 7, SSH/REST API), pfSense ya da OPNsense cihazınızı verdiğiniz erişim bilgisiyle bağlayın; seri numarası cihazdan okunarak doğrulanır.
Personel/misafir ağını ve AD/LDAP'ı kurun
Ofis Wi-Fi ekranında personel ağını AD/LDAP ile eşleştirin, misafir ve taşeron için ayrı bir ağ tanımlayın.
Alarmları ve raporları tanımlayın
Başarısız giriş denemeleri ve yetkisiz cihaz bağlantıları için alarm kanallarını (e-posta/Telegram), düzenli erişim özetleri için zamanlanmış raporları ayarlayın.
Uyum kontrol listesi
- Personel, stajyer, taşeron ve ziyaretçi için ayrı giriş yöntemi tanımlı mı?
- Personel ağı ile misafir/taşeron ağı birbirinden ayrılmış mı?
- Her erişim kaydında iç IP, MAC, kullanıcı, hedef ve NAT port birlikte tutuluyor mu?
- Canlı ve arşiv kayıtları ayrı disklerde mi tutuluyor?
- Arşiv, hash zinciri + imza + zaman damgasıyla korunuyor mu?
- Saklama süreniz kurumunuza uygun şekilde ayarlandı mı?
- Birden fazla şubeniz varsa tüm cihazlar tek panelden görünüyor mu?
- AD/LDAP entegrasyonu güncel personel listesiyle senkron mu?
- Düzenli erişim raporları ve alarm bildirim kanallarınız tanımlı mı?
Sıkça sorulan sorular
Bir çalışanın yaptığı işlemden şirket mi sorumlu olur?
İnternet hattı ve dış dünyaya görünen IP adresi şirkete kayıtlıdır; bu nedenle bir soru ya da talep geldiğinde ilk muhatap genellikle işletmedir. Kimlikle eşleşmiş erişim kayıtları, işlemi hangi çalışanın yaptığını göstererek işletmenizin durumu netleştirmesini sağlar. Bu bir hukuki garanti değildir; nihai değerlendirme yetkili mercilere ve hukuk danışmanınıza aittir.
Stajyer, taşeron ve ziyaretçi gibi geçici kullanıcıları nasıl ayırt ederiz?
Her grup kendi giriş yöntemiyle ağa bağlanır: personel ve stajyerler kurumsal AD/LDAP hesabıyla, taşeron ve ziyaretçiler misafir ağından ziyaretçi kodu, SMS doğrulama ya da yönetici onayıyla. Firewall logunda her oturum, hangi yöntemle kimin bağlandığını gösteren bir kullanıcı etiketiyle görünür.
Personelin AD/LDAP şifresi izgate'e mi taşınır?
Kimlik doğrulama firewall ile kurumunuzun kendi Active Directory/LDAP sunucusu arasında yapılır; izgate bu oturumun sonucunu ve kullanıcı eşleşmesini loglar, parola kurumunuzdan çıkmaz.
Personel ve misafir ağı neden ayrı olmalı?
Ayrı ağ; bir ziyaretçinin ya da taşeronun cihazının personel kaynaklarına (dosya sunucusu, yazıcı, iç uygulamalar) erişmesini engeller ve her grubun erişim kaydını ayrı biçimde, karışmadan tutar.
Erişim kayıtları ne kadar süre saklanır?
Saklama süresi panelden sizin belirlediğiniz bir ayardır; 5651 kapsamında iki yıl önerilir ve varsayılan olarak uygulanır. Canlı ve imzalı arşiv kayıtları bu süre boyunca paralel tutulur.
Birden fazla ofisimiz/şubemiz varsa tek panelden mi yönetiriz?
Evet. Her şubedeki firewall cihazı kendi kaydıyla panele eklenir; canlı arama, alarmlar ve arşiv dışa aktarma cihaz, lokasyon ya da tarih aralığına göre süzülerek tek panelden yönetilir.
İçerik filtreleme (web sitesi engelleme) izgate ile mi yapılır?
Hayır. İçerik filtreleme firewall'unuzun kendi web filtresi tarafından uygulanır; izgate bu filtrelemenin sonucunda oluşan engelleme ve erişim kayıtlarını toplar, kullanıcıyla eşleştirir ve raporlar.
Yeni işe başlayan bir personeli ağa eklemek ne kadar sürer?
Personel kurumun AD/LDAP sistemine eklendiği anda, aynı hesapla ofis Wi-Fi'ına bağlanabilir; izgate tarafında ayrıca bir kullanıcı tanımlamaya gerek kalmaz, oturum ilk bağlantıda otomatik olarak kimlikle eşleşir.
Bu sayfa bilgilendirme amaçlıdır; mevzuatın güncel hâli için resmî metne (mevzuat.gov.tr) bakınız.