
Misafir portalı
Misafir Wi-Fi'da doğrulanan her kişiye sabit bir takma kod (mg-xxxxxx) atanır; firewall'a ve loglara ham kimlik değil bu kod yazılır. Arama ekranı kodu isim, telefon ya da TC kimlik ile çözer.
izgate; FortiGate, MikroTik, pfSense, OPNsense, Sophos, Palo Alto ve genel syslog kaynaklarından gelen kayıtları disk kuyruğundan geçirir, Canlı Loglar'da saniyeler içinde aranabilir hâle getirir ve aynı anda imzalı, zaman damgalı bir arşive yazar. Bir log satırı ne kaybolur ne de sessizce değişir.
Her adım, bir öncekinin işini bitirdiğini kanıtlamadan bir sonrakine geçmez. Bu yüzden elektrik kesintisi ya da servis yeniden başlatma, log kaybı anlamına gelmez.
Firewall, olayları syslog ile UDP 5514, güvenilir teslim için TCP 5515 ya da sertifika tanımlıysa TLS 6514 üzerinden gönderir.
Gelen her satır önce diske yazılır ve toplu işlenir (parti ≤2.000 satır / ≤500 ms); işlenmemiş satır kuyrukta kalır, süreç çökse de kaybolmaz.
İlgili firewall sürücüsü satırı ayrıştırır; seri taşıyan cihazlarda seri numarasından tanınır, adres ilk logda otomatik öğrenilir.
Misafir portalı ve RADIUS oturum tablosu, IP ve zaman aralığına göre olayı bir kişiye bağlar.
Olay aynı anda hızlı arama veritabanına ve ayrı diskteki imzalı, zincirli arşive yazılır (Kafka kullanılmaz).
Kuyruktaki satır, yalnız her iki hedefe de fsync ile güvenle yazıldığı doğrulandıktan sonra silinir.
Küçük ve orta ölçekli ofis ağları için tasarlanan izgate, dağıtık mesajlaşma sistemleri (Kafka gibi) yerine basit ve dayanıklı, diske yazılan bir güvenli kuyruk kullanır. Bu, kurulumu basitleştirirken kayıt güvenliğinden ödün vermez.

Cihazlar sayfasında yeni bir firewall kaydettiğinizde "Log Gönderimi" ekranı otomatik açılır: cihazın syslog adresi, kullanılacak portlar (UDP 5514, TCP 5515, sertifika tanımlıysa TLS 6514) ve sürücüye göre hazır yapılandırma.

Loglar hızlı arama için optimize edilmiş, sütun tabanlı bir veritabanında tutulur. KPI'lar, süzgeçler (tarih aralığı, cihaz, kategori, aksiyon, kaynak/hedef/NAT IP, kullanıcı, MAC, ayrıştırma hatası, serbest metin), facet'ler (kategori/aksiyon/cihaz/kullanıcı), zaman çizelgesi ve satır detayı bir arada gelir; arşivden geri yüklenmiş satırlar ayrıca işaretlenir.
Bir IP adresi tek başına kimseyi göstermez; kurumsal ağlarda IP'ler DHCP ile sürekli el değiştirir. izgate, iki bağımsız kaynaktan gelen oturum bilgisini firewall loguyla otomatik birleştirir.
Misafir Wi-Fi'da doğrulanan her kişiye sabit bir takma kod (mg-xxxxxx) atanır; firewall'a ve loglara ham kimlik değil bu kod yazılır. Arama ekranı kodu isim, telefon ya da TC kimlik ile çözer.
Ofis Wi-Fi'da RADIUS accounting; kullanıcı, MAC, IP, başlangıç/bitiş bilgisini oturum tablosuna yazar. Sorgu anında IP ve zaman aralığına göre olayla birleştirilir.
FortiGate gibi cihazlarda misafir, firewall'un kendi kullanıcı grubunda doğrulanır; trafik logu user= alanına doğrudan takma kodu yazar, ayrıca bir eşleştirmeye gerek kalmaz.

Segmentler sıkıştırılmış arşiv dosyaları olarak yazılır; kiracı başına SHA-256 zinciri (her segment bir öncekinin özetini taşır), Ed25519 imza ve günde bir kez alınan nitelikli zaman damgası (Kamu SM, merkezi servis, Merkle kökü) ile korunur.
Dosya, imza, anahtar, zincir ve TSA tek tıkla doğrulanır; segmentin bütünlüğü kanıtlanır.
Manifest ve segment dosyası ayrı ayrı indirilebilir.
Seçilen tarih aralığı; README, katalog, segment, manifest ve TSA belgesiyle imzalı bir pakette dışa aktarılır (senkron, ≤500 segment/≤4 GB).
Seçilen segmentler geçici olarak yeniden aranabilir hâle gelir; belirlediğiniz süre boyunca canlıda kaldıktan sonra tekrar düşer.
Her log ikisine de aynı anda yazılır; toplam saklama süresi ikisinin büyüğüdür. Arşiv budaması geri alınamaz ve yalnız kesim tarihinden eski, tamamen kapsam dışı segmentleri siler.
Son 7 günün olay hızı × saklama günü × %20 pay ile eksik GB önerilir; bulutta yetersizse "Alan Artır" izgate.com hesap sayfasına yönlendirir.
Toplam kota canlı/arşiv olarak bölünür (canlı ≥10 GB); kurum içi kurulumda gerçek disk yolları ve doluluk gösterilir, panelden büyütme yoktur.
Son 10 dakikada olay almayan cihaz, ayrıştırma hatası oranı %20'yi geçince, kuyrukta biriken satırlar ve bekleyen misafir istekleri bildirim olarak toplanır; sessiz arıza yoktur.
Cihazlar sayfası tüm sürücülerde çalışır; canlı metrikler ve Kurallar sayfası ise API bağlantısı olan FortiGate ve MikroTik ile sınırlıdır.


Kart/liste görünümü, çevrimiçi/sessiz/hiç görülmedi durumu; CPU/RAM/oturum metrikleri yalnız FortiGate ve MikroTik'te (dakikada bir örneklenir). "API Testi" bağlantı, sertifika parmak izi ve seri eşleşmesini doğrular; FortiGate'e özel "oturum ayarını düzelt" düğmesi idle timeout kısaysa misafir devrinde erken düşmeyi önler.
FortiGate ve MikroTik'te firewall politikaları 10 dakikada bir otomatik ve manuel "Eşitle" ile okunur; aç/kapat/ekle/düzenle/sil yalnız bu iki sürücüde çalışır (diğerlerinde desteklenmez, salt okunur bile değildir). İsabet sayaçları (firewall'dan) + izgate log isabetleri ve değişiklik geçmişi (kim/ne zaman/hangi alan) birlikte gösterilir.

Firewall logları sorgu anında sınıflandırılır (IPS/virüs/webfilter/uygulama kontrolü/port tarama/DDoS/başarısız giriş/VPN/yapılandırma değişikliği/HA/engellenen trafik); izgate'in kendi olayları (misafir girişi/başarısız girişi, onay isteği/reddi, panel girişi/başarısız girişi, panel yapılandırma işlemi, kural değişikliği, cihaz çevrimdışı/çevrimiçi) bu akışa eklenir.
srccountry alanından gelir; diğer sürücüler için GeoIP henüz yok.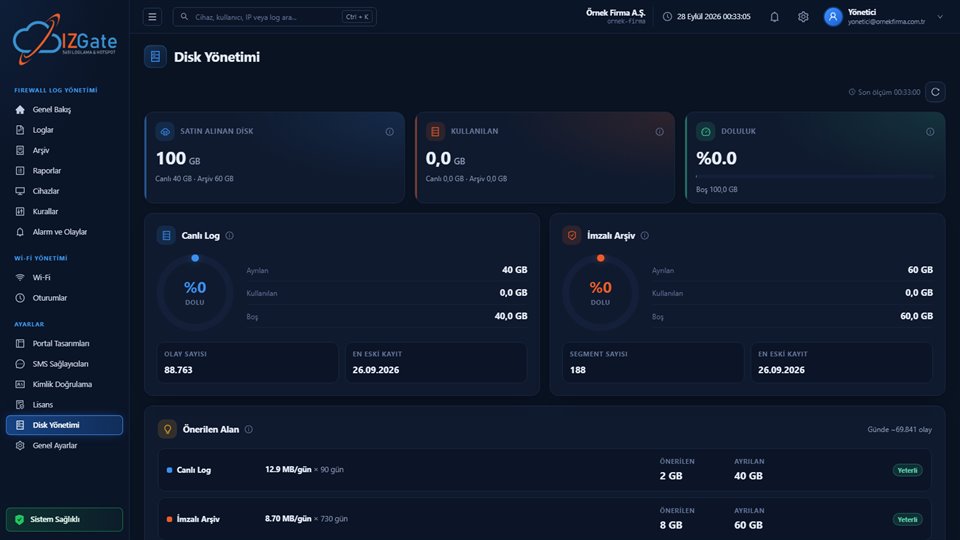
Kota/kullanım/doluluk göstergeleri canlı-arşiv halka grafikleriyle sunulur. Aynı veriler, panelin Raporlar sayfasındaki 8 kategori 17 hazır rapordan biri olan Disk Kullanım Raporu ile PDF/Excel/CSV olarak da alınabilir.
Bir log arşivinin değeri, en çok ihtiyaç duyulduğu anda ölçülür: bir talep geldiğinde, bir olay incelenirken ya da kapasite planlanırken.
"Bu IP, o tarihte, o saatte kimdi?" sorusuna; zaman, IP ve kullanıcı süzgeciyle saniyeler içinde, imzalı bir kayıtla yanıt verilir.
Bir olaydan sonra ilgili cihazın, kullanıcının ya da hedefin geçmiş trafiği zaman çizelgesinde incelenir; Alarm ve Olaylar birleşik akışı şüpheli örüntüleri öne çıkarır.
Olay hacmi ve arşiv doluluk oranı Disk Yönetimi'nde izlenerek disk kapasitesi ve saklama süreleri, gerçek kullanıma göre ayarlanır.
Kurumsal SIEM ürünlerinin çoğu, log akışını yönetmek için Kafka gibi dağıtık mesajlaşma sistemleri kullanır. Bu sistemler binlerce sunucudan gelen veriyi yönetmek için tasarlanmıştır ve kendi başlarına ayrı bir işletim yükü getirir. izgate'in hedef kitlesi tek ya da birkaç ofis firewall'u olan kurumsal ağlar olduğu için, tasarım kasıtlı olarak daha sade tutulmuştur: gelen syslog satırları doğrudan diske yazılan güvenli bir kuyruğa alınır. Bu kuyruk, ek bir servis kurmadan aynı dayanıklılık garantisini verir; syslog alıcısı (collector) çökse ya da sunucu yeniden başlasa bile, henüz işlenmemiş satırlar kuyrukta güvenle bekler.
Log arama katmanı için sütun tabanlı ClickHouse veritabanı kullanılır. Bu seçim, aynı donanımda çok daha az bellek ve disk tüketerek benzer arama hızını sunmayı hedefler; küçük ve orta ölçekli bir sunucuda, milyonlarca satırlık günlük log hacminde bile zaman/IP/kullanıcı/MAC/port süzgeçleri milisaniyeler içinde sonuç döner.
Bir log kaydının 5651 anlamında delil değeri taşıyabilmesi için, kaydın üretildiği andan itibaren değiştirilmediğinin kanıtlanabilmesi gerekir. izgate bunu şu katmanlarla sağlar: her arşiv segmenti sıkıştırılıp SHA-256 özeti alınır ve bir önceki segmentin özetini taşıyarak kiracı başına bir zincir oluşturur; segment Ed25519 ile kuruluma özel bir anahtarla imzalanır; son olarak o güne ait henüz damgalanmamış segmentlerin özeti bir Merkle kökünde birleştirilir ve günde bir kez, İzHost'un merkezi servisi üzerinden Kamu Sertifikasyon Merkezi'nden (Kamu SM) nitelikli bir zaman damgası alınır. Her gece otomatik bir bütünlük doğrulaması da yapılır. Bu katmanların birlikte doğrulanması, arşivde geriye dönük bir değişiklik yapılmadığını üçüncü bir tarafa da gösterilebilir şekilde kanıtlar.
Canlı log kaydı hızlı arama için optimize edilmiştir ve genellikle daha kısa bir pencerede tutulur; imzalı arşiv ise yasal saklama yükümlülüğünü karşılamak için çok daha uzun bir süre saklanabilir. izgate bu iki süreyi birbirinden tamamen bağımsız olarak panelden ayarlamanıza izin verir; canlı saklama süresi dolan bir olay hızlı arama veritabanından silinir ama arşivdeki imzalı kopyası saklama süresi dolana kadar yerinde kalır ve gerektiğinde arşiv sayfasından tekrar canlıya geri yüklenebilir.
5651 sayılı Kanun ve ilgili yönetmelikler, internet erişimi sunan kurumların trafik kayıtlarını doğruluğu, bütünlüğü ve gizliliği korunarak belirli bir süre saklamasını ister. izgate'in log toplama, kullanıcı eşleştirme ve imzalı arşivleme mekanizmaları bu ilkeyi teknik olarak karşılamak üzere tasarlanmıştır; yükümlülüklerin kurumunuza tam olarak nasıl uygulanacağı konusunda hukuk danışmanınızın görüşünü almanızı öneririz. Ayrıntılı bilgi için 5651 uyumlu log kaydı ve Güvenlik ve Uyumluluk sayfalarına bakabilirsiniz.
izgate, syslog kayıtlarını UDP 5514, güvenilir teslim için TCP 5515 ve firewall'da sertifika tanımlıysa şifreli TLS 6514 üzerinden kabul eder. Panelin "Log Gönderimi" ekranı, cihazınıza özel hazır yapılandırmayı üretir.
Seri numarası taşıyan cihazlarda (FortiGate, Sophos, Palo Alto) hayır: cihaz kimliği seri numarasıdır, adres değişse bile log doğru cihaza yazılmaya devam eder ve yeni adres ilk logdan otomatik öğrenilir. Seri taşımayan cihazlarda (MikroTik, pfSense, OPNsense, genel syslog) adresin panelde tanımlı olması gerekir; adres tutup seri tutmazsa olay yazılmaz ve karantina cihazı oluşur.
Hayır. Gelen her satır önce diskteki güvenli bir kuyruğa yazılır; kuyruktaki kayıt yalnız hem arama veritabanına hem imzalı arşive güvenle yazıldıktan sonra silinir. Kesinti anında işlenmemiş satırlar kuyrukta kalır ve yeniden başlatmada işlenmeye devam eder.
Kurallar sayfası şu an yalnız FortiGate ve MikroTik'te çalışır: firewall politikaları okunur ve yazılır (aç/kapat/ekle/düzenle/sil), isabet sayaçları ve değişiklik geçmişi gösterilir. Diğer sürücülerde sayfa "desteklenmiyor" gösterir; Sophos ve Palo Alto adaptörleri yol haritasındadır.
Evet. Lisanssız bir cihazda dahi log toplama ve imzalı arşivleme kesintisiz sürer; yalnızca o cihaza ait arama, istatistik, cihaz metrikleri ve misafir portalı ekranları kapanır.
Misafir Wi-Fi'da doğrulanan kişiye sabit bir takma kod atanır ve bu kod firewall'a yazılır; ofis Wi-Fi'da ise RADIUS oturum tablosu IP ve zaman aralığına göre eşleştirilir. Her iki durumda da Canlı Loglar ekranında kod, kişiye çözülerek gösterilir.
izgate Bulut'u firewall cihazı sayınıza ve disk ihtiyacınıza göre yapılandırın; kurulum yok, dakikalar içinde kullanmaya başlayın. Sorularınız için bizi arayın.