
Cihaz başına koltuk
Lisans, firewall cihazı başına yıllık olarak alınır ve panelden dilediğiniz cihaza atanır ya da taşınır.
izgate Bulut'u online satın alıp hesabınızı hemen açtırabilir, ya da izgate'i kendi sunucunuzda Docker ile kurup IzGate Lisans ile çalıştırabilirsiniz. İki modelde de aynı özellikler, aynı imzalı arşiv güvencesi geçerlidir. Aşağıda her iki modelin kurulum adımlarını, port listesini ve lisans koşullarını bulabilirsiniz.
Kendi sunucunuzu işletmek istemiyorsanız izgate Bulut, aynı özellikleri İzHost'un barındırdığı bir hesapla sunar. Sipariş /satin-al sayfasından tamamlanınca hesabınız otomatik açılır; siz yalnızca panelinizi kullanırsınız.
Loglarınız kurumunuzdan dışarı çıkmaz. izgate; Linux üzerinde Docker ile tek bir sunucuya kurulur ve panelden yönetilir.
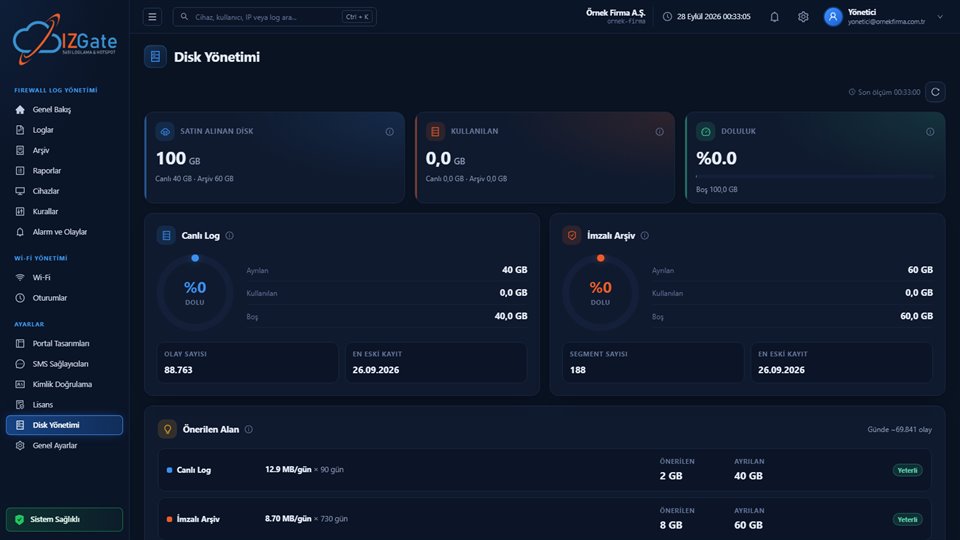
Neden iki ayrı disk? Canlı log ve imzalı arşiv farklı erişim örüntülerine sahiptir; ayrı disk, arşivin bütünlüğünü canlı yazma yükünden izole eder, performansı korur ve bir tarafın dolması diğerinin kaydını tehlikeye atmaz.
Linux host, Docker kurulu, 2+ CPU, 4 GB RAM ve /log ile /archive için iki ayrı disk.
Kurulum betiği diskleri biçimlendirip bağlar ve Docker yığınını ayağa kaldırır.
Panel http://<sunucu>:8080 adresinde açılır; ilk kurulumda yönetici parolası bir kez günlüğe (log) yazılır.
Ayarlar > Lisans bölümüne İzHost lisans anahtarınızı girersiniz.
Cihazlar > Yeni Cihaz: ad, tür ve seri numarasını girin; adres ilk logdan otomatik öğrenilir. "Log Gönderimi" ekranı firewall'a uygulanacak yapılandırmayı üretir.
Portal adresini firewall'a harici captive portal olarak tanımlayın; giriş yöntemlerini seçin.
Firewall kuralları ve VLAN yönlendirmeleri planlanırken aşağıdaki portların açık olması gerekir.
| Servis | Port | Protokol | Açıklama |
|---|---|---|---|
| Yönetim paneli / API | 8080 | TCP (HTTP) | izgate-server: panel, API, lisans, arama |
| Misafir portalı | 8443 | TCP (HTTPS) | izgate-portal; yalnız misafir VLAN'ına açılır |
| Syslog (hızlı) | 5514 | UDP | Firewall trafik/tehdit logları |
| Syslog (güvenilir) | 5515 | TCP | Teslim garantili log gönderimi |
| Syslog (şifreli) | 6514 | TLS | Sertifika tanımlıysa şifreli log gönderimi |
| RADIUS kimlik doğrulama | 1812 | UDP | Ofis Wi-Fi ve bazı cihazlarda misafir devri |
| RADIUS accounting | 1813 | UDP | Oturum başlangıç/bitiş kayıtları |
Kurum içi modelde lisans, kurulumun tamamına değil her bir firewall cihazına aittir. İhtiyacınız olan modülleri seçer, yalnız onlar için ödeme yaparsınız.
Lisans, firewall cihazı başına yıllık olarak alınır ve panelden dilediğiniz cihaza atanır ya da taşınır.
Hotspot (misafir Wi-Fi), Wi-Fi (ofis RADIUS) ve 5651 (log arşivi) modülleri ayrı ayrı etkinleştirilir; yalnız ihtiyacınız kadarını alırsınız.
Lisans isteği İzHost'un açık anahtarına şifrelenerek gönderilir, yanıt dijital olarak imzalanmış bir belgedir; belge sunucuda elle değiştirilerek atlatılamaz.
İzHost lisans merkezine internet kesintisi nedeniyle ulaşılamazsa sistem 3 gün boyunca tam işlevle çalışmaya devam eder; süre dolmadan bağlantı sağlanırsa kesinti hiç hissedilmez.
Bir cihazın lisans koltuğu olmasa bile syslog toplama ve imzalı arşivleme kesilmez; yalnız o cihazın arama, istatistik ve misafir portalı ekranları kapanır.
Lisans durumu panelin üst çubuğunda ve Ayarlar > Lisans sayfasında gösterilir.
| Durum | Anlamı |
|---|---|
valid | Lisans geçerli, tüm özellikler açık. |
missing | Anahtar hiç girilmemiş. |
invalid | Merkez anahtarı reddetti (süresi dolmuş, iptal edilmiş, kota aşımı vb.). |
unreachable | Merkeze ulaşılamıyor; 3 günlük geri sayımlı tolerans süredikçe panel çalışmaya devam eder, süre dolunca kilitlenir. |
suspended (yalnız bulut) | Kiracı askıya alınmış: portal ve panel gösterimi kapanır, toplama sürer. |
disabled (yalnız bulut) | Kiracı kapatılmış: giriş ve mevcut oturumlar reddedilir, veri silinmez. |
Lisanssız ya da geçersiz durumda log toplama ve arşivleme sürer; yalnız arama, istatistik ve cihaz metrikleri gizlenir, misafir portalı "lisans gerekli" hatası verir — hiçbir kayıt kaybolmaz.
İki modelde de özellikler aynıdır; fark, sunucunun ve diskin kimin sorumluluğunda olduğundadır.
| Özellik | Bulut | Kurum içi |
|---|---|---|
| Verinin bulunduğu yer | İzHost veri merkezi | Kendi sunucunuz |
| Sunucu ve bakım sorumluluğu | İzHost'ta | Sizde |
| Disk yönetimi | İzHost'ta; oranı siz belirlersiniz | Sizde (iki ayrı disk kurulur) |
| Fiyatlandırma temeli | Firewall lisans adedi + log saklama alanı (GB) | Bağlanan firewall başına lisans |
| Hesap açılışı | Sipariş sonrası otomatik (/satin-al) | Kurulum betiğiyle, teklif ile |
| Sürüm geçişleri | İzHost tarafından yapılır | Panelden siz başlatırsınız |
| Log toplama ve arşivleme | Aynı mimari | Aynı mimari |
Kurum içi kurulumda install.sh, /log ve /archive için farklı fiziksel diskler bulunmasını zorunlu kılar ve bu koşul sağlanmadan kurulumu durdurur. Bunun üç gerekçesi vardır. Birincisi bütünlük: imzalı arşiv, canlı logun yazma yükünden fiziksel olarak izole edildiğinde, canlı taraftaki bir disk sorunu arşivi etkilemez. İkincisi performans: sütun tabanlı ClickHouse veritabanının sürekli yazdığı canlı disk ile nadiren yazılıp sık okunan arşiv diskinin erişim örüntüleri farklıdır; ayrı disk her ikisinin de kendi hızında çalışmasını sağlar. Üçüncüsü doluluk izolasyonu: canlı log diski dolmaya başladığında bu durum arşiv diskinin doluluğunu etkilemez, dolayısıyla imzalı arşivin yazılamaması riski canlı taraftaki bir yoğunluktan bağımsız kalır.
Yönetim paneli (8080) ve misafir portalı (8443) bilinçli olarak farklı süreçlerde çalışır: portal yalnızca misafir Wi-Fi VLAN'ına açılır ve yönetim API'sini taşımaz, böylece misafir ağındaki bir cihaz asla yönetim paneline erişemez. RADIUS portları (1812/1813) ise hem ofis Wi-Fi kullanıcı doğrulaması hem de bazı firewall modellerinde misafir devri için kullanılır ve genellikle yalnızca iç ağdan erişilebilir olacak şekilde yapılandırılır.
Kurum içi lisans doğrulaması, sunucunuzdaki izgate'in İzHost lisans merkezine gönderdiği bir istekle başlar. Bu istek İzHost'un açık anahtarına şifrelenir; İzHost sunucunun sağladığı bilgiyi doğrular ve dijital olarak imzalanmış, süresi sınırlı bir belge döner. izgate yalnızca bu imzalı belgeyi doğrulayarak lisans durumuna karar verir; veritabanındaki lisans bilgisini elle değiştirmek hiçbir şeyi açmaz, çünkü kapı imzalı belgeye bakar. Merkeze internet kesintisi nedeniyle ulaşılamazsa sistem üç güne kadar tam işlevle çalışmaya devam eder; bu süre de dolarsa cihaz lisanssız duruma düşer ancak log toplama ve arşivleme kesilmeden sürer.
izgate Bulut'ta toplam disk alanınız canlı log ve arşiv arasında varsayılan olarak %30/%70 oranında paylaştırılır; canlı tarafın en az 10 GB olması gerekir. Kullanım örüntünüz değiştikçe (örneğin daha uzun arşiv saklama süresi istediğinizde) bu oranı Ayarlar > Disk Yönetimi'nden yeniden ayarlayabilirsiniz. Doluluk belirli bir eşiği aştığında panelde bir uyarı gösterilir; ancak disk doluluğu nedeniyle kayıt otomatik olarak silinmez.
Kurum içi ile bulut arasında geçiş yapmak isteyen kurumlar için iki model de aynı log, arama ve arşiv mimarisini paylaştığı için işleyiş mantığı değişmez; değişen yalnızca sunucunun ve diskin kimin sorumluluğunda olduğudur. Cihaz sayınız veya log hacminiz büyüdükçe, kurum içi modelde ek lisans koltuğu satın alıp donanımınızı büyütebilir, bulut modelinde ise plan yükseltmesiyle disk ve cihaz kapasitesini artırabilirsiniz.
Panel açıldıktan ve lisans anahtarı girildikten sonra, ilk iş genellikle firewall'unuzu cihaz olarak eklemek ve "Log Gönderimi" ekranındaki yapılandırmayı cihaza uygulamaktır. Log akışı doğrulandıktan sonra misafir Wi-Fi ağınızı tanımlayıp portal adresini firewall'a harici captive portal olarak girebilir, ofis Wi-Fi'nız için RADIUS paylaşılan sırrını (shared secret) cihaz kaydına ekleyebilirsiniz. Modüler lisans yapısı sayesinde yalnızca ihtiyaç duyduğunuz modülleri (hotspot, ofis Wi-Fi, 5651 log arşivi) etkinleştirerek başlayabilir, ihtiyacınız arttıkça diğer modülleri devreye alabilirsiniz.
Kurumunuzun ağ yapısı, firewall markası, cihaz sayısı ve saklama süresi ihtiyacı görüşüldükten sonra size uygun kurulum modeli ve lisans kapsamı birlikte belirlenir. Bu sayfada fiyat bilgisi paylaşılmaz; büyüklüğe özel teklif almak için demo talep formunu kullanmanız yeterlidir.
Kurum içi kurulumda otomatik güncelleme yoktur; yeni bir sürüm yayınlandığında geçiş panelden siz tarafından başlatılır, böylece güncelleme zamanını kendi bakım penceranıza göre planlayabilirsiniz. izgate Bulut'ta ise sunucu bakımı ve sürüm geçişleri İzHost tarafından yürütülür; siz yalnızca panelinizi kullanmaya devam edersiniz. Her iki modelde de sürüm notları, teknik ayrıntı içermeyen kısa ve anlaşılır bir dille yayınlanır.
Canlı log ile imzalı arşivin farklı yazma örüntüleri vardır; ayrı disk bütünlüğü, performansı ve doluluk izolasyonunu korur. Kurulum betiği (install.sh) bu ayrımı denetler ve ayrı disk yoksa kurulumu durdurur.
izgate Bulut'u /satin-al sayfasından hemen online satın alabilirsiniz; sunucu, disk ve bakım yükünden kurtulmak istiyorsanız bu yol uygundur. Loglarınızın kurum dışına çıkmaması gerekiyorsa IzGate Lisans (kurum içi) uygundur; bu model şu an teklif süreciyle sağlanır. İki modelde de özellikler aynıdır.
Kurum içi lisansta İzHost merkezine 3 gün boyunca ulaşılamazsa sistem tam işlevle çalışmaya devam eder; süre sonunda lisans durumu unreachable'dan invalid/kilitli hâle geçer: log toplama ve arşivleme sürer, yalnız arama, istatistik ve misafir portalı ekranları kapanır. Buluttaki kiracı askıya alınır (suspended) ya da kapatılırsa (disabled) da veri silinmez.
izgate Bulut'ta fiyat, satın alma sayfasında firewall lisans adedi ve log saklama ihtiyacınıza göre anında hesaplanır. Kurum içi IzGate Lisans'ta fiyat firewall cihazı sayısına ve seçilen modüllere göre değişir; bunun için demo talep formunu kullanabilirsiniz.
Bulutta hesap, satın alma sonrası otomatik açılır. Kurum içi kurulumda sunucu ve disk hazır olduğunda install.sh betiği yığını dakikalar içinde ayağa kaldırır; ilk cihaz eklenip log gönderimi yapılandırıldığında sistem log almaya hazırdır.
izgate Bulut'u firewall cihazı sayınıza ve disk ihtiyacınıza göre yapılandırın; kurulum yok, dakikalar içinde kullanmaya başlayın. Sorularınız için bizi arayın.