Bir işletmenin internet hattından yapılan işlem incelemeye konu olduğunda, inceleme önce o hattın sahibi işletmeye gelir — çünkü dış IP adresi işletmeye kayıtlıdır. İşlemi gerçekte kimin yaptığı (çalışan, misafir ya da ziyaretçi) bu ilk aşamada bilinmez. Kimlikle eşleşmiş erişim kayıtları — hangi kişinin, hangi cihazdan, hangi saatte, hangi iç IP ve NAT portuyla bağlandığı — işlemi yapan kişiyi gösterir ve işletmenizi bu belirsizlikten çıkarır.
Soru neden önce işletmeye gelir
İnternet servis sağlayıcınızın size tahsis ettiği dış (genel) IP adresi, abonelik kaydınızla işletmenize bağlıdır. Dışarıdan bakıldığında, ofisinizdeki on kişi de aynı IP üzerinden internete çıkar; bir inceleme bu IP'yi gördüğünde muhatap olarak işletmenizi bulur. Bu, kafedeki bir müşteri, oteldeki bir misafir, fabrikadaki bir taşeron çalışanı ya da ofisteki bir personel için aynı şekilde işler: dışarıdan görünen adres her zaman sizindir, kişi değil.
Bu noktada elinizde iki farklı durum olabilir. Ya iç ağınızda o anda hangi cihazın, hangi kişinin o dış bağlantıyı ürettiğini gösteren bir kayıt vardır — ya da yoktur. Kayıt varsa soru sizden kişiye taşınır. Kayıt yoksa soru işletmenizde kalır.
Kanun, çalışan ile müşteriyi ayırmaz
5651 sayılı Kanun'un tanımlar maddesi, bu yükümlülüğün kime ait olduğunu "toplu kullanım sağlayıcı" ifadesiyle çizer ve bu tanım kullanıcı tipine göre bir ayrım içermez:
"Toplu kullanım sağlayıcı: Kişilere belli bir yerde ve belli bir süre internet ortamı kullanım olanağı sağlayanı,"
5651 sayılı Kanun, madde 2/1-i — mevzuat.gov.tr
Tanımda geçen "kişilere" sözcüğü; müşteri, misafir, öğrenci ya da çalışan arasında herhangi bir fark yaratmaz. Çalışanlarına ofis ağından internet kullandıran bir işletme, aynen misafirine Wi-Fi veren bir otel gibi bu tanımın içine girer. Dolayısıyla "bu yalnızca misafir Wi-Fi'sini ilgilendirir, iç ofis ağını ilgilendirmez" şeklindeki bir ayrım kanun metninde yoktur.
Erişim kaydı herkese getirilen bir yükümlülük
Kanun'un 7. maddesi, ticari amaçla olup olmadığına bakmaksızın erişim kaydı tutma yükümlülüğünü tüm toplu kullanım sağlayıcılara getirir:
"Ticari amaçla olup olmadığına bakılmaksızın bütün internet toplu kullanım sağlayıcılar, konusu suç oluşturan içeriklere erişimin engellenmesi ve kullanıma ilişkin erişim kayıtlarının tutulması hususlarında yönetmelikle belirlenen tedbirleri almakla yükümlüdür."
5651 sayılı Kanun, madde 7/2 — mevzuat.gov.tr
Burada kritik ayrım "ticari amaç" değil, "toplu kullanım sağlama"dır. Bir ofis, çalışanlarına internet erişimi vererek ticari bir hizmet satmaz; ama internet kullanım olanağı sağladığı için yine de erişim kaydı tutma ve suç oluşturan içeriğe erişimi önleyici tedbir alma yükümlülüğü kapsamına girer. İzin belgesi ve md. 7/4'teki idari para cezası ise yalnızca "ticari amaçla" toplu kullanım sağlayan işyerleri (internet salonu ve benzeri, ücret karşılığı internet satan yerler) için öngörülmüştür; bir ofisin ya da fabrikanın bu belirli yaptırımla karıştırılmaması gerekir.
Erişim kaydı tam olarak ne içermeli
İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik, "erişim kayıtları" tanımını alan bazında somutlaştırır:
"Erişim kayıtları: Kendi iç ağlarında dağıtılan IP adres bilgilerini, kullanıma başlama ve bitiş zamanını ve bu IP adreslerini kullanan bilgisayarların tekil ağ cihaz numarasını (MAC adresi) gösteren bilgileri, hedef IP adresi, bir veya birden fazla IP adresinin portlar aracılığı ile kullanıcılara paylaştırılması yöntemi ile sunulan internet erişim hizmetinde kullanıcıya tahsis edilen gerçek IP ve port bilgilerini,"
İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik, madde 3/1-e — mevzuat.gov.tr
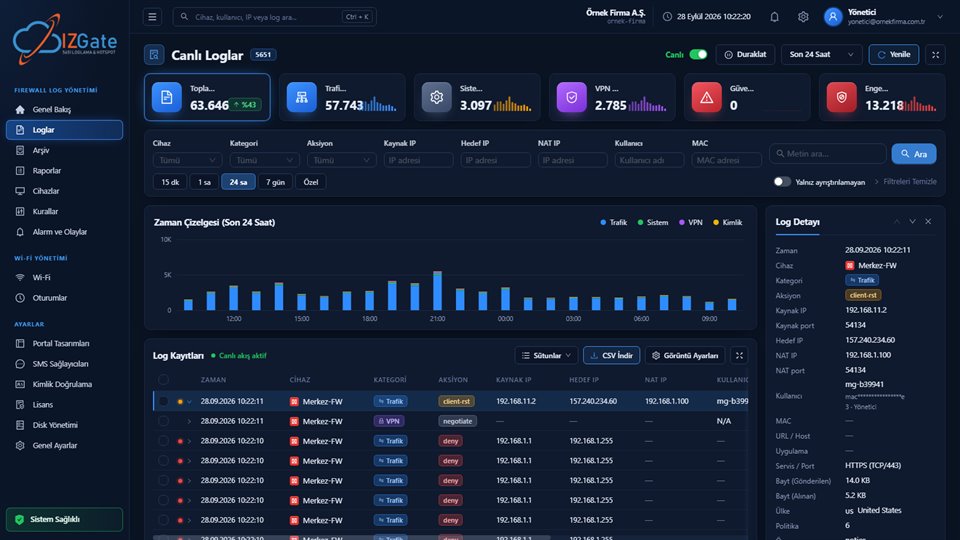
Sade bir dille bu beş alan şunu söyler: hangi iç IP'nin kime/hangi cihaza ne zaman verildiği, o cihazın MAC adresi, nereye bağlandığı (hedef IP) ve paylaşımlı bir dış IP'nin arkasında birden çok cihaz varsa (NAT) o cihaza o anda tahsis edilen gerçek dış IP ve port bilgisi. izgate tam olarak bu beş alanı — zaman, iç IP, MAC, hedef IP, NAT IP:port — her satırda birlikte kaydeder; ayrıca kullanıcı (kimliği doğrulanmış kişi), oturum başlangıç/bitiş, protokol ve cihaz bilgisini de tutar.
"Kimlikle eşleşmiş kayıt" ne demek
Yukarıdaki alanların hepsi IP ve cihaz seviyesindedir; tek başlarına "bu IP'nin arkasında hangi kişi vardı?" sorusuna cevap vermezler. Kimlikle eşleşme, bu teknik kaydı gerçek bir kişiyle (ya da en azından panelde geri dönülebilir bir kayıtla) ilişkilendirmek anlamına gelir. izgate'te bu ilişkilendirme iki yoldan biriyle kurulur: kişi bir giriş ekranından (portal, kullanıcı hesabı, AD/LDAP, RADIUS) kimliğini doğrulamıştır, ya da kişinin o cihazı/iç IP'yi o saatte kullandığı başka bir şekilde (zimmet, oturum kaydı) bilinmektedir.
Hesabı olan çalışan: takma kod akışı
Çalışan, ofis Wi-Fi'sine RADIUS ile ya da bir giriş ekranından kullanıcı hesabıyla bağlandığında izgate bu kimliği doğrular ve firewall'da kişiye sabit bir takma kod (mg-xxxxxx biçiminde) altında bir yetki açar. Firewall'un ve trafik loglarının user= alanına yazılan bu takma koddur — çalışanın gerçek adı, e-postası ya da kullanıcı adı firewall'a hiç yazılmaz. Takma kod ile gerçek kişi arasındaki eşleme yalnızca izgate'te şifreli olarak tutulur ve yalnızca yetkili arama ekranında, sorgulama anında çözülür. Panelde bir log satırına tıklandığında, bu çözümleme otomatik yapılır ve kayıt gerçek kişiyle (ad, maskeli telefon/TC gibi) birlikte görüntülenir.
Portal görmeyen cihazlar: oturum eşleştirmesi
Her çalışan bilgisayarı günlük olarak bir giriş ekranından geçmez; birçok ofiste masaüstü bilgisayarlar sabit bir iç IP'ye sahiptir ve doğrudan ağa bağlıdır. Bu durumda izgate, o iç IP'nin o andaki oturumunu (hangi kullanıcıya/cihaza zimmetli olduğu bilgisini) eşleştirme için kullanır. Bunun güvenilir çalışması, iç IP dağıtımının (DHCP kayıtları ya da sabit atama listesi) güncel ve doğru tutulmasına bağlıdır — bu da yönetmeliğin "iç ağlarda dağıtılan IP adres bilgilerini" tutma isteğiyle birebir örtüşür.
MAC doğrulaması neden önemli
MAC adresi, bir cihazı ağ seviyesinde tekil olarak tanımlayan donanım numarasıdır. izgate bu bilgiyi kullanıcı beyanından değil, doğrudan firewall'un o anda gördüğü bağlantı tablosundan okur; bu nedenle MAC'e dayalı özellikler (ör. cihaz kaydı, cihazı hatırla, kayıtlı cihaz listesi) yalnızca bu doğrulama yapılabildiğinde devrededir. Bir kaydın delil değeri açısından bu önemlidir: "hangi cihaz" sorusunun cevabı, kullanıcının söylediği bir bilgiye değil, ağın kendi gözlemine dayanır.
Kayıt sonradan değişmedi: imzalı arşiv
Bir kaydın "kim yaptı" sorusuna cevap verebilmesi yetmez; o kaydın sonradan değiştirilmediğinin de gösterilebilmesi gerekir. izgate'te canlı kayıtla eş zamanlı olarak ayrı bir diske yazılan arşiv, saat başı kapanan segmentler halinde SHA-256 zinciriyle birbirine bağlanır, her segment kurulumunuza özel bir Ed25519 anahtarıyla imzalanır ve günde bir kez nitelikli bir zaman damgası (Kamu SM gibi bir zaman damgası sağlayıcısından) alınır. Her gece otomatik bir bütünlük doğrulaması çalışır; zincirde bir bozulma tespit edilirse kritik alarm üretilir. Böylece elinizdeki kayıt yalnızca "kim" sorusuna değil, "bu kayıt değiştirilmedi" sorusuna da cevap verir.
Saklama süresi de sizin elinizde
Kimlikle eşleşmiş ve bütünlüğü kanıtlanmış bir kayıt, yalnızca o kayıt hâlâ elinizde olduğunda işletmenizi korur. Bir talep aylar sonra geldiğinde, kayıt silinmişse artık hiçbir şey ispatlayamazsınız. izgate'te saklama süresi bir mevzuat sabiti değil, panelden sizin belirlediğiniz bir ayardır; 5651 kapsamında genellikle iki yıl önerilir/varsayılır ve canlı ile arşiv kayıtları bu süre boyunca paralel tutulur.
Disk doluluğu bu süreci kesintiye uğratmaz: disk dolsa bile kayıt sessizce silinmez, panelden bir doluluk uyarısı alırsınız ve disk alanını büyütme kararını siz verirsiniz. Bu, "kayıt kazara silindi" senaryosunu ortadan kaldırır — işlemin kimin tarafından yapıldığını gösterme imkânınız, sakladığınız süre boyunca kesintisiz sürer.
Sektörden gerçekçi örnekler
Aynı tema, farklı işletmelerde farklı rollerle karşımıza çıkar. Aşağıdaki örnek bir ofis senaryosunu adım adım gösterir:
Ofiste bir şikâyet dosyasına konu olan bir indirme, şirketin dış IP adresinden yapılmış görünüyor. İnceleme talebi önce şirkete geliyor.
İlgili saatte o iç IP'nin RADIUS ile giriş yapmış bir personele (takma kod mg-7f21ab) zimmetli olduğu, MAC adresinin kurumsal dizüstü bilgisayarla eşleştiği görülüyor.
Panelde takma kod gerçek kişiyle çözülüyor; işlemi yapan kişi netleşiyor ve süreç bu kişi üzerinden, işletmenin kendisi muhatap olmadan ilerliyor.
- Zaman
- 2026-10-03 14:22:07
- İç IP
- 10.20.4.113
- MAC
- 3c:aa:4b:1e:90:02
- Kullanıcı
- mg-7f21ab → (panelde çözülür)
- Hedef
- 203.0.113.44:443
- NAT
- 88.248.x.x:51342
- Cihaz
- FG-OFIS-01
Diğer sektörlerde de aynı mantık farklı rollerle işler:
- Kafe: Masadaki bir müşterinin SMS ile doğrulanmış misafir oturumu, o anda kafenin kasiyer/garson personelinin ayrı bir RADIUS hesabıyla kullandığı personel ağından teknik olarak tamamen ayrıdır; bir inceleme geldiğinde hangi ağın (misafir mi, personel mi) kullanıldığı ilk bakışta görülür.
- Otel: Resepsiyon personeli, oda numarası ve PMS sorgusuyla giriş yapan bir misafire erişim açtığında, misafirin oturumu kendi takma koduyla, resepsiyondaki personel bilgisayarının oturumu ise kendi kullanıcı hesabıyla ayrı ayrı kayıt altındadır; resepsiyon personeli misafirin kimliğini görmeden işlemi onaylamıştır.
- Fabrika: Vardiya değişiminde taşeron bir çalışan, güvenlik tarafından onaylanan süreli bir ziyaretçi kodu ile ağa bağlanır; kod kullanım sayacı ve geçerlilik tarihiyle sınırlıdır, vardiya bitince erişim kendiliğinden düşer ve o pencereye ait kayıt o koda bağlı kalır.
- Hastane: Hasta yakını misafir ağında SMS ile doğrulanırken, sağlık personeli kendi kurumsal hesabıyla ayrı bir ağda yetkilenir; iki kayıt birbirine karışmadığı için hassas bir ortamda bile "bu bağlantı hastaya mı personele mi ait" sorusu anında cevaplanabilir.
Bunun hukuki bir garanti olmadığını bilin
Kimlikle eşleşmiş bir kayıt, işlemi yapan kişiyi göstermenizi sağlar; ancak bu bir "kesin beraat" ya da "ceza almazsınız" garantisi değildir. Olayın hukuki sonucu; olayın niteliğine, soruşturmanın kapsamına ve değerlendirmeyi yapan makamın kararına bağlıdır. izgate'in sağladığı şey, elinizde doğruluğu ve bütünlüğü kanıtlanabilir bir kayıt bulunmasıdır — bunun sizin durumunuza nasıl uygulanacağı için hukuk danışmanınıza başvurmanızı öneririz.
Kontrol listesi
- Ofis/personel ağınızdaki her cihaz ya da kullanıcı bir kimlikle (hesap, RADIUS, AD/LDAP) mi eşleşiyor, yoksa yalnızca paylaşımlı bir IP mi kullanılıyor?
- Portal görmeyen sabit cihazlarda iç IP dağıtım kaydınız (hangi IP kime/hangi cihaza, ne zaman) güncel mi?
- MAC adresleri firewall'un kendi tablosundan mı doğrulanıyor, yoksa yalnızca beyana mı dayanıyor?
- Kayıtlarınız hash zinciri, dijital imza ve bağımsız zaman damgasıyla korunuyor mu?
- Misafir ağı ile personel ağı birbirinden ayrı mı tutuluyor?
- Bir talep geldiğinde ilgili dönemi imzalı ve doğrulanabilir şekilde dışa aktarabiliyor musunuz?
Sıkça sorulan sorular
Çalışanımın internette yaptığı bir işlemden işletmem cezai olarak sorumlu olur mu?
Bu, olayın niteliğine ve hukuki değerlendirmeye bağlı bir sorudur; izgate ya da bu sayfa hukuki garanti vermez. Bilinen şudur: dış IP adresi işletmenize kayıtlı olduğu için inceleme önce işletmenizden sorulur. Kimlikle eşleşmiş erişim kaydınız varsa, işlemi hangi kişinin yaptığını gösterebilir ve süreci netleştirebilirsiniz; kayıt yoksa bu belirleme hiç yapılamaz. Kendi durumunuz için hukuk danışmanınıza başvurmanızı öneririz.
Kanun, müşteri ve çalışan arasında bir ayrım yapıyor mu?
Hayır. 5651 sayılı Kanun'un 2/1-i maddesi "toplu kullanım sağlayıcı"yı kişilere belli bir yerde internet kullanım olanağı sağlayan taraf olarak tanımlar; bu tanım müşteri, misafir ya da çalışan ayrımı yapmaz. Çalışanlarına internet kullandıran her işletme de bu tanımın kapsamındadır.
Portal girişi olmayan masaüstü bilgisayarlar nasıl bir kişiyle eşleşir?
Çalışan bir hesapla (kullanıcı adı, AD/LDAP ya da RADIUS) giriş yapıyorsa izgate bu kimliği doğrudan oturuma bağlar. Ayrı bir giriş ekranı olmayan sabit ofis cihazlarında ise eşleştirme, o iç IP adresinin o andaki oturum/zimmet kaydına göre yapılır; bu nedenle iç IP dağıtımının güncel tutulması önemlidir.
MAC adresi değiştirilirse (spoof) kayıt yanıltılabilir mi?
izgate, MAC bilgisini kendi beyanınızdan değil firewall'un o anda gördüğü gerçek bağlantı tablosundan okur; MAC'e dayalı özellikler yalnızca bu doğrulama yapılabildiğinde etkindir. Yine de ağ güvenliği bütünsel bir konudur; MAC doğrulamasının teknik sınırları olduğunu bilerek değerlendirme yapmanızı öneririz.
Yetkili bir makam kayıt istediğinde elimde ne olmalı?
İlgili tarih aralığını ve cihazı Arşiv sayfasından seçip imzalı bir paket olarak dışa aktarabilirsiniz; paket README, katalog, segment dosyaları, manifest ve zaman damgası belirtecini birlikte içerir. Talebin usulü ve kapsamına ilişkin adımlar için ayrıntıyı Yetkili Makam Log İstediğinde Ne Yapmalı? rehberinde bulabilirsiniz.
Kayıtları ne kadar süre saklamalıyım?
izgate'te saklama süresi panelden sizin belirlediğiniz bir ayardır; mevzuat gereksinimine göre genellikle iki yıl önerilir/varsayılır. Disk dolsa bile kayıt silinmez, bir doluluk uyarısı alırsınız; işlemin kimin tarafından yapıldığını gösterme imkânınız sakladığınız süre boyunca sürer.
Bu sayfa bilgilendirme amaçlıdır; mevzuatın güncel hâli için resmî metne bakınız.
İlgili rehberler
Yetkili Makam Log İstediğinde Ne Yapmalı?
Talep geldiğinde kapsamı doğrulama, arama ve imzalı dışa aktarma adımları.
UygulamaLog Bütünlüğü: Hash Zinciri, İmza ve Doğrulama
Bir kaydın sonradan değiştirilmediği teknik olarak nasıl gösterilir.
UygulamaMisafir ve Personel Ağı Neden Ayrılmalı?
Karışık ağların hesap verebilirliği ve güvenliği nasıl zayıflattığı.