Sahada internet neden işletmenin sorumluluğu
Bir fabrika, depo ya da şantiyede internet hattı, idari ofisten çok daha karışık bir kalabalığa hizmet eder. Vardiya çalışanları günün farklı saatlerinde aynı istasyonları, aynı el terminallerini kullanabilir. Bakım, kurulum ya da nakliye için gelen taşeron firmaların teknisyenleri ve sürücüleri kendi telefonlarıyla ya da şirket cihazlarıyla bağlanır. Denetim, tedarikçi ziyareti ya da teslimat için gelen ziyaretçiler kısa süreli erişim ister. Bunların yanında üretim hattına bağlı barkod okuyucular, el terminalleri, endüstriyel yazıcılar ve sensörler de aynı ağdan geçer.
Dış dünya için bu sahanın tek bir kimliği vardır: işletmenin adına kayıtlı internet hattı. Vardiyada çalışan bir personelin ya da sahada bulunan bir taşeronun yaptığı bir işlem sorgulandığında, ilk soru işletmeye gelir — çünkü görünen adres işletmenindir. Vardiya değişimleri, geçici taşeron kartları ve çok sayıda paylaşımlı cihaz bir arada olduğunda, "o anda o cihazı kim kullanıyordu" sorusuna kayıt olmadan cevap vermek neredeyse imkânsızdır.
Kimlikle eşleşmiş bir erişim kaydı, bu kalabalığı tek tek ayrıştırır: hangi vardiyada hangi kullanıcının, hangi MAC adresli cihazdan, hangi iç IP ile neye eriştiği ayrı ayrı görülebilir. Bu, işletmenin kendi sahasındaki bir olayı açıklığa kavuşturmasını sağlar.
Üretim sahalarında bu ihtiyaç sürekli tazelenir: taşeron firmalar proje bazlı değişir, mevsimlik ya da vardiyalı personel sık devreder, bir şantiyede ekip bir aşamadan sonra tamamen değişebilir. Bir ekipman arızası, bir güvenlik ihlali ya da bir tedarikçi anlaşmazlığı araştırıldığında, "o gün sahada kimin cihazı aktifti" sorusuna geriye dönük olarak yanıt verebilmek, tek seferlik bir incelemeden çok, sahanın günlük yönetiminin bir parçasıdır.
Depo ve şantiyelerde sabit bir idari bina yerine birden fazla giriş noktası, konteyner ofisler ya da geçici şantiye bürosu olabilir; her birinde farklı bir erişim noktası (access point) bulunabilir. Bu dağınık yapı, merkezi bir kayıt sistemi olmadığında erişim bilgisinin parçalı kalmasına yol açar: bir erişim noktasının logu tutulurken diğerininki tutulmayabilir. izgate, sahadaki tüm erişim noktalarının bağlı olduğu firewall'u tek noktadan izlediği için bu parçalanmayı ortadan kaldırır.
Teslimat ve lojistik trafiği de bu tabloya dahildir: sürücüler genellikle sahaya kısa süreliğine girer, yükleme/boşaltma sırasında telefonlarıyla ya da el terminalleriyle depo yönetim sistemine bağlanabilir. Bu kısa süreli bağlantıların da kalıcı personelinki gibi kimlikle eşleşmesi, bir teslimat sırasında yaşanan bir anlaşmazlığın (kaybolan sevkiyat, hasarlı ürün bildirimi) hangi sürücünün o anda sahada olduğuyla ilişkilendirilebilmesini sağlar.
Yasal çerçeve: erişim kayıtlarının kapsamı
5651 sayılı Kanun'un tanımı, üretim sahası, depo ya da şantiye ayrımı yapmaz; personeline ya da ziyaretçisine internet kullandıran her işletme kapsam içindedir:
"Toplu kullanım sağlayıcı: Kişilere belli bir yerde ve belli bir süre internet ortamı kullanım olanağı sağlayanı,"
5651 sayılı Kanun, madde 2/1-i — mevzuat.gov.tr
Tutulması istenen erişim kayıtlarının içeriği de yönetmelikte açıkça tanımlanmıştır; bu tanım, kalabalık ve paylaşımlı cihazlı ortamlarda tam olarak neyin kaydedilmesi gerektiğini gösterir:
"Kendi iç ağlarında dağıtılan IP adres bilgilerini, kullanıma başlama ve bitiş zamanını ve bu IP adreslerini kullanan bilgisayarların tekil ağ cihaz numarasını (MAC adresi) gösteren bilgileri, hedef IP adresi, bir veya birden fazla IP adresinin portlar aracılığı ile kullanıcılara paylaştırılması yöntemi ile sunulan internet erişim hizmetinde kullanıcıya tahsis edilen gerçek IP ve port bilgilerini,"
İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik, madde 3/1-e — mevzuat.gov.tr
Aynı yönetmelik, tüm toplu kullanım sağlayıcılarından bir içerik filtreleme sistemi kullanılmasını da ister (madde 4/1-a); sahadaki bu filtreleme firewall'unuzun kendi web filtresi tarafından uygulanır, izgate yalnızca bu filtrelemenin ürettiği engelleme ve erişim kayıtlarını toplayıp cihaz ve kullanıcıyla eşleştirir. Bu, bir hukuki garanti değildir; doğru ifade, sahanızdaki bir işlemi kimin yaptığını belgeleyebilmeniz ve yetkili makamların talebine eksiksiz yanıt verebilmenizdir. Ayrıntılı çerçeve için Toplu Kullanım Sağlayıcıları Yönetmeliği ve Erişim Kayıtları Nelerdir? rehberine bakabilirsiniz.
Gerçekçi bir senaryo
Aşağıdaki örnek, bir üretim sahasında kimlikle eşleşmiş kaydın pratikte nasıl işlediğini gösterir.
Gece vardiyasında, fabrikaya ait dış (NAT) IP adresinin bir dosya paylaşım sitesine eriştiği bildirilir. Dış dünya için bu adres fabrikanızdır; kimin bağlandığı belirtilmez.
Vardiya amiri panelde o saat aralığını MAC adresine göre süzer; iç IP, cihaz ve o vardiyada giriş yapmış kullanıcı otomatik eşleşmiş biçimde görünür.
Erişimin, bakım için sahada bulunan bir taşeron firmanın teknisyenine ait telefondan yapıldığı imzalı kayıtla belgelenir; işletme olayı kimin yaptığını göstererek durumu netleştirir.
- Zaman
- 02.09.2026 03:14:52
- İç IP
- 10.40.12.77
- MAC
- B8:27:EB:4F:91:0C
- Kullanıcı
- mg-6c21a4 → Taşeron teknisyen (Bakım Firması X)
- Hedef
- 91.108.56.14:443
- NAT IP:Port
- 88.247.19.3:52110
- Cihaz
- MikroTik-Saha-Depo3
Aynı yöntem, bir ekipman arızasının hangi vardiyada başladığını, bir güvenlik ihlalinin hangi cihazdan kaynaklandığını ya da bir taşeron firmanın saha içinde hangi kaynaklara eriştiğini geriye dönük olarak belgelemek için de kullanılabilir; kayıt arama için ayrıca bir araç ya da harici talep gerekmez.
izgate bu sahada ne yapar
izgate; vardiya personelini, taşeronu, ziyaretçiyi ve portaldan geçemeyen IoT cihazlarını ayrı ayrı tanır, her birinin erişimini kimlikle eşleştirip imzalı olarak kaydeder. Aşağıdaki yetenekler kurulumdan itibaren birlikte çalışır.
- Vardiya, taşeron ve ziyaretçi için ayrı girişPersonel kurumsal ağdan, taşeron ve ziyaretçi misafir ağından ziyaretçi kodu, SMS doğrulama ya da yönetici onayıyla bağlanır; erişim kayıtları karışmaz.
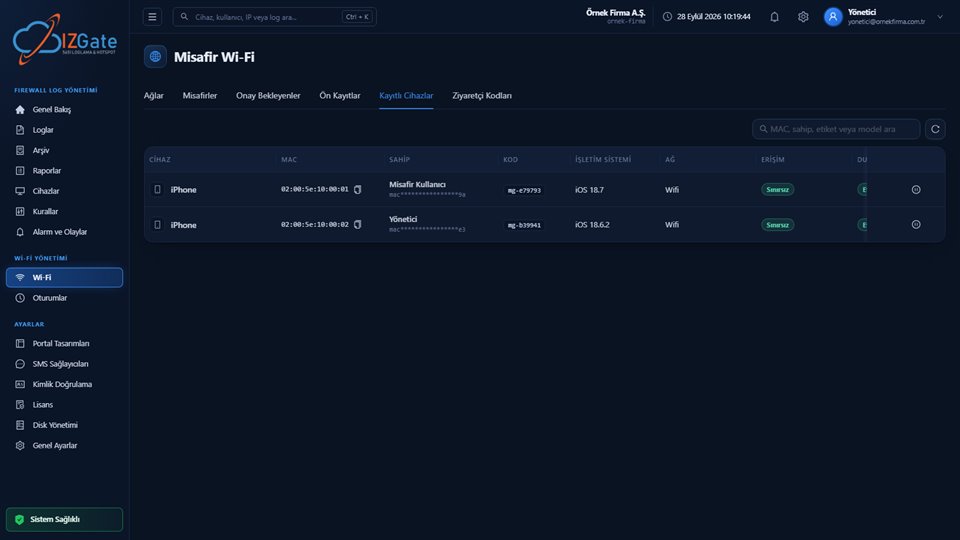
- Tanınmayan CihazlarGiriş ekranı gösteremeyen el terminali, barkod okuyucu ya da endüstriyel yazıcı gibi cihazlar panelde "Tanınmayan Cihazlar" listesinde görünür; tek tıkla kayıt edilir ve FortiGate'te portal muafiyeti otomatik tanımlanır.
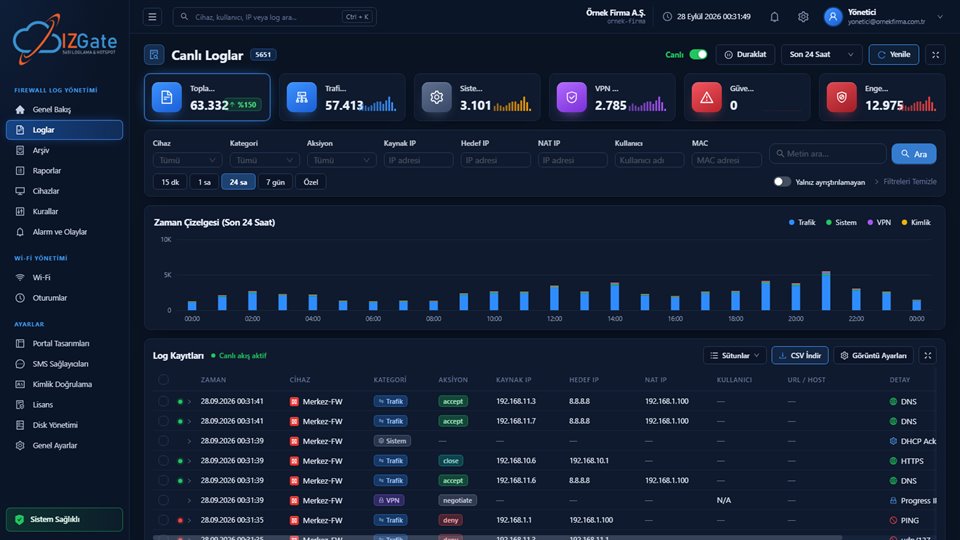
- Kimlikle eşleşmiş erişim kaydıHer satırda zaman, iç IP, hedef IP/port, NAT IP/port, MAC adresi ve kullanıcı birlikte tutulur; vardiya ya da cihaza göre aranabilir.
- KurallarFortiGate ve MikroTik firewall kurallarını görme, açma/kapama ve değişiklik geçmişiyle takip etme imkânı.
- AlarmlarCihazın çevrimdışı/çevrimiçi olması, yetkisiz cihaz bağlantısı ve kural değişiklikleri anlık bildirilir.
- İmzalı arşivCanlı kayıtla aynı anda ayrı bir diske; SHA-256 zinciri ve Ed25519 imzasıyla, günde bir kez alınan nitelikli zaman damgasıyla korunarak yazılır.
Nasıl kurulur
Kurulum biçimini seçin
Birden çok saha için izgate Bulut; tek bir kurum içi sunucu tercih edilirse log ve arşiv ayrı disklerde kurulur.
Firewall'u bağlayın
FortiGate (REST API), MikroTik (RouterOS 7, SSH/REST API), pfSense ya da OPNsense cihazınız seri numarasından doğrulanarak kaydedilir.
Ağları ve cihaz muafiyetlerini tanımlayın
Personel ve misafir ağını ayırın, portaldan geçemeyen cihazları Tanınmayan Cihazlar listesinden tek tıkla kaydedin.
Alarm ve arşiv ayarlarını tamamlayın
Cihaz çevrimdışı/çevrimiçi ve yetkisiz bağlantı alarmlarını, canlı ve arşiv diskinin saklama süresini panelden yapılandırın.
Uyum kontrol listesi
- Vardiya personeli, taşeron ve ziyaretçi için ayrı giriş yöntemi tanımlı mı?
- Portaldan geçemeyen IoT cihazlar (el terminali, yazıcı, okuyucu) kayıtlı mı?
- Her erişim kaydında iç IP, MAC, kullanıcı, hedef ve NAT port birlikte tutuluyor mu?
- Birden fazla sahanız/şantiyeniz tek panelden mi izleniyor?
- Canlı ve arşiv kayıtları ayrı disklerde mi tutuluyor?
- Cihaz çevrimdışı kaldığında alarm alıyor musunuz?
- Taşeron firmaların saha içindeki erişim süresi ve kapsamı sınırlandırılmış mı?
- Arşiv kayıtlarının bütünlüğü (hash zinciri + imza + zaman damgası) düzenli doğrulanıyor mu?
Bu liste bir kerelik bir kurulum kontrolü değil, sahanız büyüdükçe ya da taşeron/vardiya yapınız değiştikçe tekrar gözden geçirmeniz gereken canlı bir kontrol noktasıdır.
Sıkça sorulan sorular
Barkod okuyucu, el terminali gibi cihazlar Wi-Fi'a nasıl bağlanır?
Bu cihazlar genellikle bir giriş ekranı gösteremediği için captive portaldan geçemez. izgate panelinde bu cihazlar "Tanınmayan Cihazlar" listesinde görünür; tek tıkla kayıt edilir ve FortiGate'te portal muafiyeti otomatik tanımlanır.
Vardiya çalışanları ile taşeronları aynı ağda mı tutmalıyız?
Hayır. Vardiya çalışanları personel ağından kurumsal kimlikle, taşeron ve ziyaretçiler misafir ağından ziyaretçi kodu ya da SMS doğrulamayla bağlanmalıdır; bu ayrım hem erişimi hem kaydı birbirinden ayırır.
Saha/şantiyede sabit altyapı yoksa izgate çalışır mı?
izgate; FortiGate, MikroTik, pfSense ya da OPNsense cihazınızın ürettiği logu toplar ve kimlikle eşleştirir. Cihaz bulut panelden ya da kurum içi kurulumdan yönetilebilir; saha koşullarına göre kurulum biçimi seçilir.
Gece vardiyasında bir cihazdan yapılan erişimi sonradan tespit edebilir miyiz?
Evet. Her erişim kaydı zaman, iç IP, MAC adresi, kullanıcı, hedef ve NAT port bilgisiyle birlikte tutulur; Canlı Loglar'da tarih ve cihaza göre süzülerek ilgili oturum bulunabilir.
Üretim hattındaki IoT cihazların logu diğer kayıtlardan ayrı mı tutulur?
Hayır, aynı imzalı arşive yazılır; ancak cihaz, kullanıcı ve MAC bilgisiyle etiketlendiği için aramalarda kolayca ayrıştırılabilir.
Birden fazla fabrika/şantiyemiz varsa tek panelden mi yönetiriz?
Evet. Her lokasyondaki firewall cihazı kendi kaydıyla panele eklenir; arama, alarm ve arşiv dışa aktarma cihaz ya da lokasyona göre süzülerek tek panelden yönetilir.
Taşeron firmanın teknisyeni sahaya her geldiğinde yeniden mi kayıt olur?
Hayır, kayıtlı cihaz süresine bağlıdır. Yönetici onaylı bir "cihazı hatırla" süresi tanımlanabilir; süre dolmadan tekrar gelen aynı cihaz yeniden onay istemeden bağlanır, süre dolduğunda yeniden doğrulama istenir.
İçerik filtreleme (web sitesi engelleme) izgate ile mi yapılır?
Hayır. İçerik filtreleme firewall'unuzun kendi web filtresi tarafından uygulanır; izgate bu filtrelemenin ürettiği engelleme ve erişim kayıtlarını toplayıp cihaz ve kullanıcıyla eşleştirir, raporlar.
Sahada birden fazla erişim noktası (access point) varsa kayıtlar birleşir mi?
Evet. Tüm erişim noktaları aynı firewall üzerinden yönetildiği sürece, hangi noktadan bağlanıldığı bilgisiyle birlikte tek bir merkezi kayda ve tek bir panele yazılır; erişim noktası bazında ayrıca log toplamanıza gerek kalmaz.
Bu sayfa bilgilendirme amaçlıdır; mevzuatın güncel hâli için resmî metne (mevzuat.gov.tr) bakınız.