Erişim kayıtları, Yönetmelik madde 3/1-e'de beş alanla tanımlanır: iç IP adresi, kullanıma başlama ve bitiş zamanı, MAC adresi, hedef IP adresi ve bir IP adresinin portlar aracılığıyla paylaştırılması durumunda kullanıcıya tahsis edilen gerçek (NAT) IP ve port bilgisi. Bu beş alan birlikte, "hangi cihaz, ne zaman, nereye bağlandı" sorusunu eksiksiz cevaplar.
Resmî tanım
Yönetmeliğin tam tanımı şöyledir:
"Erişim kayıtları: Kendi iç ağlarında dağıtılan IP adres bilgilerini, kullanıma başlama ve bitiş zamanını ve bu IP adreslerini kullanan bilgisayarların tekil ağ cihaz numarasını (MAC adresi) gösteren bilgileri, hedef IP adresi, bir veya birden fazla IP adresinin portlar aracılığı ile kullanıcılara paylaştırılması yöntemi ile sunulan internet erişim hizmetinde kullanıcıya tahsis edilen gerçek IP ve port bilgilerini,"
İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik, madde 3/1-e — mevzuat.gov.tr
Tanımı okurken cümleyi beşe bölmek işe yarar: (1) iç IP adresi, (2) başlama/bitiş zamanı, (3) MAC adresi, (4) hedef IP adresi, (5) NAT gerçek IP ve port. Aşağıda her birini ayrı ayrı inceliyoruz.
Örnek kayıt satırı
Bu beş alanın pratikte nasıl bir araya geldiğini görmek için izgate'teki bir log detayı örneği:
- Zaman
- 04.10.2026 14:32:07 – 14:47:51
- İç IP
- 10.20.4.113
- MAC
- 3C:A6:F6:1B:9E:02
- Kullanıcı
- mg-4a300c (takma kod)
- Hedef IP
- 203.0.113.44:443
- NAT (gerçek) IP:Port
- 88.248.12.7:51342
- Cihaz
- FortiGate-Lobi-01
Bu satır tek başına şu soruyu cevaplar: "88.248.12.7 adresinden 14:32-14:47 arasında yapılan bağlantı kimden geldi?" Cevap: iç ağda 10.20.4.113 adresini kullanan, MAC'i 3C:A6:F6:1B:9E:02 olan cihaz; panelde bu takma kod gerçek bir misafir veya çalışan kaydına çözülür.
İç IP ve zaman bilgisi
İç IP, cihazın yerel ağınızda (örneğin misafir Wi-Fi'sinde) aldığı adrestir; genellikle DHCP ile dinamik olarak atanır ve birden fazla cihaz zaman içinde aynı iç IP'yi kullanabilir. Bu nedenle iç IP tek başına yeterli değildir — kullanıma başlama ve bitiş zamanı olmadan, "bu IP o anda kimdeydi" sorusu cevaplanamaz. İç IP ve zaman damgası birlikte, belirli bir oturumu benzersiz biçimde işaret eder.
MAC adresi neden önemli
MAC adresi, ağ kartının tekil donanım numarasıdır ve Yönetmelik bunu "tekil ağ cihaz numarası" olarak tanımlar. IP adresi zamanla değişebilirken (DHCP yenilemesi, ağ yeniden yapılandırması), MAC adresi aynı cihazda sabit kalır. Bu nedenle bir oturumu önce iç IP ve zamanla, sonra MAC ile doğrulamak, "aynı IP'yi o gün iki farklı cihaz kullanmış olabilir mi" sorusuna da cevap verir.
Pratikte bu fark şurada görülür: kalabalık bir misafir ağında DHCP, boşalan bir IP'yi gün içinde birkaç farklı cihaza art arda atayabilir. Sadece IP ve zamanla kayıt tutan bir sistemde, iki cihazın kayıtları saatin tam sınırında çakışabilir. MAC adresi bu çakışmayı ortadan kaldırır; her satırın hangi fiziksel cihaza ait olduğu tartışmasız biçimde bellidir.
Hedef IP
Hedef IP, cihazın bağlandığı uzak adrestir. Tek başına hangi siteye gidildiğini göstermez (bu genellikle firewall'un kendi URL/host alanına bağlıdır), ama "bu cihaz bu zaman aralığında bu adrese bağlandı" bilgisini verir ve bir inceleme başladığında başlangıç noktasıdır. Yetkili bir makam elinize bir hedef IP ve zaman aralığı ile geldiğinde, aramanız bu alandan başlar: önce o hedefe o aralıkta kimler bağlandı sorusuna cevap bulunur, sonra MAC ve kullanıcı eşleşmesiyle kişiye inilir.
NAT (gerçek) IP ve port neden önemli
Çoğu işletme, iç ağdaki birçok cihazı internete çıkarken tek bir dış (gerçek) IP adresi üzerinden NAT (Network Address Translation) yapar. Bu durumda dışarıdan bakıldığında tüm cihazlar aynı dış IP'den geliyormuş gibi görünür; cihazları birbirinden ayıran tek şey, o anda kullanılan port numarasıdır. Yönetmelik bu nedenle "bir veya birden fazla IP adresinin portlar aracılığı ile kullanıcılara paylaştırılması yöntemi ile sunulan internet erişim hizmetinde kullanıcıya tahsis edilen gerçek IP ve port bilgisi"ni ayrıca sayar. Port bilgisi kaydedilmezse, dışarıdan gelen bir şikâyet ya da talep yalnızca "bu dış IP'den bir işlem yapılmış" der; hangi iç kullanıcının yaptığını port olmadan ayırt edemezsiniz. Bu konuyu NAT ve Port Bilgisi Loglanmazsa Ne Olur? rehberinde ayrıntılı işliyoruz.
izgate bu alanları nasıl yakalar
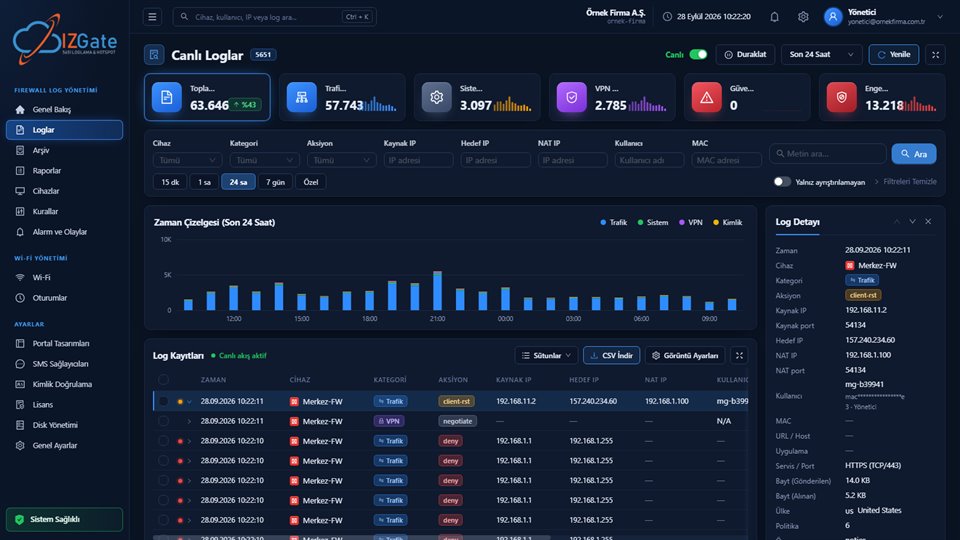
izgate, firewall ve hotspot cihazlarınızdan gelen her oturumu bu beş alanla birlikte canlı veritabanına ve imzalı arşive yazar; kayıt detayında cihazın gönderdiği tüm ek alanlar (protokol, aktarılan veri miktarı, politika, varsa ülke bilgisi) da görülebilir.
- Kimlik eşleştirmeFirewall'da yetkilenen kullanıcıya takma bir kod verilir; panelde bu kod gerçek kişiye (ad, maskeli telefon/TC) çözülür. Ham kimlik firewall'a hiç yazılmaz.
- MAC doğrulamasıMAC adresi her zaman firewall'ın kendi bağlantı tablosundan doğrulanır; MAC'e dayalı özellikler yalnızca doğrulanabildiğinde açıktır.
- Süzülebilir aramaCanlı Loglar ekranında IP, kullanıcı, MAC, cihaz, kategori ve aksiyona göre süzme yapılabilir; kayıt detayında tüm alanlar görünür.
Kontrol listesi
Mevcut log kaydınızın mevzuata uygunluğunu hızlıca değerlendirmek için şu soruları sorabilirsiniz:
- Kayıtlarınızda iç IP ile birlikte kullanıma başlama ve bitiş zamanı birlikte mi tutuluyor?
- MAC adresi kaydediliyor mu, yoksa sadece IP ile mi yetiniliyor?
- Hedef IP bilgisi her oturum için tutuluyor mu?
- Birden fazla cihaz aynı dış IP'yi paylaşıyorsa (NAT), port bilgisi ayrıca kaydediliyor mu?
- Bu beş alan, kullanıcı kimliğiyle (misafir, çalışan) otomatik olarak eşleşiyor mu?
Beş sorudan birine "hayır" cevabı veriyorsanız, bir talep geldiğinde o alanın eksikliği işlemi yapan kişiyi tespit etmenizi zorlaştırabilir. Örneğin yalnızca dış IP ve zaman tutan, MAC ve port bilgisini atlayan bir kurulumda, aynı dış IP'yi paylaşan on farklı cihazdan hangisinin ilgili bağlantıyı yaptığını sonradan ayırt edemezsiniz.
Sıkça sorulan sorular
Erişim kaydında hangi alanlar olmalıdır?
Yönetmelik madde 3/1-e'ye göre: iç IP adresi, kullanıma başlama ve bitiş zamanı, MAC adresi, hedef IP adresi ve NAT (gerçek) IP ile port bilgisi.
Sadece IP adresini kaydetmek yeterli mi?
Hayır. Tek başına IP adresi, paylaşımlı ağlarda (misafir Wi-Fi, NAT arkası) hangi cihazın ya da kişinin işlemi yaptığını göstermez. MAC adresi, zaman bilgisi ve NAT port bilgisi birlikte gerekir.
MAC adresi değişebilir mi?
Bazı cihazlar gizlilik amacıyla rastgele MAC kullanabilir, ancak çoğu kurumsal ve kişisel cihazda MAC sabittir. izgate, MAC'i her zaman firewall'ın kendi bağlantı tablosundan doğrulayarak kaydeder.
NAT port bilgisi neden ayrıca önemli?
Birçok cihaz internete çıkarken aynı dış IP'yi paylaşır; cihazları ayıran tek bilgi o anki port numarasıdır. Port kaydedilmezse dışarıdan gelen bir talep yalnızca dış IP'yi gösterir, hangi iç kullanıcı olduğunu ayırt edemez.
Bu sayfa bilgilendirme amaçlıdır; mevzuatın güncel hâli için resmî metne (mevzuat.gov.tr) bakınız.