Ortak alanda internet neden işletmenin sorumluluğu
Bir coworking alanı ya da iş merkezi, farklı şirketlerden gelen onlarca kişiyi aynı fiziksel adreste, aynı internet hattı altında buluşturur. Kalıcı üyeler aylık ya da yıllık üyelikle sabit bir masaya ya da ofise sahiptir ve günün büyük bölümünü burada geçirir. Günlük ya da haftalık kullanıcılar kısa süreli ihtiyaçla gelir, genellikle tek seferlik bir girişle bağlanır. Toplantı odası rezerve eden bir üye, kendi müşterisini ya da iş ortağını misafir olarak davet eder; bu misafirler üyenin kendisi olmadan da ağa erişmek ister. İşletmenin resepsiyon ve operasyon personeli de aynı hattı farklı bir amaçla kullanır.
Bütün bu kullanıcılar için dış dünyaya görünen tek bir adres vardır: iş merkezinin adına kayıtlı internet hattı. Bir üyenin ya da onun misafirinin yaptığı bir işlem sorgulandığında, soru önce işletmeye gelir — çünkü görünen kimlik kişinin değil, mekânın kimliğidir. Üyelik devir hızının yüksek olduğu, günlük kullanıcıların sık değiştiği ve misafirlerin üye tarafından davet edildiği bir ortamda, "o anda kim bağlıydı" sorusuna kayıt olmadan yanıt vermek mümkün değildir.
Kimlikle eşleşmiş bir erişim kaydı, bu karmaşayı çözer: hangi üye hesabının, hangi misafirin ya da hangi günlük kullanıcının, hangi cihazdan ve hangi saatte neye eriştiği ayrı ayrı görülebilir. Bu, işletmenin kendi ortak alanındaki bir olayı açıklığa kavuşturmasını sağlar.
Coworking alanlarında üyelik döngüsü hızlıdır: bir şirket birkaç ay sonra büyüyüp ayrılabilir, bir serbest çalışan sadece bir proje süresince masa kiralayabilir. Bu devir hızı, geçmişe dönük bir sorgunun ("üç ay önce o masada hangi üye vardı") sık sorulan bir soru olmasına yol açar. Üyelik kayıtlarının ve erişim loglarının birbiriyle ilişkilendirilmiş biçimde saklanması, bu tür sorulara üyelik sona erdikten sonra da yanıt verilebilmesini sağlar.
Paylaşımlı ortak alanlarda ayrıca ortak masa (hot-desk) kullanımı da yaygındır: aynı masayı gün içinde birden fazla üye farklı saatlerde kullanabilir. Masanın kime ait olduğu değil, o anda kimin oturum açtığı önemlidir; bu nedenle erişim kaydının masaya ya da IP adresine değil, oturum açan kullanıcıya bağlı olması gerekir. izgate'te her oturum, hangi fiziksel masada ya da cihazda olursa olsun, giriş yapan kullanıcıyla eşleşir.
İşletmenin kendi resepsiyon ve operasyon personeli de bu ağı farklı bir amaçla kullanır: üyelik kaydı açma, toplantı odası rezervasyonu, fatura ve destek talepleri gibi işlemler sırasında kurumsal sistemlere bağlanır. Bu personelin erişimi de üye ve misafir trafiğinden ayrı bir kimlikle, kendi ağından loglanmalıdır; aksi hâlde operasyon ekibinin kendi işlemleri üye hareketleriyle karışabilir.
Yasal çerçeve: ticari olup olmadığına bakılmaksızın yükümlülük
5651 sayılı Kanun, erişim kayıtlarının tutulması yükümlülüğünü ticari amaçla olup olmadığına bakmadan tüm toplu kullanım sağlayıcılara getirir; bir coworking alanı da bu kapsamdadır:
"Ticari amaçla olup olmadığına bakılmaksızın bütün internet toplu kullanım sağlayıcılar, konusu suç oluşturan içeriklere erişimin engellenmesi ve kullanıma ilişkin erişim kayıtlarının tutulması hususlarında yönetmelikle belirlenen tedbirleri almakla yükümlüdür."
5651 sayılı Kanun, madde 7/2 — mevzuat.gov.tr
İlgili yönetmelik, bu kayıtların elektronik ortamda tutulmasını ve belirli bir süre saklanmasını ister:
"Erişim kayıtlarını elektronik ortamda kendi sistemlerine kaydetmek ve iki yıl süre ile saklamak."
İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik, madde 4/1-b — mevzuat.gov.tr
Kayıtların işlenmesinin hukuki sebebi, üye ya da misafirden ayrıca açık rıza istenmesini gerektirmez; KVKK'nın "kanunlarda açıkça öngörülme" ve "hukuki yükümlülüğü yerine getirme" şartlarına dayanır. Buna karşın üyelik sözleşmenizde ve misafir portalınızda internet kullanımına ilişkin bir aydınlatma metni bulundurmanız, üyelerinizin ve misafirlerinizin bu konuda bilgilendirilmiş olmasını sağlar. Bu bir hukuki garanti değildir; doğru ifade, ortak alanınızdaki bir işlemi kimin yaptığını belgeleyebilmeniz ve yetkili makamların talebine eksiksiz yanıt verebilmenizdir. Ayrıntılı çerçeve için 5651 sayılı Kanun ve Toplu Kullanım Sağlayıcı Nedir? rehberine bakabilirsiniz.
Gerçekçi bir senaryo
Aşağıdaki örnek, bir ortak çalışma alanında kimlikle eşleşmiş kaydın pratikte nasıl işlediğini gösterir.
İş merkezine ait dış (NAT) IP adresinin öğleden sonra belirli bir saatte bir platforma eriştiğine ilişkin bir bildirim ulaşır. Dış dünya için bu adres iş merkezinizdir; kimin bağlandığı belirtilmez.
Operasyon ekibi panelde Oturumlar ve Canlı Loglar ekranlarında o saat aralığını süzer; iç IP ve MAC eşleşmesiyle o anda aktif olan üye hesabı ya da misafir oturumu görünür.
Erişimin, o gün bir üye tarafından toplantı odasına davet edilmiş ve onaylanmış bir misafirin dizüstü bilgisayarından yapıldığı imzalı kayıtla belgelenir.
- Zaman
- 21.04.2026 15:08:33
- İç IP
- 10.60.3.54
- MAC
- 5C:F9:38:A2:7D:19
- Kullanıcı
- mg-2d8471 → Misafir (Üye: "Stüdyo 12" daveti)
- Hedef
- 104.18.12.90:443
- NAT IP:Port
- 78.188.44.9:33018
- Cihaz
- FortiGate-Lobi-01
Aynı yöntem, bir üyelik anlaşmazlığında kimin masasından ya da hangi üyenin davetiyle kimin bağlandığını geriye dönük olarak göstermek için de kullanılabilir; operasyon ekibinin kaydı aramak için ayrıca bir araca ihtiyacı olmaz.
izgate bu alanda ne yapar
izgate; kalıcı üyeleri, günlük kullanıcıları ve toplantı odası misafirlerini ayrı ayrı tanır, her birinin erişimini kimlikle eşleştirip imzalı olarak kaydeder. Aşağıdaki yetenekler kurulumdan itibaren birlikte çalışır.
- Üye hesabı ve cihaz sınırıHer üyeye kalıcı bir hesap tanımlanır; kişi başına aynı anda bağlanabilecek cihaz sayısı ve oturum süresi ağ kurallarından sınırlanır.
- Günlük/haftalık kullanıcı girişiKısa süreli kullanıcılar ziyaretçi kodu ya da SMS doğrulamasıyla, üyelerden ayrı bir akışla bağlanır.
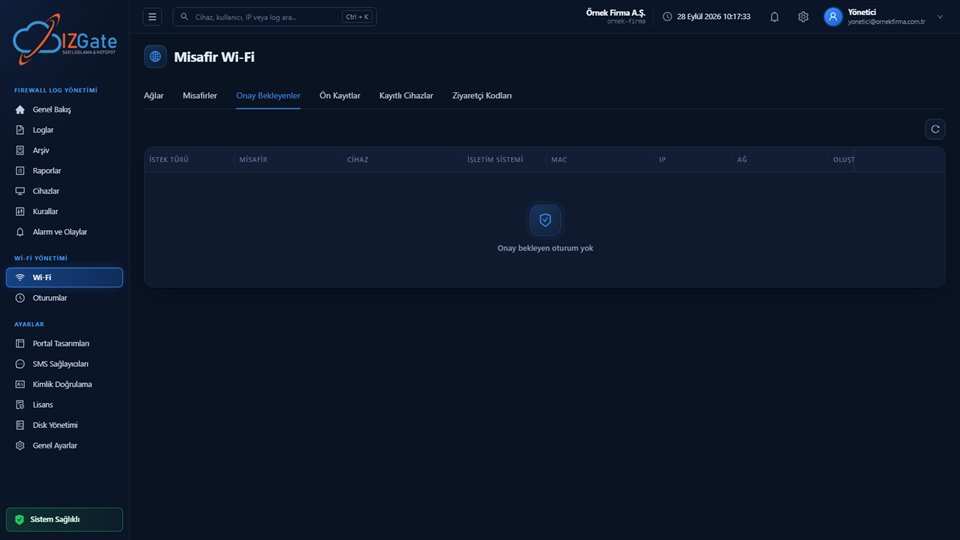
- Toplantı odası misafiri için onay akışıÜye misafirini tanımlar; resepsiyon ya da yönetici Onay Bekleyenler ekranından onaylar; misafirin oturumu daveti eden üyeyle ilişkilendirilmiş biçimde loglanır.
- Kimlikle eşleşmiş erişim kaydıHer satırda zaman, iç IP, hedef IP/port, NAT IP/port, MAC adresi ve kullanıcı birlikte tutulur.
- OturumlarO anda aktif tüm üye ve misafir oturumları listelenir; gerektiğinde bir oturum firewall'dan anında düşürülebilir.
- İmzalı arşivCanlı kayıtla aynı anda ayrı bir diske; SHA-256 zinciri ve Ed25519 imzasıyla, günde bir kez alınan nitelikli zaman damgasıyla korunarak yazılır.
Nasıl kurulur
Kurulum biçimini seçin
izgate Bulut ile kurulumsuz başlayın ya da kurum içi kurulumda log ve arşivi ayrı disklerde tutun.
Firewall'u bağlayın
FortiGate, MikroTik, pfSense ya da OPNsense cihazınızı verdiğiniz erişim bilgisiyle bağlayın; seri numarasından doğrulanarak kaydedilir.
Üye ve misafir akışını tanımlayın
Üye hesaplarını, cihaz sınırını ve toplantı odası misafir onay akışını panelden yapılandırın.
Oturum ve arşiv ayarlarını tamamlayın
Oturum süresi ve günlük bağlanma sınırını, canlı/arşiv saklama süresini panelden belirleyin.
Uyum kontrol listesi
- Üye, günlük kullanıcı ve toplantı odası misafiri için ayrı giriş yöntemi tanımlı mı?
- Misafir onay akışı (üye daveti → resepsiyon/yönetici onayı) çalışıyor mu?
- Üye başına cihaz sınırı tanımlı mı?
- Her erişim kaydında iç IP, MAC, kullanıcı, hedef ve NAT port birlikte tutuluyor mu?
- Canlı ve arşiv kayıtları ayrı disklerde mi tutuluyor?
- Birden fazla lokasyonunuz tek panelden mi izleniyor?
- Üyelik sona erdiğinde o üyeye ait geçmiş erişim kayıtları arşivde korunuyor mu?
- Üyelik sözleşmeniz ve misafir portalınızda internet kullanımı aydınlatma metni var mı?
Bu liste, özellikle üye devir hızının yüksek olduğu dönemlerde ya da yeni bir lokasyon açarken yeniden gözden geçirilmesi gereken canlı bir kontrol noktasıdır.
Sıkça sorulan sorular
Üyelerimiz ile günlük/haftalık kullanıcılarımızı aynı ağda mı tutmalıyız?
Her ikisi de kendi giriş yöntemiyle aynı misafir/üye ağından bağlanabilir; önemli olan her oturumun ayrı bir kullanıcı kaydıyla eşleşmesidir. Üyeler kalıcı üye hesabıyla, günlük kullanıcılar ise ziyaretçi kodu ya da SMS doğrulamayla ayrı ayrı tanımlanır.
Bir üyenin toplantıya davet ettiği misafiri nasıl yönetiriz?
Üye, misafirini sisteme tanımlar; resepsiyon ya da yönetici Onay Bekleyenler ekranından bu talebi onaylar. Onaylanan misafirin oturumu, kendisini davet eden üyenin kaydıyla ilişkilendirilmiş biçimde loglanır.
Bir üyenin cihaz sayısını sınırlayabilir miyiz?
Evet. Ağ kurallarında kişi başına aynı anda bağlanabilecek cihaz sayısı, oturum süresi ve günlük bağlanma sınırı tanımlanabilir.
Bir üyenin ya da misafirin yaptığı işlemden iş merkezi mi sorumlu olur?
İnternet hattı ve dış dünyaya görünen IP adresi iş merkezine kayıtlıdır; bu nedenle bir soru geldiğinde ilk muhatap genellikle işletmedir. Kimlikle eşleşmiş erişim kayıtları işlemi yapan üye ya da misafiri göstererek işletmenin durumu netleştirmesini sağlar. Bu bir hukuki garanti değildir.
Aktif üye ve misafir oturumlarını anlık görebilir miyiz?
Evet. Oturumlar ekranında o anda bağlı tüm üye ve misafir oturumları listelenir; gerektiğinde bir oturum firewall'dan anında düşürülebilir.
Birden fazla lokasyonumuz/şubemiz varsa tek panelden mi yönetiriz?
Evet. Her lokasyondaki firewall cihazı kendi kaydıyla panele eklenir; arama, oturum ve arşiv dışa aktarma cihaz ya da lokasyona göre süzülerek tek panelden yönetilir.
Bir üye ayrıldıktan sonra erişim kayıtları ne olur?
Kayıtlar, belirlediğiniz saklama süresi boyunca imzalı arşivde kalmaya devam eder; üyeliğin sona ermesi geçmiş kayıtları silmez, yalnızca yeni oturum açma hakkını kapatır.
Üyelerden internet kullanımı için açık rıza almamız gerekir mi?
Erişim kayıtlarının tutulmasının hukuki sebebi kanundan gelir, ayrıca açık rıza şart değildir. Buna karşın üyelik sözleşmenizde ve misafir portalınızda bir aydınlatma metni bulundurmanız, üyelerinizi bu konuda bilgilendirmenizi sağlar.
Aynı masayı (hot-desk) gün içinde birden fazla üye kullanıyorsa kayıt karışır mı?
Hayır. Erişim kaydı masaya ya da sabit bir IP adresine değil, o anda oturum açan kullanıcıya bağlıdır; aynı masada art arda oturum açan farklı üyelerin kayıtları birbirinden ayrı tutulur.
Bu sayfa bilgilendirme amaçlıdır; mevzuatın güncel hâli için resmî metne (mevzuat.gov.tr) bakınız.