Misafir ve personel aynı ağı paylaştığında iki sorun birden ortaya çıkar: bir bağlantının kime ait olduğunu ayırmak zorlaşır (hesap verebilirlik) ve misafir cihazları personelin kullandığı iç kaynaklara erişebilir hâle gelir (güvenlik). VLAN/SSID ile ağları fiziksel olarak ayırıp izgate'te misafir portalı ve personel RADIUS kaydını birbirinden bağımsız tutmak, bu iki sorunu birlikte çözer.
Neden ayrı ağ: hesap verebilirlik ve güvenlik
Hesap verebilirlik açısından, bir ağdaki her bağlantının kime ait olduğunu bilmek isterseniz, önce o ağa kimlerin ne amaçla bağlandığını ayırmanız gerekir. Misafir ve personel aynı ağdaysa, aynı IP aralığında hem bir müşterinin telefonu hem bir çalışanın dizüstü bilgisayarı bulunur; bir inceleme ya da arıza anında bu ikisini ayırmak, kayıtları tek tek incelemeyi gerektirir. Güvenlik açısından ise misafir cihazları, aynı ağdaki yazıcı, dosya paylaşımı ya da yönetim arayüzleri gibi iç kaynaklara erişebilir; bu, misafirin kötü niyetli olmasını bile gerektirmez, yalnızca ağın açık olması yeterlidir.
Karışık ağın riski: bir örnek
Küçük bir işletmede misafir ve kasadaki personel bilgisayarı aynı Wi-Fi'ya bağlıdır; tek bir SSID vardır.
Bir inceleme geldiğinde, o anda ağa bağlı 12 cihazdan hangisinin personel hangisinin misafir olduğu IP listesinden anlaşılamıyor; personel bilgisayarının paylaştığı bir klasöre misafir cihazlarının da teknik olarak erişebildiği fark ediliyor.
Misafir SSID'si ayrı bir VLAN'a taşınır, personel RADIUS ile kendi ağında kalır; artık iki ağ hem kayıt hem erişim olarak birbirinden bağımsızdır.
VLAN ve SSID ayrımı nasıl kurulur
SSID, kullanıcının bağlandığı Wi-Fi ağının adıdır; VLAN ise ağ cihazlarının (switch, erişim noktası, firewall) trafiği mantıksal olarak birbirinden ayırdığı katmandır. Tipik bir kurguda misafir SSID'si bir VLAN'a, personel SSID'si (ya da kablolu ofis ağı) başka bir VLAN'a bağlanır; firewall bu iki VLAN arasına, misafirden personel ağına geçişi kapatan bir kural tanımlar. Bu ayrım FortiGate, MikroTik, pfSense ve OPNsense gibi cihazların standart özellikleriyle kurulabilir; izgate bu ağ yapılandırmasının üstüne, her iki tarafın kimlik doğrulama ve kayıt katmanını ekler.
Güvenlik tarafı: erişim neden de ayrılmalı
Kayıt ayrımı tek başına yeterli değildir; iki ağın birbirine erişip erişemediği de önemlidir. VLAN ayrımı yalnızca trafiği mantıksal olarak ayırır — firewall üzerinde misafirden personel ağına geçişi engelleyen bir kural tanımlanmadıkça, aynı donanım üzerinde çalışan iki ağ birbirini görebilir. Bu nedenle VLAN ayrımını kurarken, misafir VLAN'ından personel VLAN'ına (ve ters yönde) trafiği reddeden bir firewall kuralını da eklemeniz gerekir.
Bu ikinci adım atlandığında ortaya çıkan risk somuttur: misafir ağına bağlanan herhangi bir cihaz, aynı switch'e bağlı bir yazıcıyı, paylaşımlı bir klasörü ya da bir kameranın yönetim arayüzünü bulabilir hâle gelir — bunun için misafirin kötü niyetli olması da gerekmez, çoğu zaman bir ağ tarayıcı uygulaması yeterlidir. Kayıt ayrımı "kim bağlandı" sorusunu, erişim ayrımı ise "nereye erişebildi" sorusunu cevaplar; ikisi birlikte tam bir çözüm oluşturur.
izgate'te misafir ağı
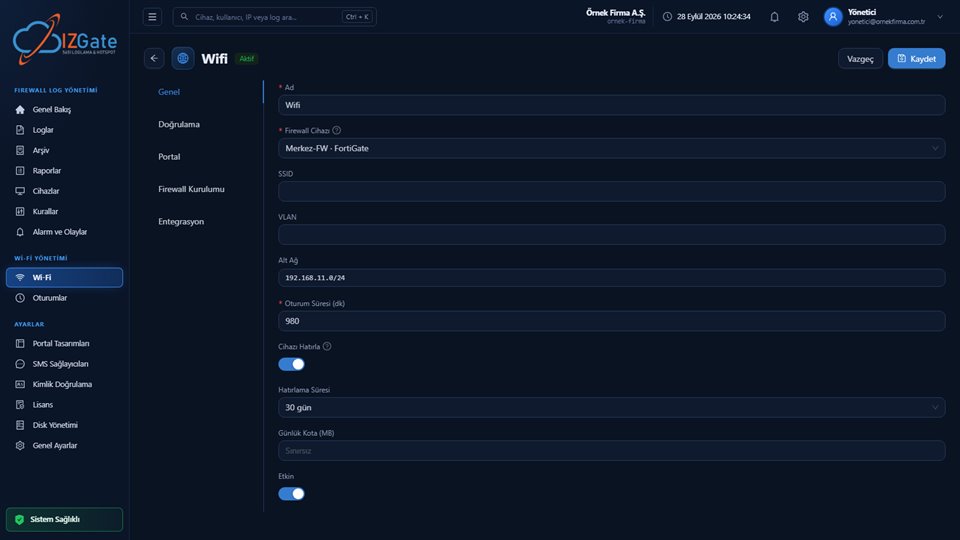
Misafir ağı, captive portal ve seçtiğiniz doğrulama yöntemiyle (SMS, TC kimlik, ziyaretçi kodu, yönetici onayı, ön kayıt, kayıtlı cihaz ve daha fazlası) çalışır. Her ağ için ayrı bir portal adresi, oturum süresi, kota ve ağ erişim parolası tanımlanır. Bağlantı kimlikle doğrulandığında firewall'da kişiye sabit bir takma kod altında geçici bir kullanıcı açılır; bu akış, aşağıda anlatılan personel ağının giriş ekranlarıyla hiç kesişmez.
izgate'te personel ağı
Personel ağı için izgate, misafir doğrulama yöntemlerinden tamamen ayrı bir yol sunar: firmanızın kendi RADIUS sunucusunu ya da Active Directory/LDAP kimlik listenizi doğrulama yöntemi olarak kullanabilirsiniz. Bu akışta personel, misafirin gördüğü SMS/TC kimlik/ziyaretçi kodu giriş ekranını hiç görmez; kendi kurumsal kimliğiyle doğrudan yetkilenir. Aynı şekilde bir misafir, ziyaretçi koduyla personel ağına giremez — iki akış yöntem düzeyinde birbirinden ayrıdır.
Pratikte bu, kurumunuzun zaten yönettiği bir kimlik sistemini (şirketinizin AD sunucusu, mevcut RADIUS altyapısı) tekrar kurmadan izgate'e bağlamanız anlamına gelir; personel sayınız değiştiğinde ya da biri işten ayrıldığında yetkiyi kendi kimlik sisteminizden yönetirsiniz.
Ayrı kayıtlar: Oturumlar sayfası
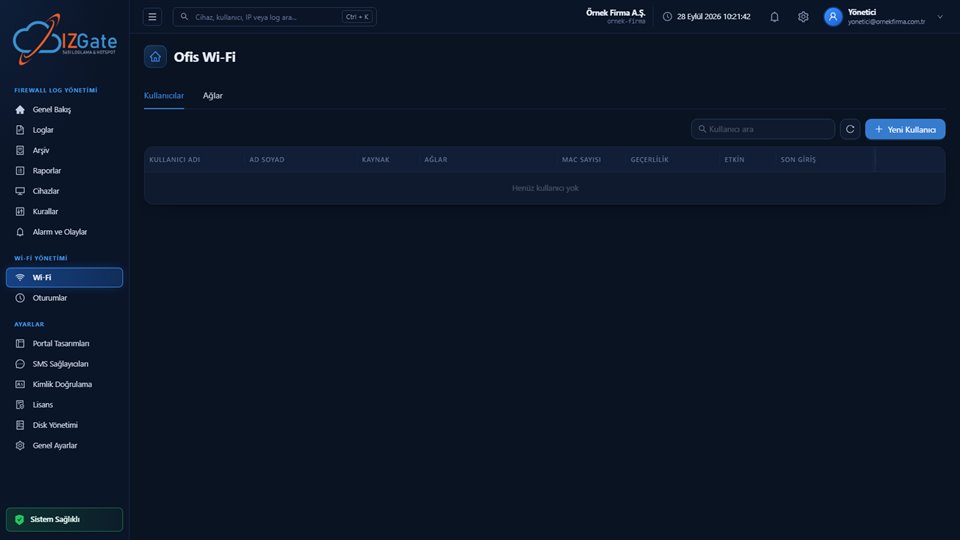
Oturumlar sayfası, ağınıza o anda bağlı misafir ve personel oturumlarını ayrı ayrı listeler; gerektiğinde bir oturumu panelden anında sonlandırabilir (firewall'dan düşürme) ve günlük erişim haklarını sıfırlayabilirsiniz. Bu ayrım, bir inceleme anında "bu bağlantı misafir mi personel mi" sorusunu panelden tek bakışta cevaplamanızı sağlar; iki tarafın kaydı birbirine karışmaz.
Örnek: ortak çalışma alanı
Bir ortak çalışma alanında (coworking) aynı anda hem günlük masa kiralayan ziyaretçiler hem de sabit üye şirketlerin çalışanları bulunur. Ziyaretçiler misafir ağında ziyaretçi kodu ya da SMS ile; üye şirket çalışanları ise kendi şirketlerinin kimlik sistemiyle (RADIUS ya da AD/LDAP) ayrı bir ağda doğrulanır. Bir şikâyet ya da arıza anında, hangi şirketin hangi çalışanının ya da hangi ziyaretçinin ağda olduğu, Oturumlar sayfasından anında görülür.
Aynı mantık bir fabrika yerleşkesinde de işler: üretim hattındaki personel kendi AD hesabıyla ofis ağına bağlanırken, tedarikçi firmadan gelen bir ziyaretçi resepsiyonda üretilen bir ziyaretçi koduyla misafir ağına bağlanır. İki bağlantı da aynı anda aktif olabilir, ama kayıtları ve erişim haklarında hiçbir zaman karışmaz.
Kontrol listesi
- Misafir ve personel için ayrı SSID/VLAN tanımlı mı?
- Misafirden personel ağına geçişi engelleyen bir firewall kuralı var mı?
- Personel RADIUS/AD/LDAP ile mi, yoksa paylaşımlı bir parolayla mı bağlanıyor?
- Misafir ve personel oturumlarını panelden ayrı ayrı görebiliyor musunuz?
- Her iki ağın da kayıtları imzalı arşivde saklanıyor mu?
- Ağ değişikliği (yeni VLAN, yeni kural) sonrasında erişim testini tekrar yaptınız mı?
- Yeni açılan bir şube ya da lokasyon da aynı ayrım kuralıyla mı kuruluyor?
Sıkça sorulan sorular
Misafir ve personel aynı Wi-Fi'yı kullanırsa ne sorun olur?
Aynı ağda hem misafir hem personel trafiği karıştığında, bir bağlantının kime ait olduğunu ayırmak zorlaşır; ayrıca misafir cihazlarının personelin kullandığı iç kaynaklara erişebilmesi güvenlik riski oluşturur. Ayrı ağ (VLAN/SSID), hem kaydı hem erişimi birbirinden bağımsız tutar.
VLAN ile SSID ayrımı aynı şey mi?
Hayır, ama birlikte çalışırlar. SSID, kullanıcının bağlandığı Wi-Fi adının kendisidir; VLAN ise ağ cihazlarının trafiği mantıksal olarak ayırdığı katmandır. Tipik kurgu, misafir SSID'sini bir VLAN'a, personel SSID'sini başka bir VLAN'a bağlamaktır.
izgate misafir ve personel ağını nasıl ayrı yönetir?
Misafir ağı, captive portal ve seçtiğiniz doğrulama yöntemiyle (SMS, TC kimlik, ziyaretçi kodu vb.) çalışır. Personel ağı için ise firmanızın kendi RADIUS sunucusu ya da Active Directory/LDAP kimlik listesi doğrulama yöntemi olarak kullanılabilir; personel kendi kurumsal kimliğiyle doğrudan yetkilenir. Aktif misafir ve personel oturumları Oturumlar sayfasında ayrı ayrı görüntülenir.
Küçük bir işletmeyim, tek bir ağ yeterli olmaz mı?
Ağ sayınız işletme büyüklüğünüzle değil, kimin bağlandığıyla ilgilidir. Küçük bir kafede de misafiri ve kasadaki personel bilgisayarını aynı ağda tutmak, bir inceleme anında ikisini birbirinden ayırmayı zorlaştırır; ayrı ağ kurmak teknik olarak basit bir adımdır.
Personel ağında hangi kimlik doğrulama yöntemleri kullanılabilir?
Personel bağlantıları için firmanızın kendi RADIUS sunucusu, Active Directory/LDAP kimlik listesi ya da izgate'te tanımlı bir kullanıcı hesabı doğrulama yöntemi olarak seçilebilir. Bu yöntemler misafirin gördüğü SMS/TC kimlik/ziyaretçi kodu ekranlarından tamamen bağımsızdır.
Misafir ve personel ağını farklı firewall markalarında da ayırabilir miyim?
Evet. VLAN/SSID ayrımı FortiGate, MikroTik, pfSense ve OPNsense gibi cihazların standart özellikleriyle kurulabilir; izgate hangi markayı kullandığınızdan bağımsız olarak her iki ağın kimlik doğrulama ve kayıt katmanını üstlenir.
Bu sayfa bilgilendirme amaçlıdır; mevzuatın güncel hâli için resmî metne bakınız.
İlgili rehberler
Hotspot ve Captive Portal Nedir, Nasıl Çalışır?
Misafir ağının doğrulama ve yetkilendirme akışı.
UygulamaYazıcı, Robot ve IoT Cihazlar Portal'dan Nasıl Geçer?
Ayrı ağlarda bile portal'dan geçemeyen cihazların yönetimi.
UygulamaÇalışanın Yaptığı İşlemden Kim Sorumlu?
Personel ağının kimlikle eşleşmesi neden önemli.