Hotspot, misafirlerinizin telefon ya da dizüstü bilgisayarıyla bağlandığı kablosuz ağın kendisidir. Captive portal ise bu ağa bağlanan cihazı otomatik olarak karşılayan, kimlik doğrulaması ve KVKK onayı tamamlanana kadar internete çıkışı engelleyen giriş ekranıdır. Doğrulama bittiğinde firewall'unuzda kişiye özel bir erişim açılır ve internete çıkış başlar.
Hotspot nedir
Hotspot terimi günlük kullanımda, bir işletmenin misafirlerine sunduğu kablosuz internet ağını tanımlar. Teknik olarak bu, erişim noktalarınızın (access point) yayınladığı bir SSID'dir; radyo ve ağ tarafı tamamen sizin donanımınızda (erişim noktası, switch, firewall) çalışır. izgate bu radyo katmanına karışmaz — sağladığı şey, bu ağa bağlanan kişinin kimliğini doğrulayan ve firewall'da erişim açan katmandır.
Bu ayrım pratikte önemlidir: hotspot'unuzun sinyal gücü, kapsama alanı ve kaç cihazı aynı anda taşıyabileceği erişim noktalarınızın donanım kapasitesine bağlıdır; izgate bu kapasiteyi artırmaz ya da azaltmaz. izgate'in katkısı, bu ağa bağlanan her kişinin kim olduğunu bilmeniz ve bu bilgiyi 5651 kapsamında kayıt altına almanızdır.
Captive portal nedir
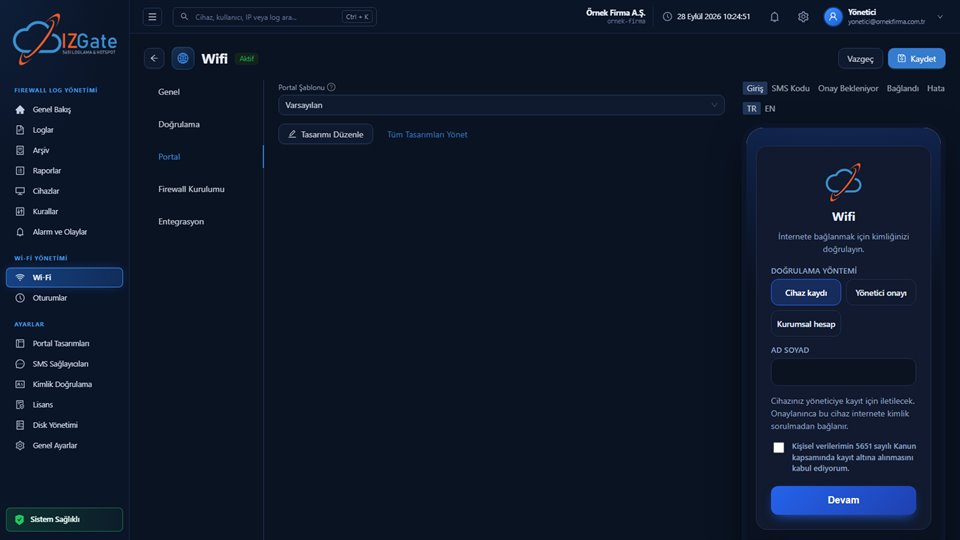
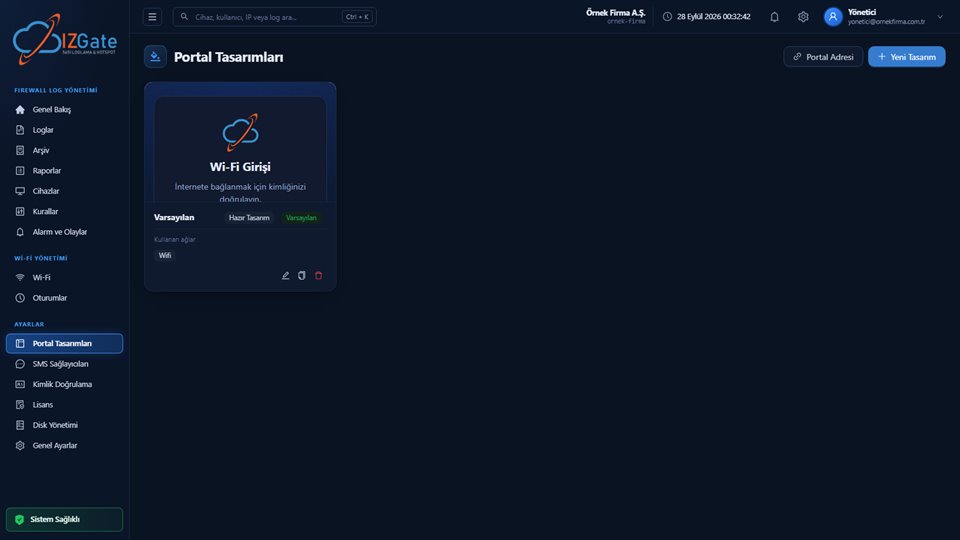
Captive portal, "esir" ya da "yakalayıcı" portal anlamına gelir: ağa bağlanan cihaz, doğrulama tamamlanana kadar istediği hiçbir adrese gidemez, her istek otomatik olarak portal sayfasına yönlendirilir. Bu yönlendirme firewall ya da erişim noktası seviyesinde yapılır; cihazın tarayıcısı genellikle kendiliğinden açılır ve kullanıcıyı giriş ekranına götürür. izgate'te her misafir ağı kendine özgü bir portal adresiyle çalışır; firewall, doğrulama tamamlanana kadar gelen tüm bağlantıları bu adrese yönlendirecek şekilde yapılandırılır.
Misafir açısından bu süreç genellikle görünmezdir: telefonunu bağlar, açılan sayfada istenen bilgiyi girer ve birkaç saniye içinde internete çıkar. Arka planda olan şey ise üç ayrı sistemin (erişim noktası/firewall, izgate portalı ve firewall'un kullanıcı yetkilendirme mekanizması) birbirine devrettiği kısa bir zincirdir.
Akış: yönlendirme, doğrulama, yetkilendirme
Bir misafirin bağlanmasından internete çıkmasına kadar dört adım işler:
Bağlan
Misafir hotspot'a bağlanır; cihazı otomatik olarak portal adresine yönlendirilir.
Doğrula
Seçtiğiniz yöntemle (SMS, TC kimlik, ziyaretçi kodu, yönetici onayı…) kimlik doğrulanır, KVKK onayı alınır.
Devir
izgate, firewall'da kişiye sabit bir takma kod altında geçici kullanıcı açar; ham kimlik firewall'a hiç yazılmaz.
Süre dolunca kapat
Oturum süresi dolunca izgate geçici kullanıcıyı API ile siler; kayıt imzalı arşivde kalır.
Bu akışın kritik noktası, devrin yalnızca iç ağa (özel adreslere) yapılmasıdır; kimlik bilgisi hiçbir zaman genel internet adreslerine gönderilmez.
FortiGate'te teknik işleyiş
FortiGate kullanıyorsanız izgate, cihazınıza tanımlı bir erişim bilgisiyle REST API üzerinden bağlanır; doğrulama tamamlandığında FortiGate'in kendi captive portal yetkilendirme mekanizması tetiklenir ve misafire internet erişimi açılır. Cihaz, izgate'e yalnızca firmanızın verdiği erişim bilgisiyle bağlanıp seri numarası cihazdan okunduktan sonra (doğrulanmış cihaz) kaydedilir; doğrulanmamış bir kaynaktan gelen log hiçbir firmaya yazılmaz, böylece yanlış ya da yetkisiz bir cihaza bağlantı kurulmaz.
MikroTik'te teknik işleyiş
MikroTik'te izgate, RouterOS 7 çalıştıran cihazınıza SSH ve REST API üzerinden bağlanır ve doğrulama tamamlandığında misafire erişim açar. MikroTik loglarına ayrıca cihaza özel gizli bir imza eklenir; bu, hangi logun hangi cihazdan geldiğinin doğrulanmasını sağlar ve doğrulanmamış bir kaynaktan gelen logun hiçbir firmaya yazılmamasını garanti eder.
Hangi cihazlar desteklenir
Yeni cihaz kaydında izgate dört firewall ailesini destekler: FortiGate (REST API ile), MikroTik (RouterOS 7, SSH ve REST API ile), pfSense ve OPNsense (SSH ile). Bu dördünün ortak noktası, izgate'in cihaza yalnızca firmanızın verdiği erişim bilgisiyle bağlanabilmesi ve seri numarasının cihazdan doğrudan okunmasıdır; seri numarası okunup doğrulanmadan hiçbir cihaz kaydedilmez. Birden fazla şubeniz ya da lokasyonunuz varsa, her biri kendi cihaz kaydıyla panele eklenir ve hotspot ayarları (doğrulama yöntemi, portal tasarımı, oturum süresi) ağ başına bağımsız olarak yapılandırılır. Farklı şubelerinizde farklı firewall markaları kullansanız bile, tüm hotspot ağlarınızı tek panelden yönetebilir ve kayıtlarını aynı imzalı arşivde tutabilirsiniz.
Kamuya açık alanlarda SMS ile tanımlama
Yönetmelik, kamuya açık alanlarda internet erişimi sağlayan toplu kullanım sağlayıcılar için ayrı bir yükümlülük tanımlar:
"Kamuya açık alanlarda internet erişimi sağlayan toplu kullanım sağlayıcılar, kısa mesaj servisi (sms) ve benzeri yöntemlerle kullanıcıları tanımlayacak sistemleri kurmak."
İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik, madde 4/1-c — mevzuat.gov.tr
Buradaki ifade "sms ve benzeri yöntemler" der; yani SMS'in kendisi değil, kullanıcıyı tanımlayabilecek bir yöntem aranır. izgate'te SMS'in yanında TC kimlik doğrulaması, ziyaretçi kodu, yönetici onayı, kayıtlı cihaz ve kurum servisi sorgusu gibi alternatif yöntemler de aynı amaca (kullanıcıyı tanımlama) hizmet edebilir. Hangi yöntemin işletmenizin bulunduğu alan (kamuya açık/kapalı) için uygun olduğunu değerlendirirken hukuk danışmanınıza başvurmanızı öneririz.
Oturum süresi ve otomatik kapanış
Her ağ için dakika cinsinden bir oturum süresi tanımlanır. Süre dolduğunda izgate, firewall'daki geçici kullanıcıyı API ile otomatik siler; misafirin erişimi anında kapanır. "Cihazı hatırla" açıksa, aynı MAC adresi belirlediğiniz süre içinde tekrar geldiğinde yeniden kod/kimlik sorulmadan, aynı kişi adına yeni bir yetki açılır — ancak bu da yine izgate'in oturum kayıtlarına yansır, kimlik dışarı çıkmaz.
Örnek: bir kafe ağı
Masasına oturan müşteri telefonunun Wi-Fi listesinden kafenin ağını seçer; tarayıcısı otomatik olarak portala yönlenir.
SMS ile gelen kodu girer, KVKK metnini onaylar; doğrulama birkaç saniye sürer.
izgate firewall'da kişiye sabit bir takma kod altında geçici kullanıcı açar; müşteri internete çıkar, oturum süresi dolunca erişim kendiliğinden kapanır.
Kontrol listesi
- Misafir ağınızın captive portalı doğrulama tamamlanmadan hiçbir adrese geçiş izni veriyor mu?
- Doğrulama yönteminiz (SMS, TC kimlik, ziyaretçi kodu vb.) bulunduğunuz alanın ihtiyacına uygun mu?
- Firewall'unuz izgate'e seri numarasıyla doğrulanmış bir cihaz olarak kayıtlı mı?
- Oturum süresi ve "cihazı hatırla" ayarları işletmenizin trafiğine uygun şekilde yapılandırıldı mı?
- Portal tasarımınız markanıza uygun mu, KVKK metni güncel mi?
Sıkça sorulan sorular
Hotspot ile captive portal aynı şey midir?
Hayır. Hotspot, kablosuz ağın kendisidir (misafirlerin bağlandığı Wi-Fi). Captive portal ise bu ağa bağlanan cihazı karşılayan, kimlik doğrulaması tamamlanana kadar internete çıkışı engelleyen giriş sayfasıdır. izgate, captive portal tarafını üstlenir; hotspot'un radyo/SSID kısmı erişim noktalarınızda ya da firewall'unuzda kalır.
Misafir portalı görmeden internete nasıl çıkamıyor?
Cihaz ağa bağlandığında firewall/erişim noktası, doğrulama tamamlanana kadar tüm trafiği portal adresine yönlendirir. Cihazın tarayıcısı otomatik olarak izgate'in portal adresine yönlenir; doğrulama bitmeden başka bir adrese erişim açılmaz.
FortiGate ve MikroTik'te yetkilendirme teknik olarak nasıl yapılır?
FortiGate'te izgate, cihazınıza tanımlı REST API erişim bilgisiyle bağlanıp FortiGate'in kendi captive portal yetkilendirme mekanizmasını tetikler. MikroTik'te RouterOS 7 çalıştıran cihaza SSH ve REST API üzerinden bağlanılır. Her iki durumda da cihaz, firmanızın verdiği erişim bilgisiyle bağlanıp seri numarası okunduktan sonra (doğrulanmış cihaz) kaydedilir; kimlik bilgisi dışarıya gönderilmez.
Kamuya açık alanlarda SMS doğrulaması zorunlu mu?
Yönetmeliğin 4/1-c maddesi, kamuya açık alanlarda internet erişimi sağlayan toplu kullanım sağlayıcılara kısa mesaj servisi (sms) ve benzeri yöntemlerle kullanıcıları tanımlayacak sistemler kurma yükümlülüğü getirir. izgate'te SMS tek seçenek değildir; TC kimlik, ziyaretçi kodu, yönetici onayı gibi diğer yöntemlerle de aynı amaca hizmet edebilirsiniz; hangi yöntemin kurumunuza uygun olduğunu hukuk danışmanınızla değerlendirmenizi öneririz.
Oturum süresi dolunca misafirin erişimi nasıl kapanır?
Ağ bazında tanımladığınız oturum süresi dolduğunda izgate, firewall'daki geçici kullanıcıyı API ile otomatik olarak siler; erişim anında kapanır ve kayıt imzalı arşivde kalır.
Hangi firewall markalarıyla çalışır?
Yeni cihaz kaydında FortiGate (REST API ile), MikroTik (RouterOS 7, SSH ve REST API ile), pfSense ve OPNsense (SSH ile) desteklenir. Cihaz, yalnızca firmanızın verdiği erişim bilgisiyle bağlanıp seri numarası okunduktan sonra kaydedilir; doğrulanmamış bir kaynaktan gelen log hiçbir firmaya yazılmaz.
Bu sayfa bilgilendirme amaçlıdır; mevzuatın güncel hâli için resmî metne bakınız.
İlgili rehberler
Misafir Doğrulama: SMS mi, TC Kimlik mi, Ziyaretçi Kodu mu?
Doğrulama yöntemlerinin senaryo bazında karşılaştırması.
UygulamaMisafir ve Personel Ağı Neden Ayrılmalı?
Hotspot ile ofis ağının karışmasının getirdiği riskler.
UygulamaYazıcı, Robot ve IoT Cihazlar Portal'dan Nasıl Geçer?
Captive portal ekranı gösteremeyen cihazlar için çözüm.