İnternet neden kuruluşunuzun sorumluluğu?
Bir hastanenin, kliniğin, diş kliniğinin ya da laboratuvarın internet hattı kuruluşun adınadır. Bekleme salonundaki bir hasta yakınının telefonundan, polikliniğin önündeki koridordan bağlanan bir ziyaretçiden, doktorun muayenehanesindeki bilgisayardan, hemşire istasyonundaki cihazdan ya da bakım/temizlik hizmeti veren bir taşeron personelinin cihazından yapılan bağlantı, dışarıya aynı kurumsal IP adresinden çıkar. Bu, tek bir klinik için de büyük bir hastane zinciri için de aynı şekilde geçerlidir. Bir inceleme ya da yetkili makam talebi geldiğinde soru önce kuruluşa gelir.
Sağlık kuruluşlarında bu konuyu diğer sektörlerden ayıran nokta, misafir ağının kalabalık ve değişken bir kullanıcı kitlesine (hasta yakınları, ziyaretçiler) açık olması, buna karşılık personel ağının (doktor, hemşire, idari personel) kritik sistemlere erişebilmesidir. İkisinin aynı ağ üzerinde karışması, hem kayıt netliğini hem de iç güvenliği zayıflatır. Kimlikle eşleşmiş erişim kayıtları — kim, hangi ağda, hangi cihaz, hangi saat, hangi hedef — bir işlemin kim tarafından yapıldığını gösterir ve kuruluşunuzu korur; bu bir hukuki garanti değil, belgeleme imkanıdır.
Büyük bir hastanede roller tek bir kategoriyle sınırlı değildir: yataklı serviste refakatçi olarak kalan bir hasta yakını günler boyunca ağa bağlı kalabilir, poliklinik koridorundaki bir ziyaretçi yalnız bir seferlik kısa bir oturum açar, laboratuvar ya da görüntüleme biriminde çalışan bir teknisyen kurumsal ağı kullanır, bina bakımı ya da temizlik hizmeti veren bir taşeron personeli de belirli saatlerde sahadadır. Her birinin erişim süresi, cihaz sayısı ve ağı farklı kurallara bağlanabilir.
Yasal çerçeve: toplu kullanım sağlayıcı olarak sağlık kuruluşunuz
5651 sayılı Kanun'un tanımı, internet ortamı kullanım olanağı sağlayan herkesi kapsar; hasta, ziyaretçi ya da personel ayrımı yapmaz:
"Toplu kullanım sağlayıcı: Kişilere belli bir yerde ve belli bir süre internet ortamı kullanım olanağı sağlayanı,"
5651 sayılı Kanun, madde 2/1-i — mevzuat.gov.tr
Erişim kayıtlarının tutulması için misafirden ayrıca "açık rıza" alınması zorunlu değildir; hukuki sebep doğrudan kanundan gelir. KVKK, kanunlarda açıkça öngörülen ya da veri sorumlusunun hukuki yükümlülüğünü yerine getirmesi için zorunlu olan işlemlerde açık rıza aranmayacağını düzenler:
"a) Kanunlarda açıkça öngörülmesi." / "ç) Veri sorumlusunun hukuki yükümlülüğünü yerine getirebilmesi için zorunlu olması."
6698 sayılı Kişisel Verilerin Korunması Kanunu, madde 5/2 — mevzuat.gov.tr
Buna karşılık KVKK'nın aydınlatma yükümlülüğü (madde 10) ayrıdır: misafir ağına giren kişiye kim olduğunuzu, verinin hangi amaçla işlendiğini ve haklarını bildirmeniz gerekir; izgate portalı bunun için varsayılan bir metin sunar. Hasta sağlık verisiyle ilgili ayrı ve daha katı bir mevzuat rejimi vardır; izgate bu alanda sağlık verisi işlemediği için o rejimin kapsamına girmez. Ayrıntılı mevzuat metinleri için mevzuat sayfamıza, genel çerçeve için 5651 Sayılı Kanun Rehberi'ne bakabilirsiniz.
Yetkili makamlardan (ör. mülki idare amirinden) gelen bir log talebine nasıl yanıt verileceği de ayrı bir konudur; kaydın hangi biçimde, hangi süre içinde ve hangi belgelerle iletileceğini Yetkili Makam Log İstediğinde Ne Yapmalı? rehberinde bulabilirsiniz.
Örnek bir durum: bekleme salonu misafir ağında bir olay
Aşağıdaki örnek, bir hastanenin bekleme salonu misafir ağında sık karşılaşılabilecek bir durumu göstermek için kurgulanmıştır. Benzer bir soru, personel ağında kurumsal bir cihazdan yapılmış bir işlem için de sorulabilir; mantık aynıdır, sadece ilgili ağ ve kimlik doğrulama yöntemi değişir.
Bilgi işlem birimine, poliklinik bekleme salonundaki misafir Wi-Fi'dan belirli bir saat aralığında şüpheli bir trafik üretildiği bildiriliyor; o anda ağda onlarca cihaz bağlı.
Panel > Canlı Loglar'da ağ ve zaman aralığına göre süzülen kayıtlar arasında ilgili NAT IP:port eşleşmesi bulunur; oturumun hangi takma koda (misafir girişine) ait olduğu görünür.
Bilgi işlem birimi, ilgili segmenti Arşiv'den doğrulayıp imzalı olarak dışa aktarır; hangi oturumun söz konusu trafiği ürettiği, personel ağına hiç dokunmadan netleşir.
- Zaman
- 2026-09-28 14:52:19
- İç IP / MAC
- 10.60.3.41 / a4:5e:60:11:7c:0d
- Kullanıcı
- mg-9f103c → SMS ile doğrulanmış misafir girişi
- Hedef
- 198.51.100.9:443
- NAT (gerçek) IP:port
- 91.93.x.x:40118
- Ağ
- Bekleme Salonu Misafir Wi-Fi
izgate hastane ve sağlık kuruluşlarında ne yapar?
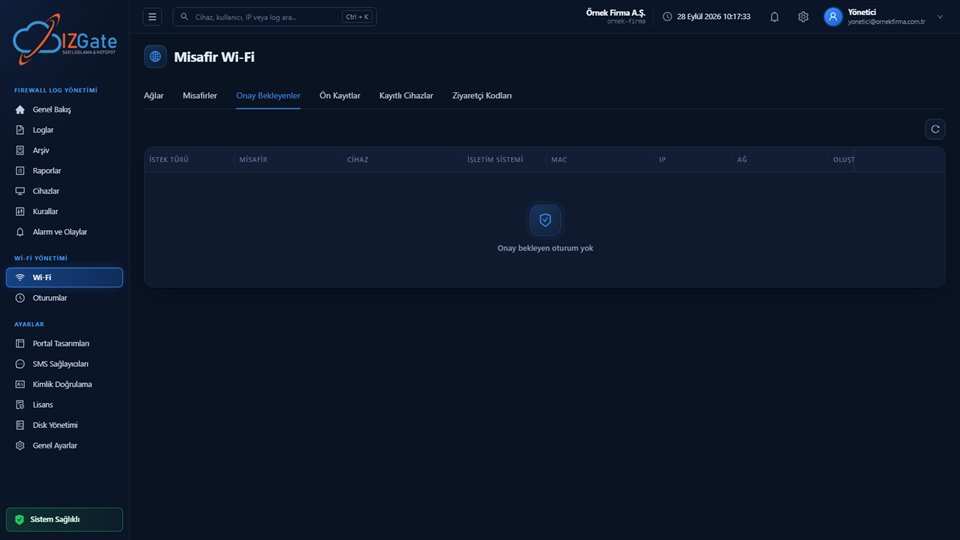
Firewall Log Yönetimi ve Wi-Fi Yönetimi sütunları birlikte çalışır: bilgi işlem birimi hangi ağın hangi kurala tabi olduğunu, resepsiyon/güvenlik hangi misafirin onay beklediğini, yönetim ise arşivin bütünlüğünü aynı panelden takip eder.
- Hasta yakını ağı personelden tamamen ayrıBekleme salonu, poliklinik ve hasta odası misafir ağları; doktor/hemşire/idari personel ağından bağımsız portal, kimlik doğrulama ve erişim kuralına sahiptir.
- Onay akışıyla giriş ve cihaz kaydıResepsiyon ya da güvenlik personeline tanımlanabilecek bir rolle, misafir girişi ve cihaz kayıt istekleri Onay Bekleyenler ekranından tek tıkla onaylanır ya da reddedilir.
- KVKK aydınlatma metni portaldaVarsayılan KVKK aydınlatma metni ve İnternet Kullanım Hizmet Sözleşmesi şablonu, kuruluşunuzun bilgileriyle doldurulup portalda misafire gösterilir.
- Taşeron ve geçici personel ayrı tanımlanırBakım, temizlik ya da dış hizmet personeli ziyaretçi/kupon kodu ya da yönetici onaylı girişle tanımlanır; kalıcı personel listesiyle karışmaz.
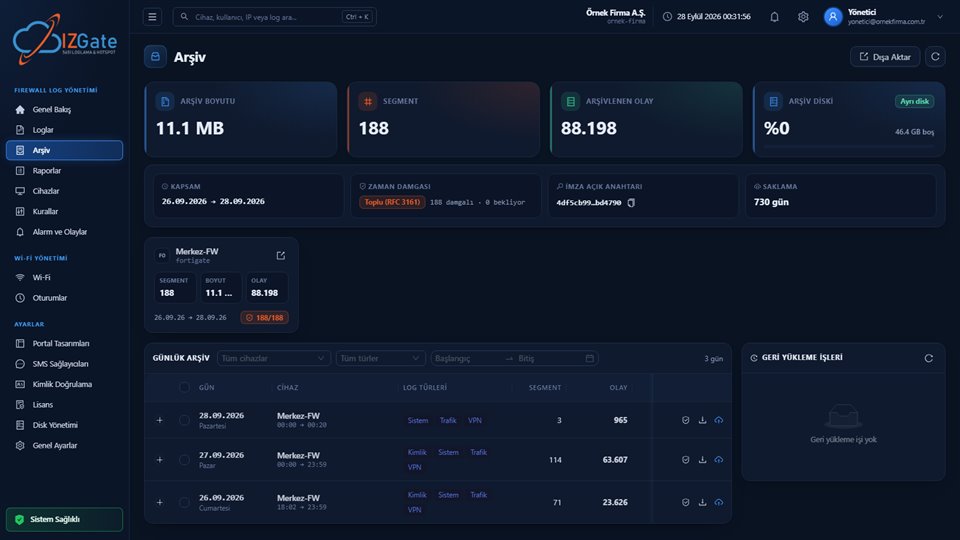
- İmzalı, zaman damgalı arşivHer kayıt canlıdan ayrı bir diske segment hâlinde yazılır; SHA-256 zinciri, Ed25519 imza ve günde bir kez nitelikli zaman damgasıyla korunur.
- Oturumları anında görme ve düşürmeAktif misafir ve personel oturumlarını panelden görür, gerektiğinde bir oturumu firewall'dan anında düşürebilirsiniz.
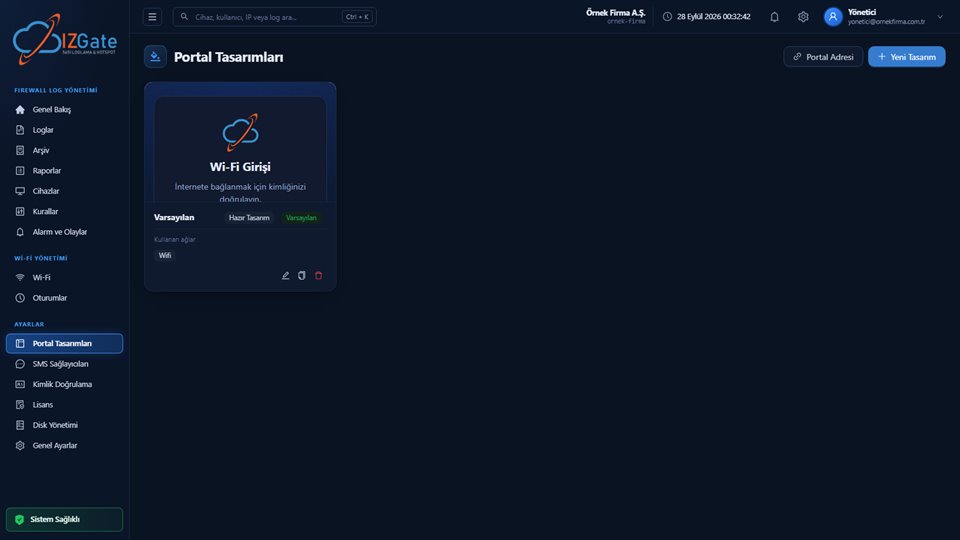
- Kuruluşunuza özel portal tasarımıLogo, renk ve yerleşim kuruluşunuzun kurumsal kimliğine göre ayarlanır; bekleme salonu, poliklinik ve hasta odası için ayrı portal tasarımları tanımlanabilir.
Onay akışı, özellikle resepsiyonun yoğun olduğu saatlerde işinizi kolaylaştırır: bir hasta yakını kayıt formunu doldurup gönderdiğinde istek "Onay Bekleyenler" ekranında birikir, görevli personel tek tıkla onaylar ya da gerekçeyle reddeder. Aynı akış, bakım ya da teknik servis için gelen bir taşeron personelinin cihaz kaydı için de kullanılabilir; onay verilmeden cihaz ağa bağlanamaz. Yönetim için hazırlanan hazır raporlardan biri, belirlediğiniz periyotla ilgili birime otomatik e-posta ile gönderilecek şekilde zamanlanabilir; böylece misafir giriş hacmi ve onay bekleyen istek sayısı düzenli olarak izlenir.
Sağlık kuruluşunuzda izgate nasıl kurulur?
Kurulum biçimini seçin
Bulutta (panel.izgate.com) ya da kurumunuzun kendi sunucusunda (kurum içi, log ve arşiv ayrı disklerde) çalıştırabilirsiniz.
Firewall cihazınızı tanımlayın
FortiGate REST API, MikroTik (SSH + REST API), pfSense ya da OPNsense SSH erişim bilgileriyle cihaz doğrulanır ve kaydedilir; birden fazla binanız varsa her birinin cihazı aynı panelden eklenir.
Ağları, portalı ve onay rolünü kurun
Hasta yakını, personel ve taşeron ağlarını ayrı tanımlar; portal tasarımına KVKK aydınlatma metnini ekler, resepsiyon/güvenlik için onay rolü tanımlar ve kişi başına cihaz/oturum sınırını belirlersiniz.
Sağlık kuruluşları için 5651 uyum kontrol listesi
Aşağıdaki maddeler, hem mevzuat uyumunuzu hem de misafir, personel ve taşeron ağlarının birbirine karışmadığından emin olmanızı sağlar; her maddeyi kendi kuruluşunuzun yerleşimine göre gözden geçirin:
- Hasta yakını/ziyaretçi ağı, personel ağından tamamen ayrı mı?
- Erişim kayıtları iki yıl saklanacak biçimde yapılandırılmış mı?
- Portalda güncel bir KVKK aydınlatma metni gösteriliyor mu?
- Misafir giriş ve cihaz kayıt istekleri için bir onay akışı tanımlı mı?
- Taşeron ve geçici personel, kalıcı personelden ayrı bir yöntemle (kod/onay) tanımlanıyor mu?
- Arşiv segmentleri düzenli olarak bütünlük açısından doğrulanıyor mu?
- Birden fazla bina/kampüsünüz varsa tüm lokasyonlar tek panelden mi izleniyor?
Sıkça sorulan sorular
izgate hasta sağlık verilerini mi işliyor?
Hayır. izgate hiçbir sağlık verisini işlemez; yalnızca internet erişim kayıtlarını (iç IP, MAC, hedef, NAT IP/port, zaman ve kimliği doğrulanmış kullanıcı) tutar. Portaldaki KVKK aydınlatma metni de bu kapsamla sınırlıdır.
Hasta yakını ağı, hastane personelinin kullandığı ağdan ayrı mı?
Evet, ayrı olmalıdır ve izgate'te ayrı tanımlanır. Her ağın kendi portal adresi, kimlik doğrulama yöntemi ve erişim kuralı vardır; hasta yakını ağındaki bir oturum personel ağını hiçbir şekilde etkilemez.
Misafir girişleri onaydan mı geçiyor?
Bunu siz belirlersiniz. Resepsiyon ya da güvenlik personeline tanımlanabilecek bir rolle giriş ve cihaz kayıt isteklerini onay akışından geçirebilir, Onay Bekleyenler ekranından tek tıkla onaylayabilir ya da reddedebilirsiniz.
Taşeron ve dış hizmet personeli için ayrı bir tanım gerekir mi?
Önerilir. Taşeron personeli, temizlik ya da bakım ekibi gibi geçici kullanıcılar ziyaretçi/kupon kodu ya da yönetici onaylı misafir girişiyle tanımlanabilir; kalıcı personelden ayrı tutulması erişim kayıtlarının netliğini korur.
KVKK aydınlatma metni portalda otomatik mi gösterilir?
izgate portalı varsayılan bir KVKK aydınlatma metni ve İnternet Kullanım Hizmet Sözleşmesi şablonu taşır; bu metinler hastanenizin bilgileriyle doldurulur ve misafir girişinde gösterilir.
Bir erişim kaydının değiştirilmediğini nasıl kanıtlarız?
Arşiv segmentleri SHA-256 zinciri ve Ed25519 imzayla korunur, günde bir kez nitelikli zaman damgası alır; Doğrula işlemiyle bir segmentin üretildiği andan beri değişmediği tek tıkla teyit edilir.
Birden fazla bina ya da kampüsümüz varsa tek panelden mi yönetiriz?
Evet. Ana hastane binası, ek poliklinik binası ya da farklı bir yerleşkedeki laboratuvarınızdaki firewall cihazlarını tek panelden tanımlar, her biri için ayrı ağ ve portal tasarımı seçer, tüm kayıtları aynı ekrandan arayabilirsiniz.
Bu sayfa bilgilendirme amaçlıdır; mevzuatın güncel hâli için resmî metne (mevzuat.gov.tr) bakınız.