Misafir Wi-Fi'nizde telefon numarası, TC kimlik numarası ya da ad-soyad topladığınız anda kişisel veri işliyorsunuz demektir ve bu, 6698 sayılı Kişisel Verilerin Korunması Kanunu'nu (KVKK) devreye sokar. İyi haber: 5651 kapsamında tutulan erişim kayıtları için hukuki sebep doğrudan kanundan gelir, misafirden ayrıca "açık rıza" almanız zorunlu değildir. Buna karşılık aydınlatma ve veri güvenliği yükümlülükleri devam eder. Bu rehberde her bir yükümlülüğü ayrı ayrı ele alıp, izgate'in misafir portalında bunları hangi somut ekran ve ayarlarla karşıladığını gösteriyoruz.
Kısa cevap
5651 kapsamında erişim kaydı tutmak için misafirinizden açık rıza almanıza gerek yoktur; hukuki sebep KVKK madde 5/2'deki istisnalardan gelir. Ancak misafirinizi, verisini kimin, ne amaçla ve hangi yöntemle işlediği konusunda aydınlatmanız (KVKK md. 10) ve bu veriyi güvenli tutmanız (KVKK md. 12) gerekir.
Hukuki sebep: açık rıza aranmaz
KVKK, kişisel verilerin açık rıza aranmaksızın işlenebileceği hâlleri sayar; bunlardan ikisi 5651 bağlamında doğrudan geçerlidir:
"a) Kanunlarda açıkça öngörülmesi." ... "ç) Veri sorumlusunun hukuki yükümlülüğünü yerine getirebilmesi için zorunlu olması."
KVKK, madde 5/2-a ve ç — mevzuat.gov.tr
5651 sayılı Kanun madde 7/2, erişim kaydı tutmayı doğrudan kanunla öngördüğü ve bu bir hukuki yükümlülük olduğu için, misafir Wi-Fi portalınızda "verilerinizi 5651 kapsamında kaydediyoruz, kabul ediyor musunuz?" şeklinde ayrıca bir rıza kutucuğu zorunlu değildir. Rıza kutucuğu, yalnızca 5651 kapsamı dışında ek bir amaçla veri işliyorsanız (örneğin pazarlama iletişimi) gerekebilir — bu, farklı bir hukuki sebep gerektirir ve 5651 kaydından ayrı değerlendirilmelidir.
Aydınlatma yükümlülüğü
Açık rıza aranmaması, misafiri hiç bilgilendirmemek anlamına gelmez. KVKK madde 10, veri sorumlusuna aydınlatma yükümlülüğü getirir:
"Kişisel verilerin elde edilmesi sırasında veri sorumlusu veya yetkilendirdiği kişi, ilgili kişilere; a) Veri sorumlusunun ve varsa temsilcisinin kimliği, b) Kişisel verilerin hangi amaçla işleneceği, c) İşlenen kişisel verilerin kimlere ve hangi amaçla aktarılabileceği, ç) Kişisel veri toplamanın yöntemi ve hukuki sebebi, d) 11 inci maddede sayılan diğer hakları, konusunda bilgi vermekle yükümlüdür."
KVKK, madde 10/1 — mevzuat.gov.tr
Pratikte bu, misafir Wi-Fi giriş portalınızda kısa ve okunabilir bir aydınlatma metninin yer alması anlamına gelir: işletmenizin kimliği, verinin hangi amaçla (5651 kapsamında erişim kaydı tutmak) işlendiği, kimlere aktarılabileceği (yetkili makamlar, talep hâlinde) ve veri sahibinin hakları. Bu metnin uzun ve hukuki bir sözleşme gibi görünmesi gerekmez; misafirin giriş adımını tamamlamadan önce birkaç satırda okuyabileceği, anlaşılır bir dille yazılması amaca daha uygundur.
KVKK madde 11 ayrıca ilgili kişiye (misafire) bazı haklar tanır: kendisiyle ilgili veri işlenip işlenmediğini öğrenme, işleme amacını sorma, yurt içinde ya da yurt dışında veri aktarılan üçüncü kişileri bilme ve verinin düzeltilmesini ya da silinmesini isteme. Aydınlatma metninizde bu hakların var olduğunu ve nasıl kullanılacağını (örneğin bir e-posta adresi vererek) belirtmeniz beklenir.
Veri güvenliği yükümlülüğü
KVKK madde 12, topladığınız veriyi korumanızı ister:
"Veri sorumlusu; a) Kişisel verilerin hukuka aykırı olarak işlenmesini önlemek, b) Kişisel verilere hukuka aykırı olarak erişilmesini önlemek, c) Kişisel verilerin muhafazasını sağlamak, amacıyla uygun güvenlik düzeyini temin etmeye yönelik gerekli her türlü teknik ve idari tedbirleri almak zorundadır."
KVKK, madde 12/1 — mevzuat.gov.tr
Misafir Wi-Fi bağlamında bu, telefon numarası ya da TC kimlik gibi verilerin yalnızca yetkili panel kullanıcılarınca görülebilmesi, şifreli saklanması ve firewall loglarına ham biçimde yazılmaması anlamına gelir.
Veri minimizasyonu: maskeli kimlik
KVKK'nın genel ilkelerinden biri, verinin işlendiği amaçla sınırlı ve ölçülü olmasıdır. izgate bu ilkeyi teknik olarak şöyle karşılar: misafire giriş sırasında sabit bir takma kod (örnek: mg-4a300c) atanır; firewall ve RADIUS logları, kullanıcı adı ve user= alanında gerçek kimlik yerine bu kodu taşır. Takma kod ile gerçek kişi (ad, maskeli telefon/TC) eşlemesi yalnızca izgate'te şifreli olarak tutulur ve yalnızca yetkili arama ekranında çözülür. Böylece gerçek kimlik bilgisi, ihtiyaç olmayan hiçbir sisteme (firewall, log dosyası) yayılmaz. Bu yaklaşım, KVKK madde 4/2-ç'de yer alan ve kişisel verilerin işlendikleri amaçla bağlantılı, sınırlı ve ölçülü olması gerektiğini düzenleyen ilkeyle örtüşür: erişim kaydının amacı kimin bağlandığını tespit edebilmektir, bu amaç için gerçek kimliğin her sistemde açıkça görünür olması gerekmez.
Çalışan (personel Wi-Fi) verisi
Aynı hukuki sebep ve aydınlatma mantığı, çalışanlarınıza ayrılan ofis/personel Wi-Fi'si için de geçerlidir. Çalışanın kurum ağından yaptığı işlem de 5651 kapsamında erişim kaydı olarak tutulur; bu konuda çalışana bilgi verilmesi (örneğin çalışan sözleşmesi ya da iç yönetmelik yoluyla) aydınlatma yükümlülüğünüzü karşılar. Misafir Wi-Fi'den farklı olarak personel ağında genellikle tekrar eden, tanımlı bir kullanıcı grubu söz konusudur; bu nedenle aydınlatmanın işe başlama sürecinde bir kez yapılması ve ihtiyaç hâlinde güncellenmesi yeterli olur. Bu konuyu Çalışanın Yaptığı İşlemden Kim Sorumlu? rehberinde ayrıntılı işliyoruz.
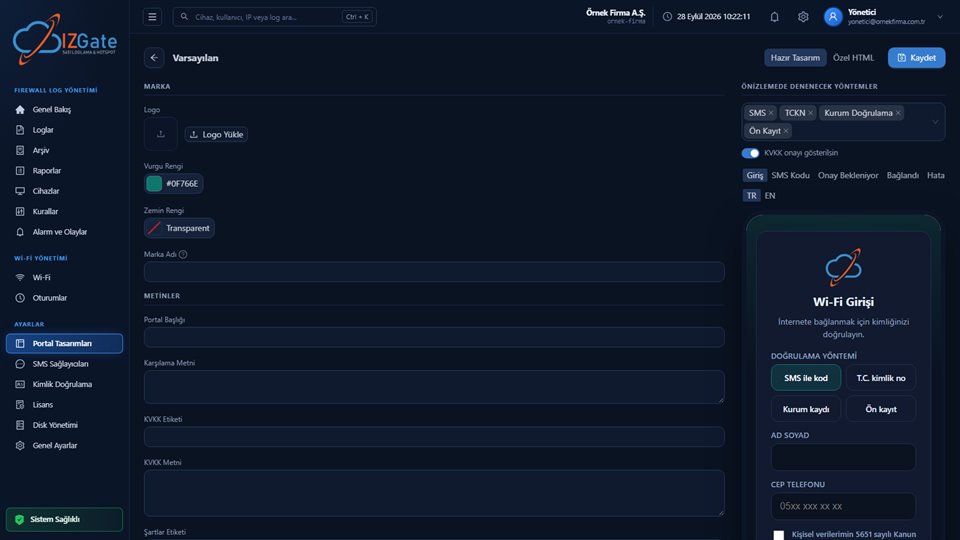
izgate portalında aydınlatma metni
izgate'in misafir Wi-Fi portalı, varsayılan bir KVKK aydınlatma metni ve İnternet Kullanım Hizmet Sözleşmesi şablonu taşır; bu şablonlar firmanızın bilgileriyle doldurulur ve portal tasarımınıza (logo, renk, dil) entegre edilir. Giriş yöntemi SMS, TC Kimlik No, ziyaretçi kodu, yönetici onayı, kayıtlı cihaz ya da kurumsal RADIUS/LDAP olabilir; hangisini seçerseniz seçin, aydınlatma metni giriş adımından önce misafire gösterilir. Metin TR/EN olarak hazırlanabilir, böylece yabancı misafirleriniz de aynı aydınlatmayı kendi dilinde okuyabilir.
Kontrol listesi
- Misafir Wi-Fi portalınızda bir KVKK aydınlatma metni var mı?
- Aydınlatma metninde veri sorumlusunun kimliği, işleme amacı, aktarılabileceği kişiler ve hukuki sebep belirtiliyor mu?
- Misafirin gerçek kimlik bilgisi (telefon, TC) firewall loglarına ham biçimde yazılıyor mu, yoksa maskeli/takma kodla mı taşınıyor?
- Bu veriye kimler erişebiliyor; erişim yetkili personelle sınırlı mı?
- Çalışanlarınız, kurum ağındaki internet kullanımlarının kaydedildiği konusunda bilgilendirildi mi?
Sıkça sorulan sorular
Misafirden Wi-Fi girişi için açık rıza almam gerekir mi?
5651 kapsamında erişim kaydı tutmak için gerekmez; hukuki sebep KVKK madde 5/2-a ve ç'den (kanunlarda öngörülme, hukuki yükümlülük) gelir. Rıza, yalnızca 5651 dışında ek bir amaçla (örneğin pazarlama) veri işliyorsanız gerekebilir.
Aydınlatma metni portalda zorunlu mu?
Evet, KVKK madde 10 veri sorumlusuna aydınlatma yükümlülüğü getirir: kimliğinizi, işleme amacını, aktarılabileceği kişileri, toplama yöntemini ve hukuki sebebi misafire bildirmeniz gerekir.
Misafirin gerçek telefon numarası firewall'a yazılıyor mu?
izgate'te hayır. Misafire sabit bir takma kod atanır; firewall ve RADIUS logları bu kodu taşır, gerçek kimlik yalnızca izgate'te şifreli tutulur ve yetkili arama ekranında çözülür.
Çalışanlarım için de aydınlatma yapmam gerekir mi?
Evet, çalışanın kurum ağındaki internet kullanımı da 5651 kapsamında kaydedilir; çalışana bu konuda bilgi verilmesi (sözleşme, iç yönetmelik vb. yoluyla) aydınlatma yükümlülüğünü karşılar.
Bu sayfa bilgilendirme amaçlıdır; mevzuatın güncel hâli için resmî metne (mevzuat.gov.tr) bakınız.