Sorun: işletme hattından açılan her site, hattın sahibini ilgilendirir
Bir işletmede internet çoğu zaman sessizce çalışır. Resepsiyonda bir misafir telefonunu Wi-Fi'a bağlar, muhasebede bir çalışan e-postadaki "fatura" bağlantısına tıklar, depoda vardiya arasında biri telefonundan bir bahis sitesine girer. Bu bağlantıların hepsi aynı dış IP adresinden, yani işletmenin adına kayıtlı hattan çıkar.
Hattan yapılmış bir işlem incelendiğinde soru önce hattın sahibine gelir. Bu yüzden zararlı site engelleme yalnızca bir bilgi güvenliği konusu değil, işletmenin kendini koruma biçimidir: istenmeyen bir siteye erişimi baştan durdurmak, sonradan açıklama yapmak zorunda kalmaktan her zaman daha kolaydır. Riskler sektörden sektöre değişse de dört başlıkta toplanır:
Oltalama (phishing)
Bankanızı, kargo firmanızı ya da e-posta sağlayıcınızı taklit eden sahte giriş sayfaları, kurumsal hesap bilgilerinin çalınmasının en yaygın yoludur. Tek bir çalışanın şifresini girmesi yeterlidir.
Zararlı yazılım
Zararlı yazılım çoğu zaman bir dosya indirme sunucusundan ya da cihazdaki bir yazılımın gizlice bağlandığı komuta sunucusundan gelir. İkisi de bir alan adıyla başlar ve ağdaki diğer cihazlara yayılabilir.
Kumar ve yasa dışı bahis
Kumar sitesi engelleme ve bahis sitesi engelleme talebi en çok işyerlerinden ve misafir ağlarından gelir. Bu siteler sık adres değiştirir; elle tutulan bir listeyle yetişmek zordur.
Yetişkin içerik ve çocuklar
Okul, yurt, otel ve hastane gibi çocukların da bağlandığı ağlarda yetişkin içerik engelleme, ailelerin ve ziyaretçilerin işletmeden beklediği temel bir özendir.
Bunlara, ziyaret edilen sayfaya gömülü kodla cihazın işlemcisini gizlice kullanan kripto madenciliği siteleri ve korsan içerik dağıtan adresler de eklenebilir. Hepsinin ortak noktası aynıdır: her biri bir alan adıyla başlar. İşte bu yüzden filtrelemenin en verimli yeri DNS'tir.
Neden DNS katmanında filtreleme?
İnternetteki hemen her bağlantı aynı adımla başlar: cihaz, gitmek istediği adın (ör. ornek.example) hangi IP adresinde olduğunu DNS'e sorar. Yanıtı almadan bağlantı kuramaz. DNS filtreleme bu ilk adımda çalışır; engelli bir ad sorulduğunda gerçek adres verilmez ve trafik hiç oluşmaz. Bu yaklaşımın işletmeler için birkaç somut avantajı vardır:
- Her cihazı kapsar. Çalışan bilgisayarı, misafir telefonu, akıllı TV, yazıcı ya da kamera fark etmez; ağın DNS'ini kullanan her cihaz aynı kurallarla korunur. Misafir wifi içerik filtreleme için başka bir yol, misafirin cihazına erişiminiz olmadığı için pratikte yoktur.
- Kurulum gerektirmez. Cihaz başına program, profil ya da sertifika dağıtmazsınız. Kural bir kez, merkezde tanımlanır.
- Trafiğin içine bakmaz. DNS filtresi sayfa içeriğini incelemez; yalnızca adı değerlendirir. Şifreli trafiği açıp okumak gibi ağır ve mahremiyet açısından hassas bir işlem yapılmaz.
- Şubeler arasında tutarlıdır. Birden fazla lokasyonunuz varsa her şubenin firewall'u aynı politikaya bağlanır; bir yerde eklediğiniz engel diğerlerinde de geçerli olur.
- Firewall'u tamamlar. Firewall'unuzun web filtresi devam eder; DNS filtresi onun önüne ikinci, hafif bir katman koyar.
"Güvenli DNS" denildiğinde çoğu zaman tam olarak bu anlaşılır: zararlı adlara yanıt vermeyen, yanıtlarının sahte olmadığını doğrulayan (DNSSEC) ve yalnızca yetkili cihazlara hizmet veren bir çözümleyici. Kavramın ayrıntıları için DNS filtreleme nedir rehberine bakabilirsiniz.
DNS filtreleme nasıl çalışır?
Bir DNS filtreleme yazılımının işi, her sorguda tek bir soruya hızlı yanıt vermektir: bu ad engellenmeli mi? izgate DNS'te karar sırası şöyledir: önce firmanızın izin listesi, sonra firmanızın engel listesi, ardından açık olan kategoriler ve USOM listesi. İzin listesindeki bir ad, bir kategoride yer alsa bile açılır.
Misafir ağındaki bir telefon ornek-bahis.example adresini açmak ister; router sorguyu şifreli bağlantıyla izgate DNS'e iletir.
Ad, izin listesinde yoktur ve açık olan Kumar ve Bahis kategorisinde yer alır. izgate DNS gerçek adresi vermez.
Telefon "site bulunamadı" sonucunu görür, bağlantı kurulmaz. Deneme; zaman, cihaz ve kategoriyle panele kaydedilir.
Kullanıcının ne göreceğini siz seçersiniz. Misafir ağları için önerilen ve varsayılan görünüm "site bulunamadı" sonucudur; sertifika gerektirmez, her telefonda sorunsuz çalışır. Kurumun yönettiği bilgisayarlar için ise logonuzu, gidilmek istenen siteyi ve kategoriyi gösteren kurumsal bir engel sayfası tercih edilebilir. Bu sayfanın HTTPS sitelerde düzgün görünmesi için cihazda firmanızın kök sertifikasının kurulu olması gerekir; ayrıntılar ve ekran örnekleri DNS Güvenliği özellik sayfasında.
Kimler için: sektörlere göre DNS filtreleme
DNS filtrelemeye ihtiyaç duyan işletmelerin ortak yanı, ağlarını kendilerinin denetleyemediği cihazlarla ve kişilerle paylaşmalarıdır. Rol ve risk ise sektöre göre değişir.
İşyeri ve ofisler
İşyeri internet filtreleme denince ilk akla gelen verimlilik olsa da asıl mesele güvenliktir. Muhasebe çalışanının açtığı sahte fatura bağlantısı, satış temsilcisinin tıkladığı sahte kargo bildirimi ya da bir stajyerin indirdiği "ücretsiz" program, şirket ağının tamamını riske atabilir. İş saatinde şirket hattından bahis sitesine girilmesi de işverenin karşısına gelen sorulardandır. Ayrıntı için İşyeri ve Ofisler sayfasına ve çalışan internet kullanımı rehberine bakabilirsiniz.
Otel ve konaklama
Otelde aynı ağa bir gecede yüzlerce farklı cihaz bağlanır: aile odasındaki çocuğun tableti, iş seyahatindeki misafirin dizüstü bilgisayarı, lobideki ziyaretçinin telefonu. Resepsiyon personeli bu cihazların hiçbirine dokunamaz; otel wifi filtreleme bu yüzden ancak ağ düzeyinde mümkündür. Bkz. Otel ve Konaklama.
Kafe ve restoranlar
Kafe wifi filtreleme hızlı ve sessiz olmalıdır: müşteri bağlanır, kahvesini içer, çıkar. Garsonun ya da kasiyerin filtreyle uğraşacak vakti yoktur. Varsayılan kategoriler açık geldiği için ek bir ayar yapmadan kumar, yetişkin içerik ve oltalama siteleri engellenmiş olur. Bkz. Kafe ve Restoranlar.
Okul, kurs ve yurtlar
Okul wifi filtreleme, öğrencinin yetişkin içeriğe ve kumar sitelerine ulaşmasını engellemenin yanında öğretmen ve idari personelin cihazlarını oltalamadan da korur. Yurtlarda gece saatlerinde ağ ağırlıklı olarak öğrencilerin kişisel telefonlarıyla kullanılır; burada da tek pratik katman DNS'tir. Bkz. Okul ve Eğitim.
Hastane, fabrika ve diğer kurumlar
Hastanede hasta yakınının telefonu ile klinik cihazların aynı binada çalışması, fabrikada vardiya çalışanının ve taşeron personelin ortak bir misafir ağını paylaşması, AVM'de binlerce ziyaretçinin aynı hotspot'a bağlanması benzer bir ihtiyaç doğurur: kimin cihazı olursa olsun, zararlı ve uygunsuz siteler açılmamalıdır. Bkz. Hastane ve Sağlık, Fabrika ve Üretim.
İnternet salonları: İnterneti ücret karşılığı sunan işyerlerinin (ticari amaçla toplu kullanım sağlayıcılar) güvenli internet hizmeti ve filtrenin devre dışı kalmasını önleme gibi ek yükümlülükleri vardır. izgate DNS bu ek yükümlülükleri tek başına karşıladığı iddiasında değildir. Ayrıntı için İnternet Salonları sayfasına bakın.
Otel ve Konaklama
Aile ve iş misafiri aynı ağda.
Okul ve Eğitim
Öğrenci ağında güvenli DNS.
İşyeri ve Ofisler
Oltalama ve zararlı yazılıma karşı.
Yasal çerçeve: 5651 ve içerik filtreleme yükümlülüğü
5651 sayılı Kanun, internet toplu kullanım sağlayıcılarına iki temel tedbir yükler: suç oluşturan içeriğe erişimi engellemek ve erişim kayıtlarını tutmak. Bu yükümlülük interneti ücretsiz sunan otel, kafe ya da ofis için de geçerlidir:
"Ticari amaçla olup olmadığına bakılmaksızın bütün internet toplu kullanım sağlayıcılar, konusu suç oluşturan içeriklere erişimin engellenmesi ve kullanıma ilişkin erişim kayıtlarının tutulması hususlarında yönetmelikle belirlenen tedbirleri almakla yükümlüdür."
5651 sayılı Kanun, madde 7/2 — mevzuat.gov.tr
Bu tedbirlerin ayrıntısı İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik'tedir. Yönetmelik, ticari amaç gözetmeksizin tüm toplu kullanım sağlayıcılar için ilk yükümlülüğü şöyle yazar:
"a) Konusu suç oluşturan içeriklere erişimi önleyici tedbirleri almak amacıyla içerik filtreleme sistemini kullanmak."
İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik, madde 4/1-a — mevzuat.gov.tr
"Filtreleme sistemi" ise aynı Yönetmeliğin tanımlar maddesinde, alan adını da açıkça sayarak tanımlanır:
"d) Filtreleme sistemi: İnternet ortamında web adresi, alan adı, IP adresi, kelime ve benzeri kriterlere göre erişimi engelleyen yazılımları ve donanımları,"
İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik, madde 3/1-d — mevzuat.gov.tr
izgate DNS, alan adına göre erişimi engelleyen bir filtreleme sistemidir ve firewall'unuzun web filtresiyle birlikte kullanılabilir. Bununla birlikte "tek başına tam uyum", "onaylı filtre" gibi bir iddiada bulunmayız; 5651 içerik filtreleme yükümlülüğünün kurumunuza nasıl uygulanacağını hukuk danışmanınızla değerlendirmenizi öneririz. Ticari amaçla toplu kullanım sağlayıcıların (internet salonu ve benzerleri) ek yükümlülükleri ayrıca düzenlenmiştir.
Filtre, yükümlülüğün yalnızca bir yarısıdır. Yönetmelik erişim kayıtlarının elektronik ortamda kaydedilip iki yıl saklanmasını da ister (md. 4/1-b). izgate bu kayıtları imzalı arşivde tutar; ayrıntı için 5651 log kaydı sayfasına, çerçevenin tamamı için 5651 rehberine, Yönetmelik özetine ve içerik filtreleme ve güvenli internet rehberine bakabilirsiniz.
izgate DNS Güvenliği neler yapar?
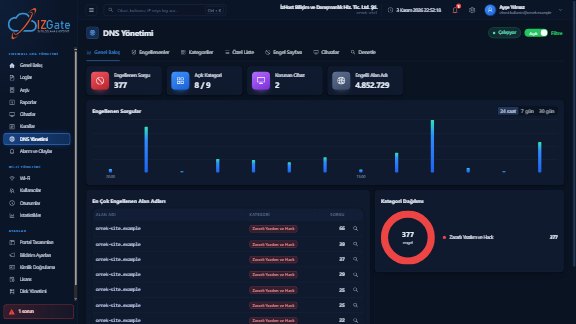
izgate DNS, izgate'in Türkiye'deki sunucularda çalışan kendi filtreleyen DNS servisidir. Log yönetimi ve misafir Wi-Fi ile aynı panelden yönetilir; engellenen her deneme, erişim kayıtlarınızla aynı yerde görünür.
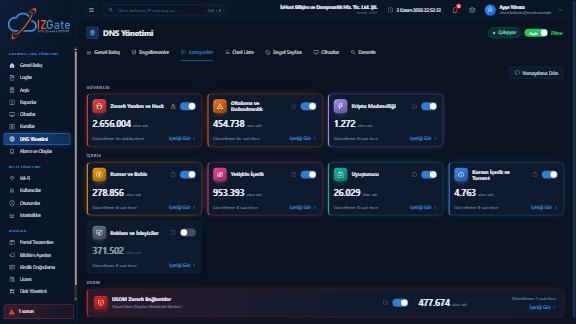
- Hazır kategorilerKumar ve Bahis (~279 bin ad), Yetişkin İçerik (~953 bin), Zararlı Yazılım ve Hack (~2,66 milyon), Oltalama ve Dolandırıcılık (~455 bin) ve Kripto Madenciliği varsayılan açık; Uyuşturucu, Korsan İçerik ve Torrent, Reklam ve İzleyiciler isteğe bağlı. Her kategorinin içeriğine bakabilirsiniz.
- USOM zararlı bağlantı listesiUlusal Siber Olaylara Müdahale Merkezi'nin yaklaşık 474 bin kayıtlık listesi tek anahtarla açılır. Ayrıntı: USOM zararlı bağlantı listesi.
- Kendiliğinden güncellenen listelerGüvenlik listeleri 6 saatte bir, diğerleri günde bir yenilenir. Kaynaklar açık lisanslı uluslararası tehdit listeleri ve USOM'dur.
- Kendi engel ve izin listenizEn fazla 10.000 ad; alt alan adları otomatik eşleşir, izin listesi kategorileri aşar. Ayarlarınız yalnız sizin ağlarınıza uygulanır.
- Engellenenler ve "Kim denedi?"Tarih, kategori, cihaz ve alan adına göre süzülen deneme listesi, CSV dışa aktarma ve loglardaki kullanıcıyla kesin ya da olası eşleşme.
- Zararlı Site Engelleme RaporuLogolu PDF, Excel ya da CSV; zamanlanabilir. Engeller ve hatalı engel bildirimleri Alarm ve Olaylar akışında. Bkz. Raporlar.
- Loglarda site kategorisiLoglardaki site adlarının yanına izgate kategorisi yazılır; firewall'unuzun ayrı kategori lisansı gerekmez.
- Kapalı ve doğrulanmış servisAçık çözümleyici değildir, yalnız kayıtlı cihazlarınıza yanıt verir; DNSSEC doğrulaması açıktır. Misafir portalında, filtre bağlıysa "zararlı ve uygunsuz içerik engellenir" notu gösterilir.
Hangi kategorileri açmalısınız?
Varsayılan olarak açık gelen beş kategori (kumar ve bahis, yetişkin içerik, zararlı yazılım, oltalama, kripto madenciliği) çoğu işletme için doğru başlangıç noktasıdır; ilk gün başka bir ayar yapmanız gerekmez. USOM listesini de açmanızı öneririz: ulusal bir kaynaktan gelen bu liste, uluslararası tehdit listelerini tamamlar.
Okul, kurs ve yurtlarda Uyuşturucu ile Korsan İçerik ve Torrent kategorilerini de açmak yaygın bir tercihtir; ofislerde korsan içerik kategorisi, lisanssız yazılım ve film indirme kaynaklı riskleri azaltır. Reklam ve İzleyiciler kategorisi kapalı gelir, çünkü bazı sitelerin çalışmasını etkileyebilir; açmadan önce birkaç gün kurum cihazlarında denemenizi öneririz. Kararınızı verirken Engellenenler ekranı size yol gösterir: hangi kategorinin ne sıklıkla tetiklendiğini birkaç hafta içinde net biçimde görürsünüz.
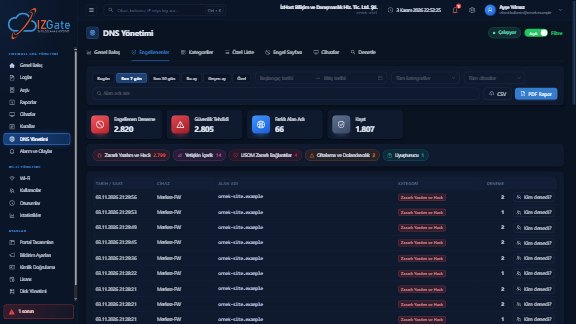
- Zaman
- 03.11.2026 21:14:07
- Alan adı
- ornek-bahis.example
- Kategori
- Kumar ve Bahis
- Cihaz
- Misafir ağı · MikroTik
- Kim denedi?
- mg-4a300c → panelde misafir kaydı (kesin eşleşme)
- Sonuç
- Engellendi · site bulunamadı
Panel ekranları, kategori ayarlarının görünümü ve engel sayfası örnekleri için DNS Güvenliği özellik sayfasına geçebilirsiniz.
Kurulum: MikroTik ve FortiGate
DNS Güvenliği, izgate'e kayıtlı ve doğrulanmış firewall'unuz üzerinden çalışır. Önerilen kurulumda router, ağdaki cihazların sorgularını izgate DNS'e şifreli olarak iletir; böylece sorgular yolda okunamaz ve izgate hangi firmanın politikasının uygulanacağını bilir.
MikroTik
RouterOS 7.19 ve üzerinde Otomatik Kurulum DNS ayarını tek tıkla yapar. Bağlantı DoH ile kurulur ve her router kendine özel bir anahtar kullanır. Sunucuya ulaşılamazsa router yaklaşık 30 saniye içinde normal DNS'e döner, internet kesilmez; sunucu döndüğünde filtre kendiliğinden açılır. Bkz. MikroTik rehberi.
FortiGate
FortiOS 6.2 ve üzerinde DoT, 7.0 ve üzerinde DoH ile şifreli bağlantı kurulur. İsterseniz yalnız misafir ağının DHCP ayarına izgate DNS adresini yazarak da başlayabilirsiniz. izgate, sorguyu firewall'un kayıtlı dış IP adresinden tanır. Bkz. FortiGate rehberi.
Cihazı doğrulayın
Firewall'unuz izgate'e erişim bilgisiyle eklenir, seri numarası cihazdan okunur.
DNS'i bağlayın
MikroTik'te Otomatik Kurulum, FortiGate'te DoT/DoH ya da misafir DHCP'si.
Politikayı seçin
Varsayılan kategoriler açık gelir; USOM listesini ve kendi listelerinizi ekleyin.
İzleyin
Engellenenler ekranını takip edin, raporu haftalık zamanlayın.
Sorguların ağdan şifreli çıkmasının neden önemli olduğunu şifreli DNS: DoH ve DoT rehberinde anlatıyoruz. Log toplama tarafında desteklenen cihazların tam listesi Desteklenen Cihazlar sayfasındadır.
Sınırlar: DNS filtresi neyi yapmaz?
DNS filtreleme güçlü ve pratik bir katmandır, ama her şeyi çözmez. Hangi durumda neyi beklemeniz gerektiğini baştan bilmeniz için sınırları açıkça yazıyoruz:
- Alan adı düzeyinde çalışır. Bir sitenin tamamı engellenir ya da açılır. Aynı sitedeki tek bir sayfayı, adresin yol kısmını ya da sayfa içeriğini ayırt etmez; bu tür ayrıntılı kurallar firewall'unuzun web filtresinin işidir.
- VPN ve şifreli DNS ile atlatılabilir. VPN açan ya da tarayıcısında kendi seçtiği şifreli DNS sunucusunu kullanan bir cihaz, ağınızın DNS'ine hiç uğramaz. Firewall'unuzda dışarıya doğrudan DNS çıkışını ve bilinen VPN adreslerini kurallarla kısıtlamak bunu zorlaştırır; FortiGate ve MikroTik kurallarını izgate'in Kurallar ekranından görüp düzenleyebilirsiniz. Yine de tamamen önleneceğini söyleyemeyiz.
- Doğrudan IP bağlantısı DNS'e uğramaz. Bir uygulama ya da kullanıcı adı yerine IP adresiyle bağlanırsa DNS filtresi devreye girmez.
- Hiçbir liste eksiksiz değildir. Yeni açılan bir alan adı listelere girene kadar açılabilir; nadiren de zararsız bir site yanlışlıkla bir kategoriye düşebilir. İlki için kendi engel listeniz, ikincisi için izin listeniz ve "hatalı engel bildir" vardır.
- Engel sayfası ve HTTPS. Kurumsal engel sayfası, HTTPS sitelerde yalnız kök sertifikanızın kurulu olduğu kurum cihazlarında düzgün görünür; misafir telefonunda tarayıcı uyarı verir. Misafir ağlarında bu yüzden "site bulunamadı" önerilir.
- Erişilemezlik anında filtre yoktur. MikroTik'te sunucuya ulaşılamazsa router internet kesilmesin diye normal DNS'e döner; bu kısa süre boyunca filtre uygulanmaz.
DNS filtresi, firewall web filtresi ve cihaz yazılımı karşılaştırması
Zararlı site engelleme için üç yaygın yaklaşım vardır. Çoğu işletme için doğru cevap birini seçmek değil, uygun olanları birleştirmektir.
| Ölçüt | DNS filtresi (izgate DNS) | Firewall web filtresi | Cihaz yazılımı |
|---|---|---|---|
| Çalıştığı yer | Ağın DNS'i, bağlantıdan önce | Firewall, trafik akarken | Her cihazın kendisi |
| Misafir cihazları | Kapsar, kurulum yok | Kapsar | Kapsamaz, misafir cihazına kurulamaz |
| Engel ayrıntısı | Alan adı (sitenin tamamı) | URL ve sayfa düzeyine kadar | Yazılıma göre değişir |
| HTTPS | Trafik açılmaz; ad üzerinden karar | Ayrıntılı kural için trafiğin incelenmesi gerekebilir | Cihaz içinde çalışır |
| Lisans | izgate Bulut'a dahil, ek ücret yok | Firewall üreticisinin kategori lisansı | Genellikle cihaz başına |
| Atlatılabilirlik | VPN, şifreli DNS, doğrudan IP | VPN, bazı şifreli bağlantılar | Yazılımı kaldıran ya da devre dışı bırakan kullanıcı |
| Görünürlük | Engellenenler, "Kim denedi?", rapor | Firewall logları (izgate'te toplanabilir) | Yazılımın kendi konsolu |
| En uygun olduğu yer | Misafir Wi-Fi, şubeler, karışık cihazlar | Personel ağı, ayrıntılı politika | Kurum dışına çıkan dizüstü bilgisayarlar |
Tipik bir kurgu şöyledir: misafir ağında izgate DNS en az zahmetli ilk katmandır ve firewall web filtresiyle birlikte kullanılır; personel ağında izgate DNS'in yanına firewall web filtresi eklenir; kurum dışına çıkan bilgisayarlar için de cihaz yazılımı düşünülür. Misafir ve personel ağlarını neden ayırmanız gerektiğini bu rehberde anlatıyoruz.
Sıkça sorulan sorular
DNS filtreleme nedir, nasıl çalışır?
Bir cihaz siteye bağlanmadan önce alan adının IP adresini DNS'e sorar. DNS filtreleme bu soruya bakar: ad engelli bir kategoride ya da sizin engel listenizdeyse gerçek adres verilmez ve bağlantı hiç kurulmaz. Böylece ağdaki her cihaz, üzerine program kurulmadan aynı kurallarla korunur.
izgate DNS Güvenliği için ayrıca ücret ödüyor muyum?
Hayır. DNS Güvenliği izgate Bulut aboneliğine dahildir ve ayrı bir ücreti yoktur. Abonelik seçenekleri için Fiyatlar sayfasına bakabilirsiniz.
Kumar ve bahis sitelerini engellemek için ne yapmam gerekir?
Cihazınızı izgate DNS'e bağlamanız yeterlidir; Kumar ve Bahis kategorisi varsayılan olarak açık gelir. Kategoriye girmemiş bir adı fark ederseniz kendi engel listenize ekleyebilirsiniz; alt alan adları da otomatik eşleşir.
Misafir Wi-Fi'da içerik filtreleme için misafirin telefonuna bir şey kurulur mu?
Hayır. Filtre ağın DNS'inde çalışır; misafirin telefonuna, tabletine ya da bilgisayarına uygulama, profil veya sertifika kurulmaz. Misafir ağları için varsayılan engel görünümü olan site bulunamadı sonucu da sertifika gerektirmez.
USOM zararlı bağlantı listesi nedir, nasıl açılır?
USOM, Ulusal Siber Olaylara Müdahale Merkezi'dir ve zararlı olarak tespit ettiği bağlantıları liste hâlinde yayımlar. izgate panelinde bu liste yaklaşık 474 bin kayıtla tek anahtarla açılır ve güvenlik listeleriyle birlikte 6 saatte bir güncellenir.
izgate DNS ile 5651 içerik filtreleme yükümlülüğünü karşılamış olur muyum?
Yönetmelik tüm toplu kullanım sağlayıcılardan içerik filtreleme sistemi kullanmasını ister ve izgate DNS alan adına göre erişimi engelleyen bir filtreleme sistemidir. Ancak tek başına tam uyum ya da onaylı filtre iddiasında bulunmayız; firewall web filtrenizle birlikte kullanmanızı ve yükümlülüklerin kurumunuza nasıl uygulanacağını hukuk danışmanınızla değerlendirmenizi öneririz.
VPN ya da şifreli DNS kullanan biri filtreyi atlatabilir mi?
Evet, atlatabilir. VPN açan ya da DNS sorgularını kendi seçtiği şifreli bir sunucuya gönderen cihaz, ağınızın DNS'ini kullanmaz. Firewall'unuzda dışarıya doğrudan DNS çıkışını ve bilinen VPN ya da şifreli DNS adreslerini kurallarla kısıtlamak bunu zorlaştırır, ancak tamamen önleyeceğini söyleyemeyiz.
Yanlışlıkla engellenen bir site olursa ne yapılır?
Siteyi izin listenize eklersiniz; izin listesi kategori engellerinin önüne geçer. Kurumsal engel sayfasını kullanıyorsanız kullanıcılar hatalı engel bildir bağlantısıyla size bildirim gönderebilir; bu bildirimler Alarm ve Olaylar akışında görünür.
izgate DNS sunucusuna ulaşılamazsa internet kesilir mi?
MikroTik'te Otomatik Kurulum ile bağlandıysanız kesilmez: router yaklaşık 30 saniye içinde normal DNS'e döner ve sunucu yeniden ulaşılabilir olduğunda filtre kendiliğinden devreye girer. Bu arada geçen sürede filtre uygulanmaz.
Firewall'umun web filtresi varken DNS filtresine ihtiyacım var mı?
İkisi farklı katmanlarda çalışır ve birbirini tamamlar. Firewall web filtresi kategorileri firewall lisansınıza bağlıdır; izgate DNS ise ayrı bir lisans gerektirmeden alan adı düzeyinde engeller ve loglarda site adlarının yanına izgate kategorisini yazar. Birlikte kullanmanızı öneririz.
Engellenen bir siteyi kimin açmaya çalıştığını görebilir miyim?
Evet. Engellenenler ekranındaki Kim denedi bağlantısı, denemeyi loglardaki kullanıcıyla eşleştirir. Logda site adı geçen bir bağlantı varsa eşleşme kesin, yalnızca aynı anda yapılan DNS sorgusuna dayanıyorsa olası olarak gösterilir.
DNS Güvenliği hangi cihazlarla çalışır?
MikroTik'te RouterOS 7.19 ve üzerinde Otomatik Kurulum ile tek tıkla, FortiGate'te FortiOS 6.2 ve üzerinde DoT, 7.0 ve üzerinde DoH ile ya da misafir ağının DHCP ayarına izgate DNS adresi yazılarak bağlanır.
Bu sayfa bilgilendirme amaçlıdır; mevzuatın güncel hâli için resmî metne (mevzuat.gov.tr) bakınız.