Kısa cevap: FortiGate'te 5651 kurulumu üç parçadan oluşur: trafik/tehdit loglarının syslog ile izgate'e gönderilmesi, misafir Wi-Fi provizyonu ve doğrulaması için FortiGate üzerinde sınırlı yetkili bir REST API kullanıcısı açılması ve captive portal'ın FortiGate'te "harici" olarak izgate'in portal adresine yönlendirilmesi. Her üçü de panelin "Firewall Kurulumu" ve "Log Gönderimi" sekmelerinde hazır, kopyalanabilir adımlarla gösterilir.
Neden bu iki kanal?
5651 kapsamında erişim kayıtlarının tutulması yükümlülüğü, kullandığınız cihazdan bağımsız olarak geçerlidir:
"Erişim kayıtlarını elektronik ortamda kendi sistemlerine kaydetmek ve iki yıl süre ile saklamak."
İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik, Md. 4/1-b — mevzuat.gov.tr
Bu yükümlülüğü karşılamak için loglarınızın eksiksiz ve sürekli izgate'e ulaşması gerekir — bu, syslog kanalının işidir. Misafir Wi-Fi tarafında ise doğrulanan kişinin kimliğiyle eşleşmiş bir oturum açılması gerekir; FortiGate'te bu, firewall'un kendi yönetim API'si üzerinden yapılır ve RADIUS gerektirmez. Genel çerçeve için 5651 Sayılı Kanun rehberine bakabilirsiniz.
1. Syslog ile log gönderimi
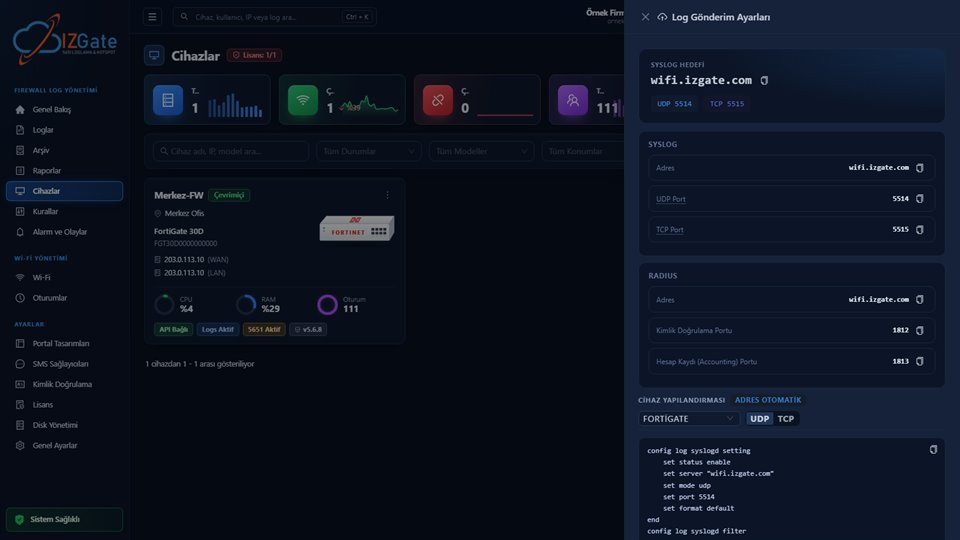
Cihazlar sayfasında FortiGate'inizi sürücü olarak seçip seri numarasıyla kaydettiğinizde, kayıttan hemen sonra "Log Gönderimi" paneli açılır. Bu panel size syslog hedef adresini ve kullanılacak portu (UDP 5514, teslim garantili TCP 5515, sertifika tanımlıysa TLS 6514) gösterir; FortiGate için hazır CLI komut bloğu üretilir, siz bu bloğu kopyalayıp FortiGate'in komut satırına yapıştırırsınız. FortiGate seri numarası taşıyan bir cihaz olduğu için adresin panelde önceden girilmesi şart değildir — ilk log geldiğinde cihazın adresi otomatik öğrenilir.
2. REST API kullanıcısı ve anahtarı
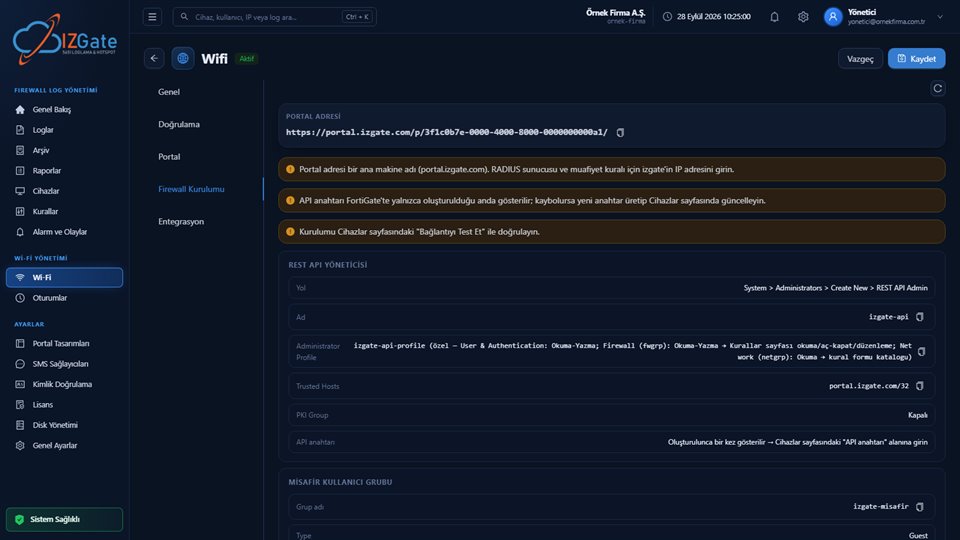
Misafir Wi-Fi provizyonu ve cihaz doğrulaması için FortiGate'te ayrı bir REST API yöneticisi açmanız gerekir. Panelin Wi-Fi > Ağlar > ilgili ağ > "Firewall Kurulumu" sekmesi bu adımları FortiGate'inize özel olarak, kopyalanabilir alanlar hâlinde listeler:
- Yol: FortiGate yönetim arayüzünde System > Administrators > Create New > REST API Admin.
- Önerilen ad:
izgate-api. - Administrator Profile izinleri: User & Authentication (okuma-yazma), Firewall/fwgrp (okuma-yazma), Network/netgrp (okuma) — izgate'in misafir kullanıcı açıp/kapatması ve kurallarınızı okuyabilmesi için gereken en küçük izin kümesidir.
- Trusted Hosts: izgate portalının adresi, tek bir /32 olarak (ör.
portal.izgate.com/32çözümlenen adres) — API'ye başka hiçbir kaynaktan erişim denenemez.
FortiGate'te oluşturduğunuz API anahtarı yalnızca oluşturulduğu anda bir kez gösterilir; panele kopyalamadan pencereyi kapatırsanız yeniden üretmeniz gerekir. Panelde API anahtarını girdikten sonra Cihazlar sayfasındaki "API Testi" ile bağlantıyı, sertifika parmak izini ve seri numarası eşleşmesini doğrulayın.
3. Harici captive portal
Misafir ağınızın portal adresi (panelde her ağ için benzersiz üretilir, ör. portal.izgate.com/p/<ağ-id>/) FortiGate'te "harici captive portal" olarak tanımlanır; misafirin tarayıcısı bu adrese yönlendirilir. Doğrulama tamamlandığında izgate, FortiGate'in kendi yönetim API'si üzerinden fgtauth uç noktasına bir POST isteği gönderir; FortiGate bu isteği kendi "magic" doğrulamasıyla kabul eder ve misafiri yerelde oturum açmış sayar. Böylece kimlik doğrulama tarayıcı — izgate — FortiGate arasında kapanır, dışarıya hiçbir kimlik bilgisi gitmez.
Firewall Kurulumu sekmesindeki uyarılarda da belirtildiği gibi, portal adresi bir ana makine adıdır; RADIUS sunucusu tanımı ya da muafiyet kuralı gibi IP gerektiren bazı FortiGate ayarlarında izgate'in gerçek IP adresini ayrıca girmeniz gerekir.
4. Muafiyet listesi
Yazıcı, kartlı giriş sistemi, robot süpürge gibi tarayıcısı olmayan cihazlar captive portaldan geçemez. Bu cihazlar izgate panelinde "Tanınmayan Cihazlar" listesinde görünür; buradan tek tıkla kayıt ettiğinizde, FortiGate'teki portal muafiyeti (bypass) otomatik olarak uygulanır ve cihaz bir daha kimlik doğrulamasına yönlendirilmeden ağa çıkar.
5. Misafir kullanıcı grubu
Doğrulanan her misafir için izgate, FortiGate'te önceden tanımlı bir misafir kullanıcı grubunda (önerilen ad: izgate-misafir, Type: Guest) geçici bir hesap açar; hesaba kişiye sabit bir takma kod (ör. mg-4a300c) atanır, gerçek kimlik (telefon, TC kimlik numarası) FortiGate'e hiç yazılmaz. Oturum süresi dolduğunda ya da yönetici misafiri engellediğinde, izgate aynı API ile bu geçici kullanıcıyı siler; erişim anında kapanır.
6. Doğrulama ve bilinen durum
Kurulumu tamamladıktan sonra Cihazlar sayfasındaki "API Testi" bağlantıyı, sertifika parmak izini ve seri numarası eşleşmesini doğrular; FortiGate'e özel "oturum ayarını düzelt" seçeneği, idle timeout kısa ayarlanmışsa misafir devrinde erken düşmeyi önler. Bu akışın tamamı — captive portal yönlendirmesi, kimlik doğrulama, mg-… takma kodunun açılması ve trafik logunda görünmesi — gerçek bir FortiGate cihazında (FortiOS 5.6.8) sahada uçtan uca doğrulanmıştır.
Günlük işleyiş: bir talep geldiğinde
Aşağıdaki örnek, FortiGate ile çalışan bir işletmenin misafir Wi-Fi'ında bir talep geldiğinde neler olduğunu anlatır.
İşletmenin misafir ağından belirli bir saatte yapılmış bir işlem için yetkili bir makam talepte bulunur.
FortiGate'in syslog ile gönderdiği trafik kaydı, doğrulama anında misafire atanan mg-… takma koduyla eşleşmiş biçimde aranır.
İlgili zaman aralığındaki iç IP, hedef ve NAT IP:port bilgisi imzalı arşivden çıkarılıp dışa aktarılır.
Bu örnekte önemli olan nokta, log kaydının kendisinin değil, kaydın kimlikle eşleşmiş olmasının talebi yanıtlanabilir kılmasıdır. Syslog kanalı tek başına trafiği toplar ama kim olduğunu söylemez; REST API ile açılan misafir kullanıcısı ve ona atanan takma kod, bu iki parçayı birbirine bağlar. NAT port bilgisinin bu eşleşmedeki rolü için NAT ve port bilgisi rehberine bakabilirsiniz.
Kontrol listesi
- Cihaz seri numarasıyla kaydedildi mi, ilk log geldikten sonra adres otomatik öğrenildi mi?
- Syslog hedefi ve portu (UDP 5514 ya da TCP 5515) FortiGate'te uygulandı mı?
- REST API kullanıcısı (
izgate-api) doğru izin profiliyle ve Trusted Hosts kısıtlamasıyla oluşturuldu mu? - Misafir kullanıcı grubu (
izgate-misafir, Type: Guest) tanımlı mı? - Captive portal FortiGate'te "harici" olarak izgate'in portal adresine yönlendirildi mi?
- Cihazlar sayfasındaki "API Testi" bağlantıyı, sertifikayı ve seri eşleşmesini doğruladı mı?
Sıkça sorulan sorular
FortiGate'te RADIUS kurmam gerekiyor mu?
Misafir Wi-Fi devri için gerekmez; bu akış FortiGate'in kendi yönetim API'si üzerinden çalışır. RADIUS, FortiGate'te yalnızca ofis Wi-Fi'nızda personel kimlik doğrulaması için kullanılabilir.
REST API kullanıcısına neden bu kadar dar izin veriyorum?
izgate'in çalışması için gereken en küçük izin kümesi budur: misafir kullanıcı açıp kapatmak (User & Authentication), kurallarınızı Kurallar sayfasında gösterebilmek (Firewall/fwgrp) ve ağ nesnelerini okuyabilmek (Network/netgrp). Trusted Hosts ile erişim yalnızca izgate'in adresinden kabul edilir.
API anahtarını kaybettim, ne yapmalıyım?
FortiGate API anahtarı yalnızca oluşturulduğu anda bir kez gösterilir. Kaybederseniz System > Administrators'tan aynı kullanıcı için yeni bir anahtar üretip Cihazlar sayfasında güncellemeniz gerekir.
Syslog ile REST API'yi aynı anda mı kurmalıyım?
Evet, ikisi farklı işler görür: syslog trafik/tehdit kayıtlarını (5651 erişim kaydı) taşır, REST API ise misafir Wi-Fi provizyonu ve cihaz doğrulamasını sağlar. 5651 loglama için yalnızca syslog yeterlidir; misafir Wi-Fi'ı FortiGate API'siyle devretmek istiyorsanız ikinci adım da gereklidir.
Bu kurulum sahada denendi mi?
Evet. Syslog ile log toplama ve REST API ile misafir devri — captive portal yönlendirmesinden trafik logunda takma kodun görünmesine kadar — gerçek bir FortiGate cihazında (FortiOS 5.6.8) uçtan uca doğrulanmıştır.
Birden fazla FortiGate'iniz varsa her biri kendi syslog yapılandırmasını ve (misafir Wi-Fi kullanılacaksa) kendi REST API kullanıcısını gerektirir; hepsi aynı izgate panelinde, aynı arama ekranında ve aynı imzalı arşivde bir arada görünür.
Bu sayfa bilgilendirme amaçlıdır; mevzuatın güncel hâli için resmî metne (mevzuat.gov.tr) bakınız.