Kısa cevap: İyi bir 5651 loglama yazılımı, trafiği kaydetmekle kalmayıp kaydı kişiyle (ya da cihazla) eşleştirir, NAT port bilgisini tutar, MAC'i gerçek kaynaktan doğrular, arşivi imzalayıp iki yıl ayrı bir diskte saklar, birden fazla firewall markasıyla çalışır, KVKK metinlerini taşır ve talep geldiğinde dışa aktarılabilir, bütünlüğü kanıtlanmış bir kayıt üretir. Aşağıdaki 10 kriter, bir çözümü değerlendirirken sorabileceğiniz somut sorulardır.
1. Kimlik eşleştirme
Soru: Bir log satırı, "bu IP'den bu saatte çıkıldı" demekle mi kalıyor, yoksa bu işlemi yapan kişi ya da cihazla mı eşleşiyor? Kimlikle eşleşmemiş bir kayıt, bir talep geldiğinde işletmenizi korumaz; yalnızca bir IP adresi gösterir. izgate'te misafir Wi-Fi'da doğrulanan her kişiye sabit bir takma kod (ör. mg-4a300c) atanır, bu kod firewall loglarında görünür ve panelde gerçek kişiye çözülür; personel ağında ise RADIUS oturumları veya o anki iç IP eşleşmesi kullanılır.
2. NAT ve port kaydı
Soru: Birden fazla kullanıcı aynı genel IP'yi paylaştığında, kayıt bu kullanıcıları birbirinden ayırt edebiliyor mu? Yönetmelik, port-paylaşımlı erişimde kullanıcıya tahsis edilen gerçek IP ve port bilgisinin de erişim kaydı tanımına dahil olduğunu açıkça yazar (bkz. NAT ve port bilgisi rehberi). Bu alan kayıtlı değilse, aynı genel IP'yi paylaşan kalabalık bir ağda tekil kullanıcı tespiti çoğu zaman mümkün olmaz.
3. MAC doğrulama
Soru: Kayıttaki MAC adresi, misafirin beyan ettiği bir değer mi, yoksa firewall'un kendi tablosundan mı okunuyor? izgate'te MAC adresi her zaman firewall'ın kendi tablosundan doğrulanır; MAC'e dayalı özellikler (ör. cihaz kaydı, kayıtlı cihaz listesi) yalnızca bu doğrulama yapılabildiğinde etkinleşir. Beyan edilen bir MAC, kolayca değiştirilebileceği için kayıt güvenilirliğini zayıflatır.
4. İmzalı arşiv ve nitelikli zaman damgası
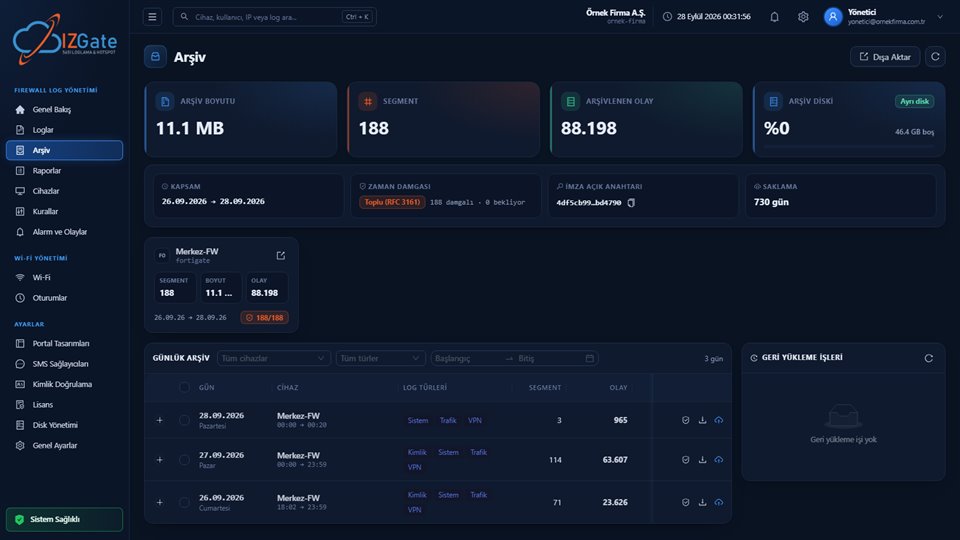
Soru: Arşivlenen kayıtların sonradan değiştirilmediğini nasıl kanıtlıyorsunuz? Mevzuat ticari amaçla toplu kullanım sağlayıcılar için kayıtların doğruluğunu, bütünlüğünü ve gizliliğini teyit eden bir değerin günlük olarak kaydedilip iki yıl saklanmasını öngörür:
"(d) bendi gereğince kaydedilen bilgileri ve bu bilgilerin doğruluğunu, bütünlüğünü ve gizliliğini teyit eden değeri kendi sistemlerine günlük olarak kaydetmek ve bu verileri iki yıl süre ile saklamak,"
İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik, Md. 5/1-e — mevzuat.gov.tr
izgate'te arşiv segmentleri saat başı kapanır, SHA-256 zinciri ve Ed25519 imzayla korunur; günde bir kez yetkili bir elektronik sertifika hizmet sağlayıcısından (Kamu SM) nitelikli zaman damgası alınır ve her gece otomatik bütünlük doğrulaması yapılır. Zaman damgasının hukuki karşılığı için zaman damgası rehberine bakabilirsiniz.
5. İki yıl saklama ve ayrı disk
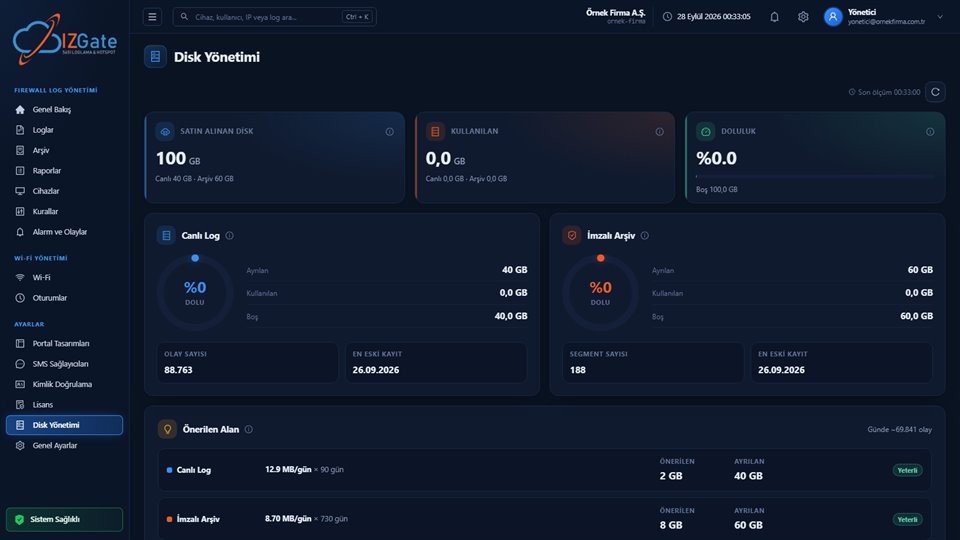
Soru: Saklama süresi gerçekten iki yıl mı ve canlı log ile arşiv aynı diskte mi tutuluyor? Yönetmelik açıkça iki yıl der; daha kısa bir süre yeterli değildir. Ayrıca canlı log ve imzalı arşivin aynı diskte tutulması, bir disk sorununda ikisini birden riske atar — izgate'in kurum içi kurulumunda /log ve /archive için ayrı disk zorunludur ve kurulum betiği bu koşulu denetler.
6. Çoklu cihaz ve marka desteği
Soru: Firewall markanız değişirse ya da birden fazla marka kullanmanız gerekirse yazılım bunu karşılıyor mu? izgate FortiGate, MikroTik, pfSense ve OPNsense ile çalışır; farklı marka ve modeldeki firewall'lar aynı panelde, aynı arama ekranında ve aynı imzalı arşivde bir arada yönetilir. Cihaz ekleme ve doğrulama yöntemleri için FortiGate, MikroTik ve pfSense/OPNsense rehberlerine bakabilirsiniz.
7. Portal ve giriş yöntemi çeşitliliği
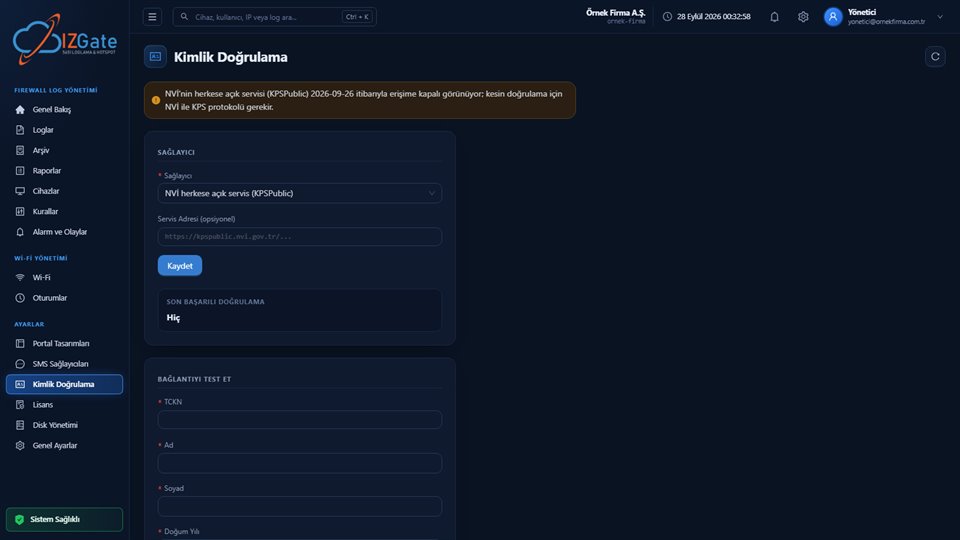
Soru: Misafir profiliniz değiştiğinde (otel misafiri, kafe müşterisi, fabrika ziyaretçisi) aynı yazılım yeni bir giriş yöntemine izin veriyor mu? izgate'te SMS, TC kimlik + NVİ doğrulaması, ziyaretçi kodu, yönetici onayı, kullanıcı hesabı, kurum servisi sorgusu, ön kayıt, firewall kullanıcısı ve cihaz kaydı (MAC) arasından istediğiniz kadarını ağ başına birleştirebilirsiniz.
8. KVKK metinleri
Soru: Misafir portalında KVKK aydınlatma metni ve kullanım koşulları hazır mı, yoksa her şeyi sıfırdan sizin yazmanız gerekiyor mu? izgate portalı varsayılan bir KVKK aydınlatma metni ve İnternet Kullanım Hizmet Sözleşmesi şablonu taşır; bunları firma bilgilerinizle doldurup TR/EN olarak bağımsız düzenleyebilirsiniz. Hukuki sebebin kanundan geldiği, misafirden ayrıca "açık rıza" alınmasının zorunlu olmadığı konusunda misafir Wi-Fi ve KVKK rehberine bakabilirsiniz.
9. Yetkili makam için dışa aktarım
Soru: Bir talep geldiğinde ilgili kaydı bulup imzalı, bütünlüğü korunmuş bir paket olarak dışa aktarabiliyor musunuz? izgate'in arşiv sayfasında doğrula, indir ve "imzalı dışa aktar" seçenekleri bulunur; bu paket, kaydın SHA-256 zinciri ve Ed25519 imzasıyla değiştirilmediğini gösterir. Sürecin adımları için yetkili makam log talebi rehberine bakabilirsiniz.
10. Kiracı izolasyonu ve güvenlik
Soru: Birden fazla firma/şube aynı sistemi kullanıyorsa, bir firmanın verisi bir başkasına hiç görünmüyor mu? izgate'te her log ve arşiv, firmanın üyelik ve hizmet kimliğiyle saklanır; firmalar birbirinin verisini göremez. Cihaz tarafında da benzer bir ilke işler: doğrulanmamış bir kaynaktan gelen log hiçbir firmaya yazılmaz, cihaz önce doğrulanıp kaydedilir.
Hızlı kontrol listesi
- Log, bir kişi/cihaz kimliğiyle mi eşleşiyor, yalnızca IP mi gösteriyor?
- NAT IP:port kaydediliyor mu?
- MAC, firewall'un kendi tablosundan mı doğrulanıyor?
- Arşiv imzalı mı, günlük nitelikli zaman damgası var mı?
- Saklama süresi iki yıl mı, canlı/arşiv ayrı diskte mi?
- Birden fazla firewall markasıyla çalışıyor mu?
- Portal, sektörünüze uygun birden fazla giriş yöntemi sunuyor mu?
- KVKK aydınlatma metni ve sözleşme şablonu hazır mı?
- Yetkili makam talebine imzalı dışa aktarımla yanıt verilebiliyor mu?
- Birden fazla firma/şube verisi birbirinden izole mi?
Sıkça sorulan sorular
Bu kriterlerin hepsi her işletme için eşit önemde mi?
Hayır. Örneğin tek şubeli bir kafede kiracı izolasyonu (kriter 10) kadar önemli olmayabilir, ama misafir kimliğini kayıtla eşleştirmek (kriter 1) ve NAT port kaydı (kriter 2) her ölçekte kritik kalır. Birden fazla şube ya da misafirle çalışan zincir işletmelerde kiracı izolasyonu ve çoklu cihaz desteği öncelik kazanır.
Bir yazılım "log tutuyoruz" diyorsa yeterli değil mi?
Hayır, yeterli değildir. Yönetmelik yalnızca ham logun varlığını değil, erişim kaydının belirli alanları (iç IP, MAC, hedef, NAT port, zaman) içermesini ve iki yıl bütünlüğü korunmuş biçimde saklanmasını öngörür. "Log tutuyoruz" ifadesi bu ayrıntıları garanti etmez.
İmzalı arşiv olmadan log tutmak mevzuata aykırı mı?
Mevzuat "zaman damgası" kelimesini genel bir zorunluluk olarak kullanmaz; ticari amaçla olanlar için kayıtların bütünlüğünü teyit eden bir değerin günlük kaydedilmesini ister. İmza ve zaman damgası, bu bütünlüğü bağımsız olarak kanıtlamanın güçlü bir yoludur; kayıtların delil değerini artırır.
Tek marka firewall kullanıyorum, çoklu cihaz desteği benim için önemli mi?
Bugün önemli olmayabilir, ama firewall'unuzu değiştirdiğinizde ya da yeni bir şube açtığınızda marka bağımsız bir yazılım, verinizi ve iş akışınızı yeniden kurmanızı gerektirmez.
Bu kriterleri izgate'in dışındaki ürünlerde de sorgulayabilir miyim?
Evet, bu on soru genel kriterlerdir ve herhangi bir 5651 loglama çözümünü değerlendirirken sorulabilir; biz bu sayfada izgate'in her kritere karşılığını örnek olarak gösterdik.
Bu sayfa bilgilendirme amaçlıdır; mevzuatın güncel hâli için resmî metne (mevzuat.gov.tr) bakınız.