Mağazada internet neden işletmenin sorumluluğu
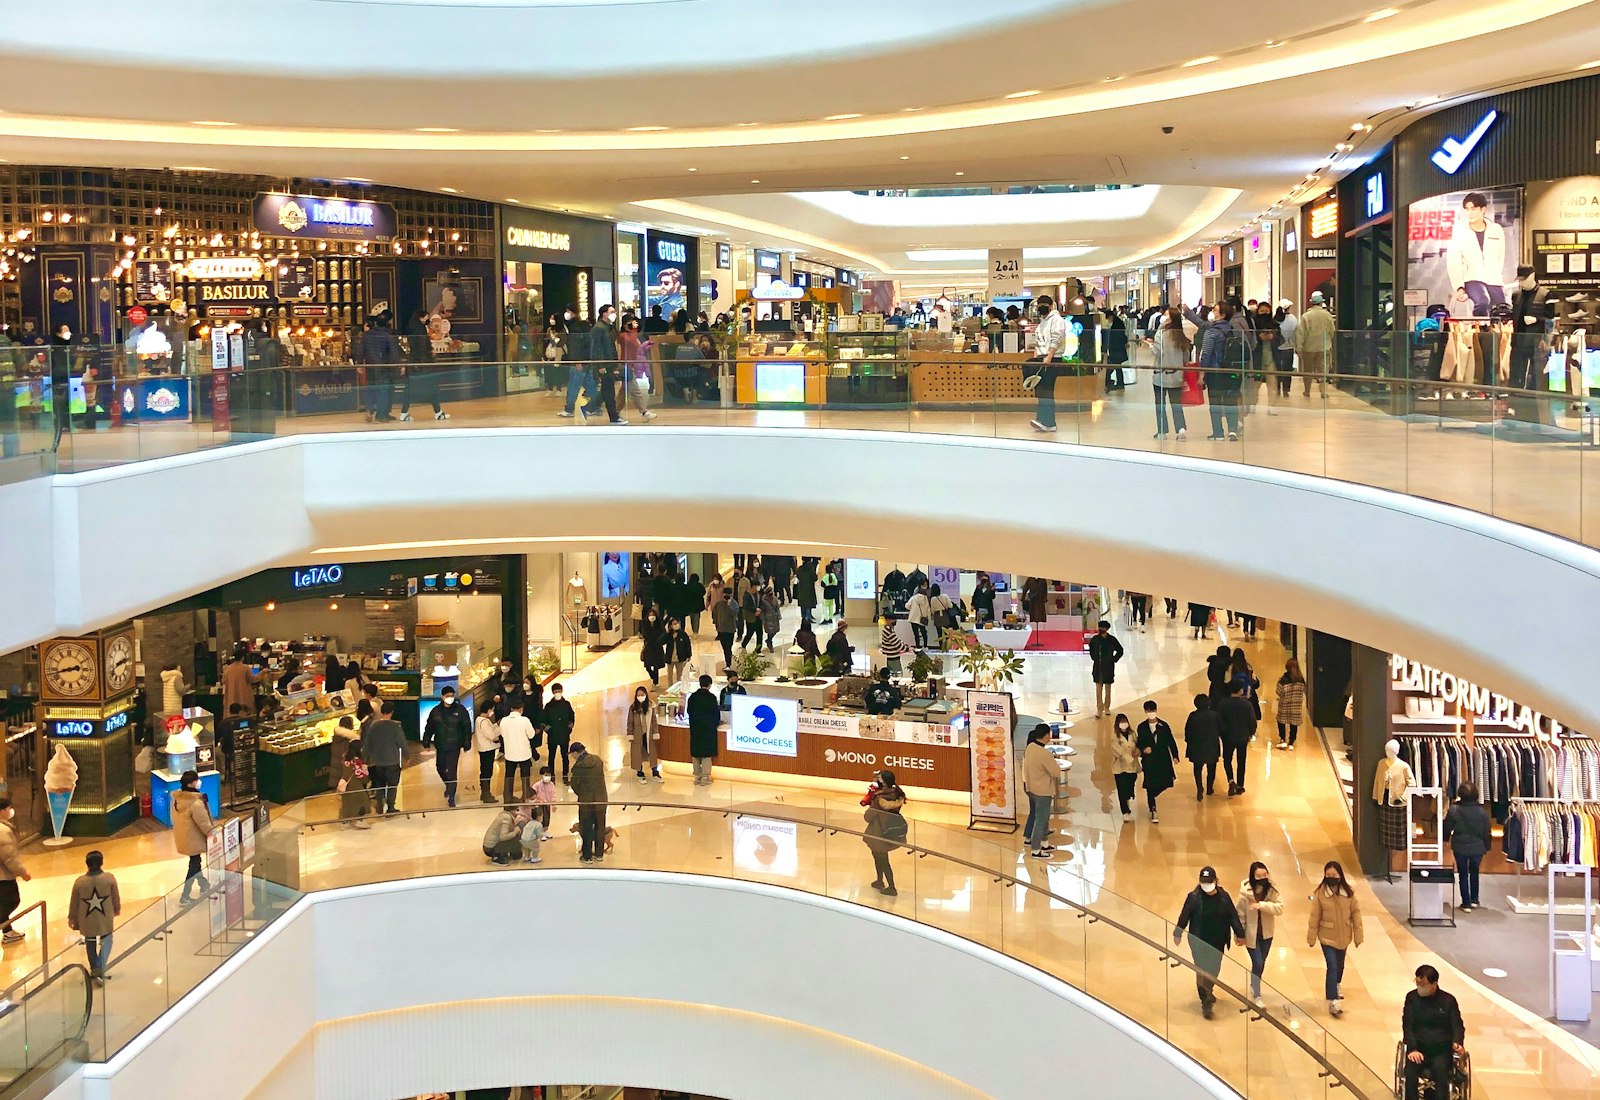
Bir AVM mağazasında ya da zincirin herhangi bir şubesinde, günün her saatinde birden çok rol aynı hattı paylaşır. Satış elemanları ve kasiyerler vardiya boyunca kasa ve stok sistemlerine bağlı kalır. Mağaza müdürü ve güvenlik personeli hem kendi işini yürütür hem de mağazadaki genel düzeni gözetir. Alışveriş yapan müşteriler, bekleme sırasında ya da mağaza içinde misafir Wi-Fi'a bağlanır. Tedarikçi teslimatçıları ve merkezden gelen denetçiler de kısa süreli olarak ağa erişmek ister.
Dış dünya için bu şubenin tek bir kimliği vardır: zincirin ya da işletmenin adına kayıtlı internet hattı. Bir müşterinin misafir Wi-Fi üzerinden yaptığı bir işlem ya da bir personelin kurumsal ağ üzerinden yaptığı bir işlem sorgulandığında, ilk soru mağazaya ya da merkez ofise gelir — çünkü görünen adres işletmenindir. Çok şubeli bir zincirde bu soru herhangi bir lokasyondan gelebilir; kayıt dağınık ya da eksikse hangi şubede, hangi cihazdan, kimin tarafından yapıldığı tespit edilemez.
Kimlikle eşleşmiş bir erişim kaydı ve tüm şubelerin tek bir panelden izlenmesi, bu belirsizliği ortadan kaldırır: hangi şubede, hangi ağda (personel ya da misafir), hangi cihazdan, hangi saatte hangi hedefe erişildiği merkezi olarak görülebilir.
Zincir büyüdükçe bu ihtiyaç katlanarak artar: yeni açılan her şube aynı sorumluluğu taşır, personel rotasyonu şubeler arasında sıktır, bazı mağazalarda mevsimlik personel ve dışarıdan kiralanan stant/kiosk işletmecileri de aynı hattı kullanabilir. Merkez ofisin, herhangi bir şubeden gelebilecek bir talebe aynı hızda ve aynı ayrıntı düzeyinde yanıt verebilmesi için kayıtların tek bir yerde, tutarlı bir biçimde tutulması gerekir.
Farklı şubelerin farklı firewall markaları (FortiGate, MikroTik, pfSense, OPNsense) kullanması da sık görülür; bir zincir büyürken şubeler farklı dönemlerde, farklı tedarikçilerden cihaz almış olabilir. Merkezi bir panelin, bu farklı marka ve modelleri aynı arama ve rapor ekranında birleştirebilmesi, zincirin teknik geçmişinden bağımsız olarak tek bir standartla çalışabilmesini sağlar.
AVM'lerde ayrıca ortak alan işletmecisi (yönetim şirketi) ile her mağazanın kendi personeli farklı tüzel kişiler olabilir; ortak alan Wi-Fi'ı AVM yönetimine, mağaza içi ağ ise mağazanın kendisine ait olabilir. Bu durumda her tarafın kendi erişim kaydını kendi kimliğiyle tutması, bir olay anında hangi tarafın hangi ağdan sorumlu olduğunu da netleştirir.
Yasal çerçeve: her şube kendi kaydını tutar
5651 sayılı Kanun'un tanımı, tek mağaza ile çok şubeli zincir arasında bir ayrım yapmaz; müşterisine ya da personeline internet kullandıran her lokasyon bu tanımın kapsamındadır:
"Toplu kullanım sağlayıcı: Kişilere belli bir yerde ve belli bir süre internet ortamı kullanım olanağı sağlayanı,"
5651 sayılı Kanun, madde 2/1-i — mevzuat.gov.tr
Tutulması istenen erişim kayıtlarının içeriği yönetmelikte açıkça tanımlanır; çok şubeli bir yapıda her lokasyonun kendi erişim kaydını bu içerikle tutması beklenir:
"Kendi iç ağlarında dağıtılan IP adres bilgilerini, kullanıma başlama ve bitiş zamanını ve bu IP adreslerini kullanan bilgisayarların tekil ağ cihaz numarasını (MAC adresi) gösteren bilgileri, hedef IP adresi, bir veya birden fazla IP adresinin portlar aracılığı ile kullanıcılara paylaştırılması yöntemi ile sunulan internet erişim hizmetinde kullanıcıya tahsis edilen gerçek IP ve port bilgilerini,"
İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik, madde 3/1-e — mevzuat.gov.tr
Aynı yönetmelik tüm toplu kullanım sağlayıcılarından içerik filtreleme sistemi kullanılmasını ister (madde 4/1-a); bu filtreleme her şubedeki firewall'un kendi web filtresiyle uygulanır, izgate bu filtrelemenin ürettiği engelleme ve erişim kayıtlarını merkezi olarak toplayıp kullanıcıyla eşleştirir. Bu bir hukuki garanti değildir; doğru ifade, hangi şubenizde geçen bir işlemi kimin yaptığını belgeleyebilmeniz ve yetkili makamların talebine eksiksiz yanıt verebilmenizdir. Ayrıntılı çerçeve için Toplu Kullanım Sağlayıcıları Yönetmeliği ve Erişim Kayıtları Nelerdir? rehberine bakabilirsiniz.
Gerçekçi bir senaryo
Aşağıdaki örnek, çok şubeli bir zincirde kimlikle eşleşmiş kaydın pratikte nasıl işlediğini gösterir.
Zincirin bir şubesine ait dış (NAT) IP adresinin belirli bir saatte bir platforma eriştiğine ilişkin bir bildirim ulaşır. Dış dünya için bu adres şubenin bağlı olduğu işletmedir; hangi cihazdan yapıldığı belirtilmez.
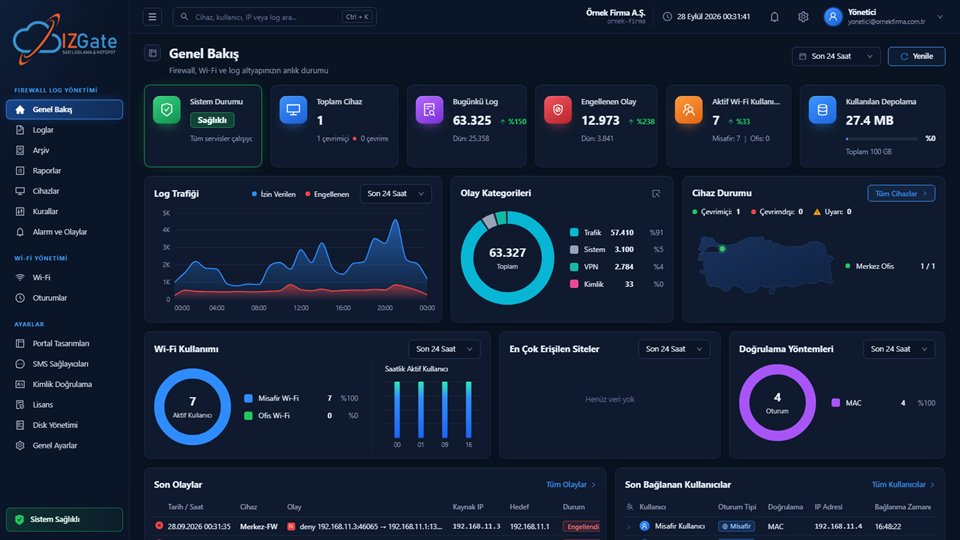
Merkez BT ekibi tek panelden ilgili şubeyi ve saat aralığını seçip Canlı Loglar'ı süzer; iç IP, MAC ve misafir Wi-Fi'dan SMS ile doğrulanmış kullanıcı oturumu görünür.
Erişimin, o saatte mağazada alışveriş yapan bir müşterinin telefonundan misafir ağı üzerinden yapıldığı imzalı kayıtla belgelenir; işletme olayı kimin yaptığını göstererek durumu netleştirir.
- Zaman
- 09.11.2026 17:26:41
- İç IP
- 10.80.21.9
- MAC
- A4:5E:60:C3:17:8B
- Kullanıcı
- mg-9b03e7 → Misafir (SMS doğrulamalı, Şube: Ankara-AVM-3)
- Hedef
- 157.240.22.35:443
- NAT IP:Port
- 176.43.112.6:28841
- Cihaz
- FortiGate-Ankara-AVM-3
Aynı yöntem, bir müşteri şikâyetinin ya da bir güvenlik olayının hangi şubede, hangi ağda ve hangi cihazdan kaynaklandığını merkez ofisten tek panelle doğrulamak için de kullanılabilir; her şube için ayrı ayrı log istemeye gerek kalmaz.
izgate zincirinizde ne yapar
izgate; onlarca şubeyi tek panelden görünür kılar, her şubede personel ve müşteri ağını ayırır, her erişimi kimlikle eşleştirip imzalı olarak kaydeder. Aşağıdaki yetenekler kurulumdan itibaren birlikte çalışır.
- Tek panelden çok şubeHer şubedeki firewall cihazı kendi kaydıyla merkezi panele eklenir; arama ve alarm şube, bölge ya da tüm zincir bazında süzülebilir.
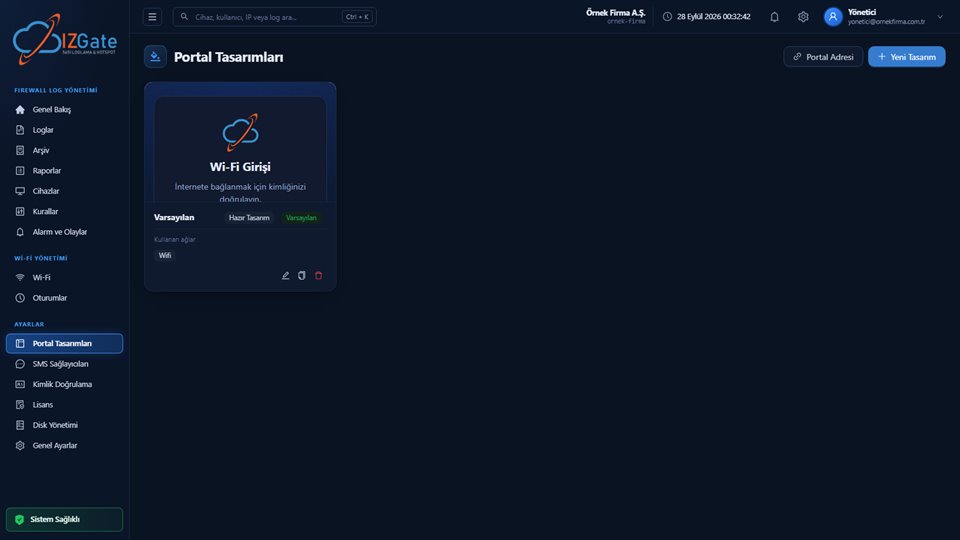
- Markalı, şube bazlı portalHer şube ya da zincir için logo, renk, arka plan ve düzen özelleştirilebilir; TR/EN dil seçeneği tanımlanabilir.
- Personel ve müşteri ağı ayrımıMağaza personeli kurumsal ağdan, alışveriş yapan müşteriler misafir Wi-Fi'dan SMS doğrulama ya da ziyaretçi koduyla bağlanır.
- Kimlikle eşleşmiş erişim kaydıHer satırda zaman, iç IP, hedef IP/port, NAT IP/port, MAC adresi ve kullanıcı birlikte tutulur; şubeye göre aranabilir.
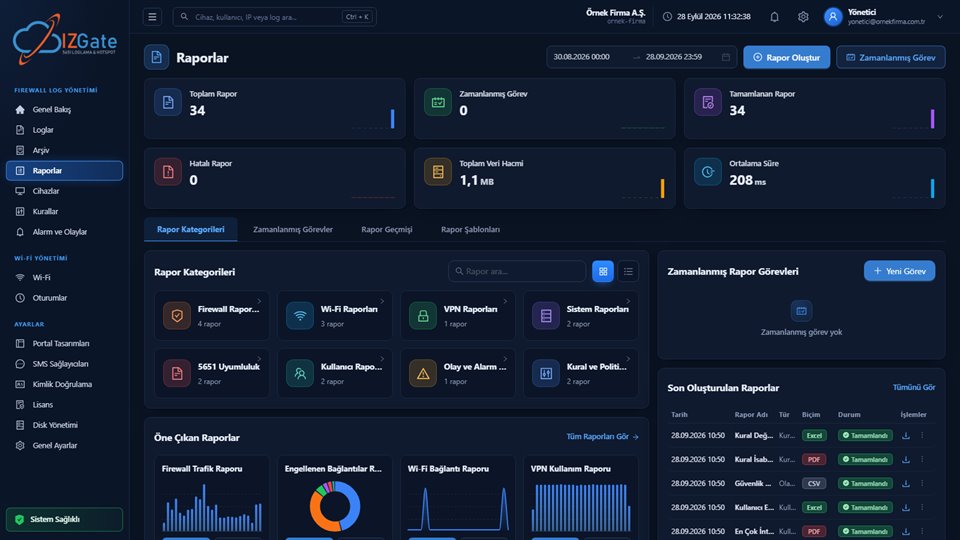
- Merkezi raporlar17 hazır rapor PDF/Excel/CSV olarak alınır; zamanlanmış raporlar e-posta ya da Telegram ile otomatik gönderilir, şubeler arası karşılaştırma yapılabilir.
- İmzalı arşivHer şubenin kaydı canlıyla aynı anda ayrı bir diske; SHA-256 zinciri ve Ed25519 imzasıyla, günde bir kez alınan nitelikli zaman damgasıyla korunarak yazılır.
Nasıl kurulur
Kurulum biçimini seçin
Çok şubeli zincirler için genellikle izgate Bulut tercih edilir; tüm şubeler tek hesapta birleşir.
Her şubenin firewall'unu bağlayın
FortiGate, MikroTik, pfSense ya da OPNsense cihazı şube erişim bilgisiyle bağlanır, seri numarasından doğrulanarak kaydedilir.
Portal ve ağ ayrımını tanımlayın
Şube/zincir bazlı markalı portalı ve personel/müşteri ağ ayrımını panelden yapılandırın.
Merkezi raporları ve alarmları kurun
Zamanlanmış şube raporlarını ve kritik alarm bildirim kanallarını (e-posta/Telegram) merkez ofis için tanımlayın.
Uyum kontrol listesi
- Tüm şubelerin firewall cihazları tek panelde görünüyor mu?
- Personel ağı ile müşteri misafir ağı birbirinden ayrılmış mı?
- Her şubenin portalı markaya uygun şekilde özelleştirilmiş mi?
- Her erişim kaydında iç IP, MAC, kullanıcı, hedef ve NAT port birlikte tutuluyor mu?
- Merkezi raporlar şube bazlı karşılaştırma yapabiliyor mu?
- Canlı ve arşiv kayıtları ayrı disklerde mi tutuluyor?
- Yeni açılan şubeler kuruluş anında merkezi panele ekleniyor mu?
- Mevsimlik personel ve kiosk/stant işletmecileri için ayrı bir giriş yöntemi tanımlı mı?
Bu liste, zincir büyüdükçe ya da yeni bir şube açıldığında merkez ofis tarafından periyodik olarak yeniden kontrol edilmesi gereken canlı bir listedir.
Sıkça sorulan sorular
Her mağaza/şube için ayrı bir panel mi kurulur?
Hayır. Her şubedeki firewall cihazı kendi kaydıyla tek bir merkezi panele eklenir; arama, rapor ve alarmlar şube, bölge ya da tüm zincir bazında süzülebilir.
Mağaza personeli ile alışveriş yapan müşteriler aynı ağda mı olmalı?
Hayır. Personel kendi ağından kurumsal hesapla, müşteriler misafir Wi-Fi'dan SMS doğrulama ya da ziyaretçi koduyla bağlanmalıdır; bu ayrım hem güvenliği hem erişim kaydını korur.
Her şube için farklı bir giriş ekranı (portal) tasarlayabilir miyiz?
Evet. Portal tasarımları ekranında logo, renk, arka plan ve düzen şube ya da zincir bazında özelleştirilebilir; TR/EN dil seçeneği de tanımlanabilir.
Bir müşterinin mağazada yaptığı bir işlemden zincir mi sorumlu olur?
İnternet hattı ve dış dünyaya görünen IP adresi işletmeye kayıtlıdır; bu nedenle bir soru geldiğinde ilk muhatap genellikle işletmedir. Kimlikle eşleşmiş erişim kayıtları işlemi yapan kişiyi göstererek işletmenin durumu netleştirmesini sağlar. Bu bir hukuki garanti değildir.
Tüm şubelerin trafiğini tek bir raporda karşılaştırabilir miyiz?
Evet. Merkezi raporlar ekranında 17 hazır rapor PDF/Excel/CSV olarak alınabilir, zamanlanmış raporlar e-posta ya da Telegram ile otomatik gönderilebilir.
Yeni açılan bir şubeyi sisteme eklemek ne kadar sürer?
Şubenin firewall cihazı, verilen erişim bilgisiyle panelden bağlanır ve seri numarasından doğrulanarak kaydedilir; bağlandığı anda merkezi panelde görünür ve log toplamaya başlar.
Mevsimlik personel ve kiosk/stant işletmecileri nasıl ayrı tutulur?
Bu kullanıcılar, kalıcı personelden ayrı bir giriş yöntemiyle (örneğin ziyaretçi kodu ya da ayrı bir misafir hesabı) tanımlanabilir; erişim kayıtları yine kimlikle eşleşerek ayrı biçimde loglanır.
İçerik filtreleme (web sitesi engelleme) izgate ile mi yapılır?
Hayır. İçerik filtreleme her şubedeki firewall'un kendi web filtresiyle uygulanır; izgate bu filtrelemenin ürettiği engelleme ve erişim kayıtlarını merkezi olarak toplayıp kullanıcıyla eşleştirir.
Şubelerimizde farklı firewall markaları varsa tek panelde birleşir mi?
Evet. FortiGate, MikroTik, pfSense ve OPNsense cihazları aynı merkezi panelde yan yana görünür; arama, alarm ve raporlar marka farkından bağımsız olarak şube, bölge ya da tüm zincir bazında çalışır.
Bu sayfa bilgilendirme amaçlıdır; mevzuatın güncel hâli için resmî metne (mevzuat.gov.tr) bakınız.