Kısa cevap: DNS filtreleme, ağdaki cihazların alan adı sorgularını bir politikaya göre yanıtlayan güvenlik yöntemidir. Sorulan ad kumar, oltalama ya da zararlı yazılım gibi engelli bir kategorideyse DNS sunucusu gerçek adresi vermez; cihaz siteye bağlanamaz. Cihaza yazılım kurmadan, misafir telefonları dahil tüm ağı tek noktadan korur.
DNS nedir: internetin adres defteri
İnternette cihazlar birbirini IP adresleriyle bulur; insanlar ise alan adlarını hatırlar. DNS (Alan Adı Sistemi), bu iki dünyayı birbirine bağlayan çeviri hizmetidir. Bir çalışan tarayıcıya bir haber sitesinin adını yazdığında, bilgisayar önce ağın kendisine verdiği DNS sunucusuna "bu adın IP adresi nedir?" diye sorar.
DNS sunucusu cevabı biliyorsa hemen döner; bilmiyorsa alan adının bağlı olduğu yetkili sunuculara sorup öğrenir ve bir süre önbelleğinde tutar. Cevap cihaza ulaştıktan sonra asıl bağlantı başlar. Yani her web sayfası, her uygulama bildirimi ve her arka plan güncellemesi, gerçekleşmeden önce mutlaka bir DNS sorgusuyla başlar. Bu sıralama, DNS'i ağın en erken ve en geniş kontrol noktası yapar.
Ağınızdaki cihazların hangi DNS sunucusunu kullanacağı genellikle DHCP ile, yani cihaz ağa bağlanırken otomatik olarak dağıtılan ayarlarla belirlenir. Bu ayrıntı, filtrelemenin nasıl kurulacağını ve nasıl atlatılabileceğini anlamak için önemlidir; aşağıda tekrar döneceğiz.
DNS filtreleme nasıl çalışır
Filtreleyen bir DNS sunucusu, gelen her sorguyu yanıtlamadan önce bir dizi listeyle karşılaştırır. Tipik bir karar sırası şöyledir:
- İzin listesi: Ad, kurumun özellikle izin verdiği adlardan biriyse doğrudan yanıtlanır; kategoriler devreye girmez.
- Kurumun engel listesi: Kurumun kendi eklediği adlardan biriyse engellenir.
- Kategori listeleri: Ad, açık olan bir kategorinin (kumar, yetişkin içerik, oltalama, zararlı yazılım…) listesinde geçiyorsa engellenir.
- Normal çözümleme: Hiçbirine takılmayan ad, sıradan bir DNS sunucusunda olduğu gibi yanıtlanır.
Eşleştirme genellikle alt alan adlarını da kapsar: bir listede ornek.example varsa www.ornek.example ya da giris.ornek.example da aynı kurala takılır. Engellenen sorguya verilen yanıt iki biçimde olabilir: "böyle bir ad yok" anlamına gelen bir yanıt (kullanıcı tarayıcıda "site bulunamadı" görür) ya da kurumun engel sayfasını sunan bir adres.
- Zaman
- 14:32:07
- Sorgulayan cihaz
- 10.20.0.48 (misafir ağı)
- Sorulan ad
- kampanya-odul.ornek-alan.example
- Eşleşme
- Oltalama ve Dolandırıcılık kategorisi
- Karar
- Engellendi — "site bulunamadı" yanıtı
Bu akışta cihazın sayfa içeriğine dokunulmaz, trafiği şifresi çözülmez. Filtre yalnız "bu ada adres verilsin mi?" sorusuna cevap verir. Basitliği hem gücü hem de sınırıdır.
Neden DNS düzeyinde filtrelemek
DNS tabanlı içerik filtreleme, özellikle çok sayıda ve çeşitli cihazın bağlandığı ağlarda pratik avantajlar sağlar:
- Cihaza kurulum gerekmez. Bir otel misafirinin telefonuna, bir kafedeki müşterinin tabletine yazılım kuramazsınız; DNS filtresi ağ ayarıyla gelir.
- Tüm uygulamaları kapsar. Yalnız tarayıcı değil; mesajlaşma uygulamasındaki bir bağlantı ya da arka planda çalışan zararlı bir yazılımın sunucuya bağlanma denemesi de önce DNS'e uğrar.
- Şifreli trafiği açmak gerekmez. HTTPS içeriğini incelemek için cihazlara sertifika dağıtmak gerekir; DNS filtresi bu adıma ihtiyaç duymadan çalışır.
- Erken durdurur. Bağlantı kurulmadan engellendiği için zararlı bir sayfanın tek bir baytı bile cihaza inmez.
- Trafik incelemesi gerektirmez. Karar yalnız alan adı sorgusuna bakarak verilir; firewall'un trafiği satır satır incelemesine gerek kalmaz.
DNS filtresinin göremedikleri
Dürüst bir değerlendirme için sınırları bilmek gerekir. DNS filtresi bir siteyi bütünüyle açar ya da kapatır; aynı alan adı altındaki tek bir sayfayı veya videoyu ayırt edemez. Büyük bir platformun yalnız bir bölümünü kapatmak istiyorsanız bu, adres düzeyinde çalışan bir web filtresinin işidir.
Atlatma yolları da vardır. Kullanıcı cihazının DNS ayarını elle değiştirip ağın dışındaki genel bir DNS çözümleyiciye sorgu gönderebilir; tarayıcıların yerleşik şifreli DNS ayarı açılmışsa sorgular ağ DNS'inize hiç uğramaz; VPN kullanan bir cihaz tüm trafiğini tünelden geçirir. Siteye doğrudan IP adresiyle gitmek de DNS'i devre dışı bırakır, ancak bu günlük kullanımda nadirdir.
Bu yolların çoğu ağ tarafında daraltılabilir: firewall'da yalnız kendi DNS sunucunuza giden DNS trafiğine izin vermek, misafir DHCP'sinde tek bir DNS adresi dağıtmak ve şifreli DNS uçlarını kısıtlamak en yaygın pratiklerdir. Ayrıntılı adımları şifreli DNS (DoH/DoT) rehberinde bulabilirsiniz. VPN'in misafir ağında tamamen önlenemeyeceğini ise baştan kabul etmek gerekir.
Son olarak önbellek etkisini bilmekte fayda var: bir adı engel listesine eklediğinizde, o adı az önce çözmüş bir cihaz önbelleğindeki eski cevabı bir süre daha kullanabilir. Engel, cihazlardaki önbellek süresi dolduğunda etkinleşir; anında görmüyorsanız bu genellikle bir hata değildir.
DNS filtresi ve firewall web filtresi
İki yöntem birbirinin rakibi değil, tamamlayıcısıdır. Hangi sorunun hangi katmanda çözüleceğini aşağıdaki tablo özetler:
| Konu | DNS filtresi | Firewall web filtresi |
|---|---|---|
| Karar düzeyi | Alan adı (sitenin tamamı) | Alan adı ve adres yolu (sayfa düzeyi, yapılandırmaya göre) |
| HTTPS sayfa içeriği | Görmez, gerek de duymaz | Ayrıntılı denetim için cihazlara sertifika gerekir |
| Kurulum | Ağın DNS ayarı | Firewall'da filtre profili ve politika |
| Kategori verisi | DNS hizmetinin listeleri | Firewall üreticisinin lisansı |
| Uygulama trafiği | DNS sorgusu yapan her uygulama | Profilin uygulandığı trafik |
Yasal çerçeve açısından Yönetmelik, filtreleme sistemini alan adını da sayan geniş bir tanımla tarif eder:
"Filtreleme sistemi: İnternet ortamında web adresi, alan adı, IP adresi, kelime ve benzeri kriterlere göre erişimi engelleyen yazılımları ve donanımları,"
İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik, madde 3/1-d — mevzuat.gov.tr
Alan adına göre engelleyen bir DNS filtresi bu tanımdaki türdendir. Yükümlülüğün kimleri kapsadığı ve güvenli internet hizmetiyle ilişkisi içerik filtreleme ve güvenli internet rehberinde ayrıntılı anlatılır.
İşletme ve personel ağında kullanım
Personel ağında amaç iki yönlüdür: kurumun cihazlarını oltalama ve zararlı yazılım sitelerinden korumak ve işyeri hattının uygunsuz amaçlarla kullanılmasını önlemek. İnternet hattı işletmenin adına kayıtlıdır; bir çalışanın mesai sırasında açtığı bir bahis sitesi ya da tıkladığı sahte bir fatura bağlantısı incelendiğinde, ilk soru hattın sahibine gelir.
Bu ağda kurumsal engel sayfası iyi bir tercihtir: çalışan neden engellendiğini, hangi kategoriye takıldığını görür ve işine gerçekten lazım olan bir site hatalı engellendiyse bunu bildirebilir. HTTPS sitelerde bu sayfanın uyarısız görünmesi için kurum cihazlarında firmanın kök sertifikasının kurulu olması gerekir; yönetilen bilgisayarlarda bu genellikle merkezi olarak dağıtılır.
İş için zorunlu bir hizmetin yanlışlıkla bir kategoriye girmesi her filtrede yaşanabilir. Bunun için izin listesi kullanılır: izin listesine eklenen ad, kategorilerden bağımsız olarak açık kalır. Filtre politikasını çalışanlara yazılı olarak duyurmak da hem şeffaflık hem de olası anlaşmazlıklarda işletmenin elini güçlendirmek açısından önemlidir. Personel ve misafir trafiğini baştan ayırmanın neden gerekli olduğunu misafir ve personel ağı ayrımı rehberinde anlattık.
Misafir ağında kullanım
Misafir ağında cihazlar sizin değildir; sertifika kuramaz, ayar dayatamazsınız. Bu yüzden engellenen sorgulara "site bulunamadı" yanıtı vermek en temiz çözümdür: misafirin telefonunda güvenlik uyarısı çıkmaz, sayfa yalnızca açılmaz. Kurumsal engel sayfası ise HTTPS sitelerde misafir cihazında tarayıcı uyarısına dönüşür ve güven sorununa yol açar.
Misafir ağı için birkaç kurgu kuralı öne çıkar. DHCP yalnız filtreleyen DNS adresini dağıtmalı; firewall misafir ağından dışarıya giden diğer DNS trafiğini kapatmalıdır. Captive portalda misafire erişimlerin kayıt altına alındığı ve uygunsuz içeriğin engellendiği kısaca bildirilmelidir. Reklam engelleme gibi kategorilerin misafir ağında açılması bazı uygulamaların düzgün çalışmamasına yol açabileceğinden dikkatle değerlendirilmelidir.
Çocukların ve ailelerin bulunduğu mekânlarda (otel lobisi, hastane bekleme salonu, AVM) yetişkin içerik ve kumar kategorilerinin açık olması beklenen bir standarttır. Bu tür ortamlarda misafir ağına bağlanan herkesin aynı korumayı alması, işletmenin kamusal sorumluluğunun da bir parçasıdır.
Kategori seçimi: mekâna göre
Her işletme aynı kategorileri açmak zorunda değildir. Aşağıdaki öneriler başlangıç noktası olarak kullanılabilir:
- Ofis ve işyeri: Zararlı yazılım, oltalama, kripto madenciliği ve kumar mutlaka; korsan içerik ve torrent, şirket cihazlarını hukuki ve teknik riskten korumak için önerilir.
- Otel ve konaklama: Güvenlik kategorileri ve yetişkin içerik; misafir deneyimini bozmamak için reklam engelleme genellikle kapalı tutulur.
- Okul, kurs ve yurt: Varsayılan kategorilere ek olarak uyuşturucu ve korsan içerik; öğrenci ağında en kapsamlı ayar bu sektörde beklenir.
- Kafe ve restoran: Varsayılan kategoriler çoğu durumda yeterlidir; müşterinin günlük kullanımına müdahale etmeden riskli siteleri kapatır.
- Fabrika ve üretim: Üretim ağındaki bilgisayarlar ve cihazlar için güvenlik kategorileri öncelikli; vardiya çalışanlarının misafir ağı ayrıca filtrelenir.
izgate DNS'te nasıl işler
izgate DNS Güvenliği, izgate'in kendi filtreleyen DNS servisidir; izgate Bulut aboneliğine dahildir, ayrı ücreti yoktur ve sunucusu Türkiye'dedir. Varsayılan olarak Kumar ve Bahis (yaklaşık 279 bin ad), Yetişkin İçerik (yaklaşık 953 bin), Zararlı Yazılım ve Hack (yaklaşık 2,66 milyon), Oltalama ve Dolandırıcılık (yaklaşık 455 bin) ve Kripto Madenciliği kategorileri açıktır. Uyuşturucu, Korsan İçerik ve Torrent, Reklam ve İzleyiciler kategorileri ile USOM zararlı bağlantı listesi panelden tek tıkla açılır.
Listeler otomatik güncellenir: güvenlik listeleri altı saatte bir, diğerleri günde bir. Firmanız en fazla 10.000 adlık kendi engel ve izin listesini tutabilir; izin listesi kategorileri aşar, eşleşme alt alan adlarını kapsar. Her firmanın ayarı yalnız kendi ağlarına uygulanır. Servis açık çözümleyici değildir, yalnız kayıtlı cihazlara yanıt verir; DNSSEC doğrulaması açıktır.
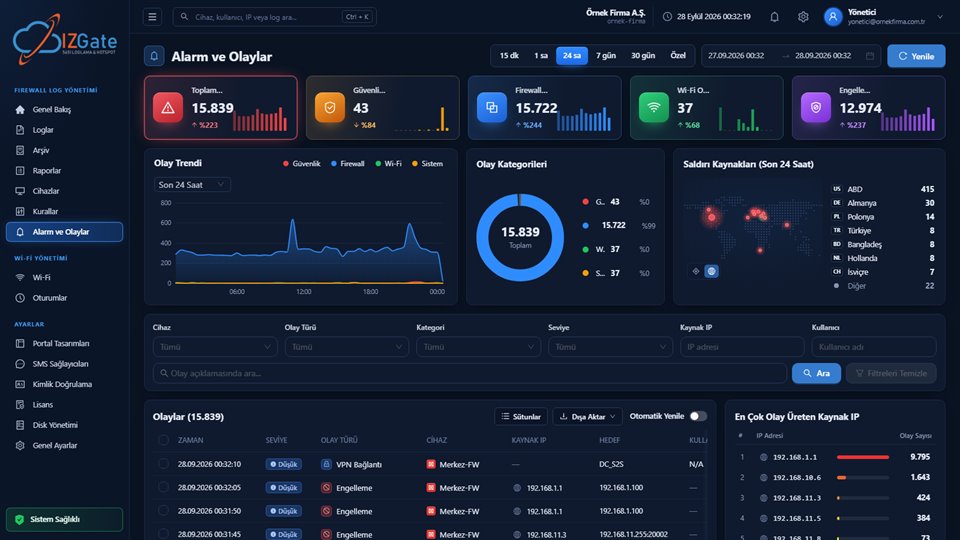
Engellenenler ekranı tarih, kategori, cihaz ve alan adına göre süzülebilir; "Kim denedi?" bölümü engellenen denemeyi loglardaki kullanıcıyla eşleştirir. Engeller ve hatalı engel bildirimleri Alarm ve Olaylar'a düşer; Zararlı Site Engelleme Raporu PDF, Excel ya da CSV olarak alınabilir ve zamanlanabilir. Panel ayrıntıları için DNS Güvenliği özellik sayfasına bakabilirsiniz.
Kontrol listesi
- Personel ve misafir ağı ayrı mı, her biri için doğru engel görünümü seçildi mi?
- DHCP, ağdaki cihazlara yalnız filtreleyen DNS adresini mi dağıtıyor?
- Firewall, kendi DNS sunucunuz dışındaki DNS trafiğini kısıtlıyor mu?
- Açık kategoriler mekânınızın kullanıcı profiline uygun mu?
- İş için gerekli siteler izin listesinde mi, hatalı engel bildirimleri takip ediliyor mu?
- Filtre politikası çalışanlara duyuruldu, misafir portalında kısaca belirtildi mi?
- Engellenen denemeleri kullanıcı bazında görebiliyor ve raporlayabiliyor musunuz?
Sıkça sorulan sorular
DNS filtreleme internet hızını düşürür mü?
DNS filtresi trafiğin içeriğini açıp incelemez; yalnız bir alan adı sorgusuna verilecek yanıtı belirler. Sorgu başına yapılan liste kontrolü çok kısa sürer ve yanıtlar cihazlarda önbelleğe alındığı için kullanıcı genellikle bir fark hissetmez. Hız üzerindeki asıl etken, DNS sunucusuna olan ağ mesafesidir.
DNS filtresi HTTPS sitelerde de çalışır mı?
Evet. Cihaz bir siteye bağlanmadan önce adını DNS ile sorgular; sorgu engellenirse bağlantı hiç başlamaz. Bu, sitenin HTTPS kullanıp kullanmamasından bağımsızdır. Ancak filtre sitenin tamamını engeller ya da açar; sayfa içeriğine veya adresin yol kısmına bakamaz.
Misafir ağında engel sayfası mı, site bulunamadı yanıtı mı daha iyi?
Misafir ağında site bulunamadı yanıtı önerilir. HTTPS sitelerde kurumsal engel sayfası yalnız firmanın kök sertifikası kurulu cihazlarda düzgün görünür; misafir telefonlarında tarayıcı güvenlik uyarısı çıkar. Kurum cihazlarının bulunduğu personel ağında ise kurumsal engel sayfası kullanıcıya nedenini açıkça gösterir.
DNS filtresi tek başına yeterli midir?
DNS filtresi alan adı düzeyinde güçlü ve kolay kurulan bir ilk katmandır, ama her şeyi görmez. VPN kullanan bir cihaz ya da ağın dışındaki bir DNS sunucusuna giden sorgular filtreyi atlatabilir. Firewall'da dış DNS trafiğini kısıtlamak ve gerekiyorsa firewall'un web filtresini birlikte kullanmak koruma düzeyini artırır.
Bu sayfa bilgilendirme amaçlıdır; mevzuatın güncel hâli için resmî metne bakınız.