Kısa cevap: USOM zararlı bağlantı listesi, Türkiye'nin ulusal siber olaylara müdahale merkezinin tespit ettiği oltalama ve zararlı yazılım adreslerini içeren, usom.gov.tr üzerinden kamuya açık yayımlanan bir listedir. Ağınızda bu listeyi firewall kuralı ya da DNS filtresi olarak uygulayarak çalışanlarınızı ve misafirlerinizi bilinen zararlı adreslere bağlanmaktan koruyabilirsiniz.
USOM nedir?
USOM, Ulusal Siber Olaylara Müdahale Merkezi'nin kısaltmasıdır ve Bilgi Teknolojileri ve İletişim Kurumu (BTK) bünyesinde faaliyet gösterir. Uluslararası literatürde TR-CERT olarak da anılır; ülke genelindeki siber olaylara müdahalenin koordinasyonu, tehditlerin tespiti ve ilgili taraflara duyurulması gibi görevler üstlenir.
USOM'un kamuoyu tarafından en çok bilinen çıktılarından biri zararlı bağlantı listesidir. Kurumlar, işletmeler ve bireyler bu listeye usom.gov.tr adresinden erişebilir. Liste ulusal ölçekte hazırlandığı için, Türkiye'deki kullanıcıları hedef alan ve uluslararası listelerde henüz yer almamış olabilecek adresleri de kapsayabilir.
Zararlı bağlantı listesi ne içerir
Liste, zararlı olduğu tespit edilen adresleri bir araya getirir. Bu adresler genellikle şu türlerdendir:
- Oltalama sayfaları: Bilinen kurumları, bankaları, kargo ve e-ticaret şirketlerini taklit ederek kullanıcı adı, şifre ya da kart bilgisi toplayan sahte siteler.
- Zararlı yazılım dağıtan adresler: Sahte güncelleme, fatura ya da belge görünümünde zararlı dosya indiren bağlantılar.
- Zararlı yazılımın haberleştiği sunucular: Bir cihaza bulaşmış yazılımın komut almak ya da veri göndermek için bağlandığı adresler.
Kayıtlar alan adı, IP adresi ya da tam adres (URL) biçiminde olabilir. Bu ayrım, listeyi hangi araçla uygulayacağınızı belirler; aşağıda ayrıca ele alıyoruz. Listenin büyüklüğü sürekli değişir: yeni tespitler eklendikçe büyür, bu nedenle güncel tutulmadan kullanılan bir kopya kısa sürede eskir.
Oltalama korumasında neden önemli
Oltalama saldırılarında zayıf halka çoğu zaman teknik bir açık değil, dikkati dağılmış bir insandır. Muhasebedeki bir çalışan "ödenmemiş fatura" başlıklı bir e-postayı, resepsiyondaki bir görevli "rezervasyon iptali" mesajını, kafedeki bir müşteri "kargonuz bekliyor" SMS'ini açar. Bağlantıya tıklandığında cihaz ilk iş olarak adresin adını DNS'e sorar.
Adres zararlı listede ise bu noktada durdurulur: sahte giriş sayfası hiç açılmaz, şifre girilecek bir form ekrana gelmez. Eğitim ve farkındalık oltalamaya karşı ilk savunma olmaya devam eder; ağ düzeyindeki liste ise insanın yanıldığı anda devreye giren ikinci bir emniyet kemeridir.
Misafir ağında durum biraz farklıdır: cihazlar sizin değildir, kullanıcılara eğitim veremezsiniz. Otelde odasından alışveriş yapan bir misafir, hastane bekleme salonunda telefonuna gelen sahte bir ceza bildirimini açan bir hasta yakını ya da AVM'de kampanya mesajına tıklayan bir ziyaretçi, sizin ağınız üzerinden bir oltalama sayfasına ulaşabilir. Ağ düzeyindeki liste, hiçbir cihaz ayarına dokunmadan bu kişileri de aynı korumanın içine alır.
Zararlı yazılım tarafında da benzer bir mantık işler. Bir cihaza bulaşmış yazılım, çoğu zaman bir sunucuyla haberleşmeden işlevini yerine getiremez: yeni komut alamaz, topladığı veriyi gönderemez. Bu haberleşmenin adresi listede ise bağlantı kurulamaz ve zarar sınırlı kalır.
İşletme açısından konu yalnız teknik değildir. İnternet hattı işletmenin adınadır; kurum ağından ele geçirilmiş bir hesapla yapılan bir işlem ya da zararlı yazılımlı bir cihazın ürettiği trafik incelendiğinde, soru önce hattın sahibine gelir. Bilinen zararlı adresleri baştan engellemek, bu tür olayların sayısını azaltır.
Listeyi ağınızda kullanmanın üç yolu
| Yöntem | Güncellik | Kapsam | Emek |
|---|---|---|---|
| Elle indirip firewall'a yüklemek | Yükleme anında donar | Firewall'dan geçen trafik | Yüksek; her güncellemede tekrar |
| Firewall'un dış liste özelliği | Cihazın çekme aralığına bağlı | Firewall'dan geçen trafik | Orta; cihaz kapasitesi ve lisansı belirleyici |
| DNS filtresi | Hizmetin güncelleme sıklığına bağlı | DNS sorgusu yapan tüm cihazlar | Düşük; ağın DNS ayarı |
Elle yükleme küçük bir ağda tek seferlik bir deneme için uygundur, ama liste sürekli büyüdüğü için kalıcı bir çözüm değildir. Ayrıca çok büyük adres listeleri bazı firewall modellerinin nesne ve kural kapasitesini zorlayabilir.
Firewall'un dış liste özelliği, cihazın bir adresten engel listesini belli aralıklarla kendisinin çekmesidir. Bazı FortiGate, pfSense ve OPNsense yapılandırmaları bu tür dış kaynaklı listeleri destekler; desteklenen kayıt türleri, liste büyüklüğü sınırı ve gereken lisans cihaz modeline ve sürümüne göre değişir. Cihazınızın belgelerini kontrol etmeden büyük bir listeyi bağlamamanızı öneririz.
DNS filtresi ise listenin alan adı kayıtlarını, ağdaki tüm cihazların sorgularına uygular. Misafir telefonları dahil herkes aynı korumayı alır, firewall'un kapasitesine yük binmez. DNS filtrelemenin nasıl çalıştığını ayrı bir rehberde anlattık.
Alan adı, IP ve adres kayıtları
Listedeki kayıt türleri farklı araçlara uygundur. Alan adı kayıtları DNS filtresinin doğal alanıdır: ad sorulduğunda yanıt verilmez. Yalnız IP adresiyle verilen kayıtlar DNS sorgusu gerektirmeden doğrudan bağlanılabilen adreslerdir; bunlar için firewall'daki bir engel kuralı daha uygun araçtır.
Tam adres biçimindeki kayıtlar dikkat ister. Böyle bir kayıt, meşru bir sitenin ele geçirilmiş tek bir sayfasını gösteriyor olabilir. Alan adı düzeyinde engellemek bu durumda sitenin tamamını kapatır; sayfa düzeyinde ayrım için firewall'un web filtresi gerekir. Pratikte en güçlü kurgu, alan adı kayıtları için DNS filtresini, IP kayıtları için firewall kuralını birlikte kullanmaktır.
Hatalı engeller nasıl yönetilir
Hiçbir tehdit listesi kusursuz değildir. Ele geçirilmiş ve sonradan temizlenmiş bir site bir süre listede kalabilir; paylaşımlı barındırma hizmetindeki bir adres, aynı altyapıdaki başka bir sitenin sorunundan etkilenebilir. Bu durumlar ender olsa da iş akışını aksatabilir.
Hatalı engelleri yönetmek için üç alışkanlık önerilir. Birincisi, kurum cihazlarında kurumsal engel sayfası kullanarak çalışanın engeli fark edip bildirmesini kolaylaştırmak. İkincisi, iş için gerçekten gerekli bir adresi izin listesine eklerken neden eklendiğini not etmek. Üçüncüsü, izin listesini belli aralıklarla gözden geçirip artık gerekmeyen kayıtları çıkarmak. İzin listesi güçlü bir araçtır; kontrolsüz büyürse korumanın kendisini zayıflatır.
Engellenen denemelerle şüpheli cihazı bulmak
Zararlı listeye takılan her deneme bir kullanıcı tıklaması değildir. Aynı cihazdan, gece saatlerinde ya da düzenli aralıklarla aynı zararlı ada giden sorgular, cihazda haberleşmeye çalışan bir zararlı yazılımın işareti olabilir. Bu durumda engel bir koruma olduğu kadar bir alarmdır da.
Bir ofiste muhasebe bilgisayarı, sahte bir fatura e-postasındaki eki açtıktan sonra USOM listesindeki bir adrese her birkaç dakikada bir bağlanmaya çalışır.
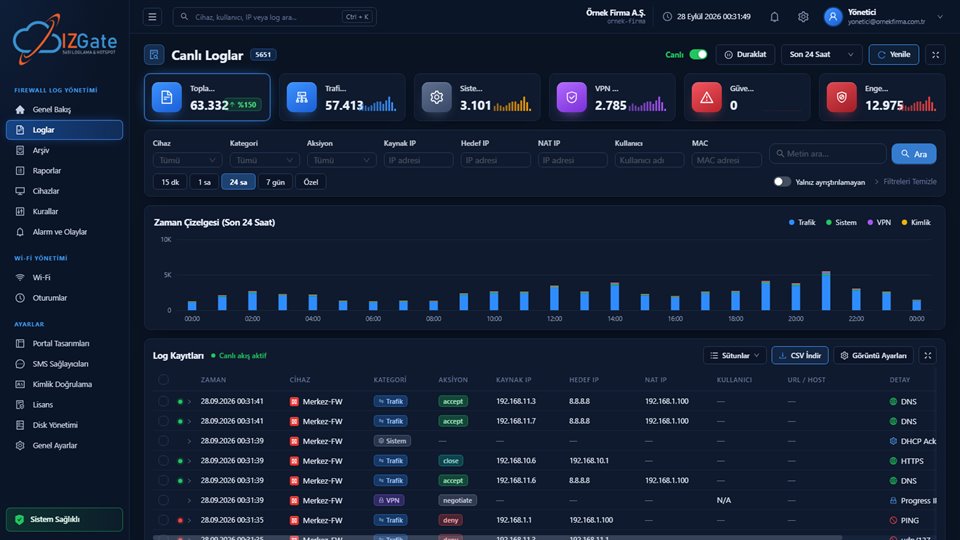
Sorgular engellenir; engellenenler ekranında aynı iç IP ve cihazdan gelen tekrarlı güvenlik tehdidi denemeleri dikkat çeker.
BT ekibi bilgisayarı ağdan ayırıp tarar; olay, kullanıcı ve zaman bilgisiyle kayıt altında kaldığı için sonradan da belgelenebilir.
Misafir ağında aynı belirti görülürse, ilgili misafir oturumunu sonlandırmak ve gerekirse cihazın yeniden bağlanmasını engellemek diğer kullanıcıları korur. Misafir ve personel ağlarını baştan ayırmak bu tür olayların yayılmasını sınırlar; ayrıntılar misafir ve personel ağı ayrımı rehberinde.
izgate'te USOM listesi
izgate DNS Güvenliği'nde USOM zararlı bağlantı listesi (yaklaşık 474 bin kayıt) panelden tek tıkla açılır ve otomatik güncellenir; listeyi indirmek, dönüştürmek ya da firewall'a yüklemek gerekmez. Bu liste, varsayılan olarak açık olan Oltalama ve Dolandırıcılık (yaklaşık 455 bin ad) ile Zararlı Yazılım ve Hack (yaklaşık 2,66 milyon ad) kategorilerinin yanına ulusal bir katman ekler; bu kategorilerin kaynakları açık lisanslı uluslararası tehdit listeleridir.
Engellenenler ekranı, deneme ve güvenlik tehdidi sayılarını ayrı gösterir; tarih, kategori, cihaz ve alan adına göre süzülebilir ve CSV olarak alınabilir. "Kim denedi?" bölümü denemeyi loglardaki kullanıcıyla eşleştirir. Engeller ve hatalı engel bildirimleri Alarm ve Olaylar'a düşer; firmanın kendi izin listesi kategorileri ve listeleri aşar. Loglarda site adlarının yanında izgate kategorisi görünür. Panel ayrıntıları için DNS Güvenliği özellik sayfasına bakabilirsiniz.
Kontrol listesi
- USOM listesi ağınızda güncel olarak uygulanıyor mu, yoksa eski bir kopya mı kullanılıyor?
- Alan adı kayıtları DNS filtresiyle, IP kayıtları firewall kuralıyla kapsanıyor mu?
- Oltalama ve zararlı yazılım kategorileri de açık mı?
- Tekrarlayan güvenlik tehdidi denemeleri düzenli olarak inceleniyor mu?
- Hatalı engel bildirimleri takip ediliyor, izin listesi gözden geçiriliyor mu?
- Çalışanlar oltalama konusunda bilgilendirildi mi?
Sıkça sorulan sorular
USOM listesini kullanmak zorunlu mu?
Mevzuat toplu kullanım sağlayıcılardan belirli bir listeyi değil, içerik filtreleme sistemi kullanılmasını ister. USOM zararlı bağlantı listesi, oltalama ve zararlı yazılım adreslerine karşı kamuya açık ve ulusal ölçekte hazırlanmış bir kaynaktır; kullanılması güçlü bir güvenlik pratiğidir.
USOM listesi ne sıklıkla güncellenir?
Liste, yeni tespit edilen zararlı adreslerle sürekli büyür. Bu nedenle bir kez indirip firewall'a yüklemek kısa sürede eskir; listeyi otomatik olarak çeken bir firewall özelliği ya da listeyi kendisi güncel tutan bir DNS filtresi kullanmak gerekir.
Listedeki bir site yanlışlıkla engellenirse ne yapmalıyım?
Ele geçirilip temizlenmiş meşru bir site bir süre listede kalabilir. İşiniz için gerekliyse alan adını izin listenize ekleyerek açabilir, ardından durumun düzelip düzelmediğini takip edebilirsiniz. Kurum engel sayfasındaki hatalı engel bildirimi, bu tür durumları yöneticinin görmesini kolaylaştırır.
USOM listesi diğer oltalama listelerinin yerini tutar mı?
Tutmaz; tamamlar. Uluslararası tehdit listeleri küresel saldırıları geniş ölçekte kapsar, USOM listesi ise ulusal ölçekte tespit edilen adresleri ekler. İki kaynağı birlikte kullanmak, özellikle Türkiye'deki kullanıcıları hedef alan oltalama girişimlerine karşı kapsamı genişletir.
Bu sayfa bilgilendirme amaçlıdır; mevzuatın güncel hâli için resmî metne bakınız.