Kısa cevap: Şifreli DNS, alan adı sorgularının açık metin yerine şifreli taşınmasıdır: DNS over TLS (DoT) ayrı bir portta TLS kullanır, DNS over HTTPS (DoH) sorguyu sıradan web trafiğinin içine gizler. Cihazlar bunu dışarıdaki bir çözümleyiciyle kullanırsa ağın DNS filtresi devre dışı kalır; firewall kurallarıyla bu yol kapatılmalıdır.
Klasik DNS neden açık metindir
DNS, internetin ilk yıllarında tasarlanmış bir protokoldür ve sorgular uzun süre şifresiz taşınmıştır. Klasik bir DNS sorgusu genellikle 53 numaralı port üzerinden gider; aradaki herhangi bir ağ cihazı hangi alan adının sorulduğunu okuyabilir, hatta kötü niyetli bir aracı yanıtı değiştirebilir.
Bu açıklık iki şeyi mümkün kılar. Birincisi, ağ yöneticisinin DNS trafiğini kolayca görmesi ve yönlendirmesi; DNS filtrelemenin klasik yöntemi de buna dayanır. İkincisi, kamuya açık bir Wi-Fi'da aynı ağdaki birinin ya da yoldaki bir cihazın sorguları izlemesi ya da sahte yanıt vermesi. Şifreli DNS, bu ikinci riske cevap olarak yaygınlaştı.
DoH ve DoT nedir, farkı ne?
İki yöntem de sorgu ve yanıtı şifreler; aralarındaki temel fark, trafiğin ağda nasıl göründüğüdür:
| Özellik | Klasik DNS | DNS over TLS (DoT) | DNS over HTTPS (DoH) |
|---|---|---|---|
| Port | 53 | 853 | 443 (web trafiğiyle aynı) |
| Şifreleme | Yok | TLS | HTTPS (TLS) |
| Ağda ayırt edilmesi | Kolay | Port sayesinde kolay | Zor; web trafiğine karışır |
| Tipik kullanım | Ağın varsayılan DNS'i | İşletim sistemleri, router'lar | Tarayıcılar, uygulamalar, router'lar |
DoT kendine ait bir portla çalıştığı için ağ yöneticisi onu görebilir ve gerekirse kısıtlayabilir. DoH ise sıradan bir HTTPS bağlantısı gibi göründüğü için yalnız port bilgisine bakarak ayırt edilemez. Filtre korumasında asıl zorluk bu yüzden DoH tarafındadır.
Şifreli DNS'in iki yüzü
Şifreli DNS'i doğru konumlandırmak için iki farklı yolculuğu ayırmak gerekir:
- Router'dan filtreleyen DNS'e: Ağınızın router'ı sorguları şifreli olarak kurumun seçtiği filtreleyen DNS sunucusuna iletir. Bu, sorguların internet üzerindeki yolculuğunu korur ve iyi bir uygulamadır.
- Cihazdan dışarıdaki bir çözümleyiciye: Bir telefon ya da tarayıcı, ağın DNS'ini hiç kullanmadan şifreli sorgusunu doğrudan genel bir çözümleyiciye gönderir. Bu durumda ağın politikası uygulanmaz.
Hedef birincisini korurken ikincisini engellemektir: şifreleme kalır, ama sorgular kurumun seçtiği yerden geçer. Bu ayrım, şifreli DNS'e karşı alınan önlemlerin neden güvenliği azaltmadığını da açıklar.
Şifreli DNS filtreyi nasıl atlatır
Misafir ağında karşılaşılan üç tipik durum vardır. Tarayıcıların yerleşik şifreli DNS ayarı, kullanıcı tarafından ya da bazı koşullarda otomatik olarak açılabilir. Akıllı telefonların "özel DNS" benzeri ayarları, sorguları işletim sistemi düzeyinde dışarıdaki bir çözümleyiciye yönlendirebilir. Bazı uygulamalar ise kendi içlerine gömülü bir çözümleyiciyle çalışır.
Bu ayarların çoğu kötü niyetle değil, kullanıcının gizliliğini korumak amacıyla tasarlanmıştır. Bir kafede ya da havalimanında sorgularının izlenmesini istemeyen kullanıcı için anlamlı bir korumadır. Sorun, aynı ayarın kurumun bilinçli olarak uyguladığı güvenlik politikasını da devre dışı bırakmasıdır; çözüm de şifrelemeye karşı çıkmak değil, sorguyu kurumun filtreleyen DNS'ine yönlendirmektir.
Üç durumda da sonuç aynıdır: cihaz filtreleyen DNS'inize hiç sormaz, engelli bir site açılabilir ve DNS katmanındaki "kim denedi" görünürlüğü kaybolur. Önemli bir nokta şudur: bağlantının kendisi yine firewall'unuzdan geçer. Erişim kayıtları firewall loglarından üretildiği için iç IP, hedef IP ve port, NAT bilgisi ve kullanıcı kaydedilmeye devam eder; yani 5651 kaydı etkilenmez, etkilenen filtrenin engelleyebilmesidir.
VPN ise ayrı bir kategoridir: tüm trafik tünelden geçtiği için yalnız DNS değil, ağ düzeyindeki diğer filtreler de görünmez olur. Firewall'un uygulama denetimi bilinen VPN trafiğini kısıtlayabilir, ancak misafir ağında bunun tamamen önlenemeyeceğini kabul etmek gerekir.
Misafir ağında filtreyi korumanın adımları
Aşağıdaki adımlar FortiGate, MikroTik, pfSense ya da OPNsense gibi cihazlarda standart firewall politikalarıyla uygulanabilen genel ağ pratikleridir. Kesin menü ve komutlar cihazınızın sürümüne göre değişir.
2. adımda iki seçenek vardır. Engelleme, dışarıdaki bir DNS sunucusuna giden sorguyu düşürür; cihaz bir süre sonra ağın verdiği DNS'e döner. Yönlendirme ise aynı sorguyu sessizce kendi DNS'inize çevirir; DNS adresi cihaza sabit yazılmış bazı yazıcı, kamera ya da akıllı cihazların sorunsuz çalışmaya devam etmesini sağlar. Misafir ağında yönlendirme genellikle daha az şikâyet üretir. Hangi yolu seçerseniz seçin, kuralın yalnız şifresiz 53 trafiğini kapsadığını, şifreli sorgular için 3. ve 4. adımların gerektiğini unutmayın.
DHCP'de tek DNS dağıtın
Misafir ağının DHCP ayarı yalnız router'ı ya da filtreleyen DNS adresini dağıtsın; ikinci, filtresiz bir DNS adresi eklemeyin.
Dışarı giden 53'ü kısıtlayın
Misafir ağından dışarıya UDP ve TCP 53 trafiğine yalnız izinli DNS hedefine izin verin; diğerlerini engelleyin ya da kendi DNS'inize yönlendirin.
853'ü (DoT) kapatın
İstemci ağlarından dışarı giden 853 trafiğini engelleyin. Router'ın kendisi filtreleyen DNS'e DoT ile bağlanıyorsa bu bağlantıyı kuralın dışında tutun.
Bilinen DoH uçlarını engelleyin
DoH 443'ü kullandığı için port kapatılamaz. Bilinen şifreli DNS hizmetlerinin alan adlarını engel listenize, adreslerini firewall kuralına ekleyin; cihazınız destekliyorsa uygulama denetiminden yararlanın.
Kurum cihazlarında ayarı kapatın
Personel bilgisayarlarında tarayıcı ve işletim sistemi şifreli DNS ayarlarını merkezi yönetim politikalarıyla kapatın ya da kurumun DNS'ine sabitleyin.
Misafir ve personeli ayırın
Kuralları ağ bazında yazabilmek için misafir ve personel ağlarını ayrı VLAN'larda tutun; ayrıntılar ağ ayrımı rehberinde.
MikroTik: izgate DNS bağlantısı
RouterOS 7.19 ve üzeri çalışan MikroTik cihazlarda izgate DNS, Otomatik Kurulum ile tek tıkla bağlanır. Router, izgate DNS sunucusuna şifreli DNS (DoH) ile ve cihaza özel bir anahtarla bağlanır; ağdaki cihazlar sorgularını router'a sorar, router da bunları şifreli olarak izgate'e iletir. Böylece "router'dan filtreleyen DNS'e" olan yolculuk şifreli kalır.
Süreklilik de düşünülmüştür: sunucuya ulaşılamazsa router yaklaşık 30 saniye içinde normal DNS'e döner ve internet kesilmez; sunucu geri geldiğinde filtre kendiliğinden yeniden açılır. Otomatik Kurulum ayrıca bağlantının ilk paketlerinden ziyaret edilen site adını kayda geçirir. Bu bağlantının üzerine yukarıdaki 1–4. adımları eklemek, istemcilerin router'ı atlayıp dışarıdaki bir çözümleyiciye gitmesini önler. Hotspot ve log kurulumunun tamamı için MikroTik hotspot ve 5651 rehberine bakabilirsiniz.
FortiGate: izgate DNS ve kendi DNS filtresi
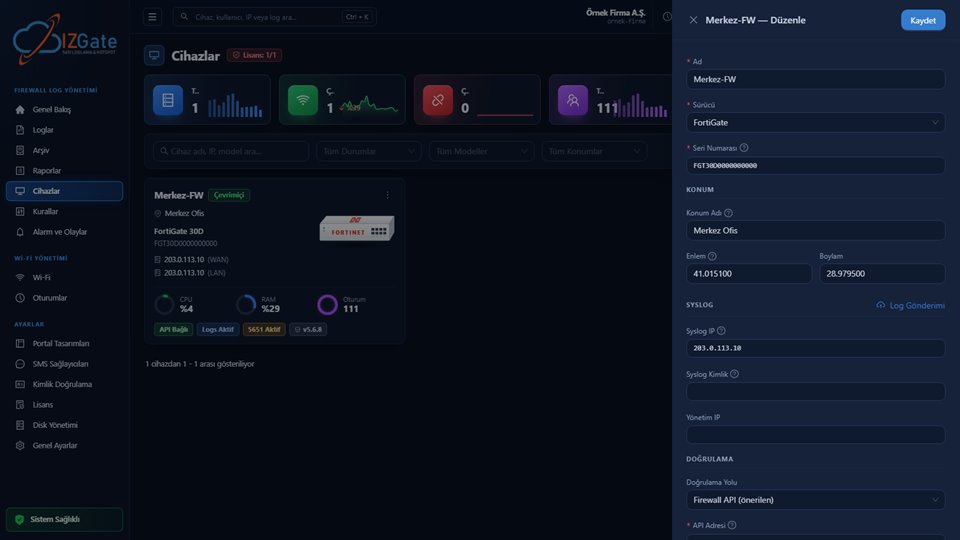
FortiGate'te izgate DNS'e iki biçimde bağlanılabilir. Şifreli bağlantı için FortiOS 6.2 ve üzeri DoT, 7.0 ve üzeri DoH destekler; FortiGate sorguları şifreli olarak izgate'e iletir. Daha basit bir kurguda ise misafir DHCP'sinde izgate DNS adresi dağıtılır. Her iki durumda da FortiGate, izgate'e kayıtlı dış adresiyle tanınır; izgate DNS açık bir çözümleyici değildir ve yalnız kayıtlı cihazlara yanıt verir. DNSSEC doğrulaması açıktır.
FortiGate'in kendi DNS filtresi ve web filtresi kategorileri ise cihazın lisansıyla gelir ve izgate'ten bağımsızdır. İkisi birlikte kullanılabilir: izgate DNS, firewall lisansı gerektirmeden kategori engellemesi yapar ve loglardaki site adlarının yanına izgate kategorisini ekler; FortiGate'in web filtresi ise sayfa düzeyinde ek kontrol sağlar ve site adlarının kayda geçmesine yardım eder. Cihaz tarafındaki loglama ayarları için FortiGate ile 5651 loglama rehberine bakabilirsiniz.
Kurulumu doğrulama
Ayarların gerçekten çalıştığını görmek için misafir ağına bağlı bir test cihazıyla kısa bir deneme yapın:
- Kendi engel listenize bir test alan adı ekleyin ve test cihazından açmayı deneyin; açılmamalıdır.
- Test cihazında DNS'i elle dışarıdaki genel bir çözümleyiciye ayarlayın; ad çözümlemesi başarısız olmalı ya da sorgu yine filtreden geçmelidir.
- Tarayıcının şifreli DNS ayarını açıp aynı test adını deneyin; engel devam etmelidir.
- Engellenenler ekranında test denemelerinin cihaz ve zaman bilgisiyle göründüğünü kontrol edin.
Bir adım beklendiği gibi sonuçlanmıyorsa, genellikle bir DNS çıkış kuralı eksik ya da DHCP'de ikinci bir DNS adresi kalmıştır. Filtrenin genel mantığı ve sınırları için DNS filtreleme rehberine, ürün ayrıntıları için DNS Güvenliği özellik sayfasına ve izgate DNS Güvenliği sayfasına bakabilirsiniz.
Sıkça sorulan sorular
Cihazların şifreli DNS kullanmasını kısıtlamak güvenliği azaltır mı?
Hayır, doğru kurulduğunda azaltmaz. Amaç şifrelemeyi kaldırmak değil, sorguların kurumun seçtiği filtreleyen DNS'e gitmesini sağlamaktır. Router ile filtreleyen DNS sunucusu arasındaki trafik şifreli kalabilir; yalnız cihazların ağın politikasını atlayıp dışarıdaki bir çözümleyiciye doğrudan gitmesi kısıtlanır.
Bir cihaz şifreli DNS kullanırsa 5651 erişim kayıtları etkilenir mi?
Erişim kayıtları firewall loglarından üretildiği için bağlantının kendisi kaydedilmeye devam eder: iç IP, hedef IP ve port, NAT bilgisi ve kullanıcı. Etkilenen, DNS filtresinin o sorguyu görüp engelleyebilmesidir. Bu nedenle filtre koruması için dış DNS trafiğini kısıtlamak gerekir.
izgate DNS sunucusuna ulaşılamazsa misafir ağı internetsiz kalır mı?
MikroTik Otomatik Kurulum ile bağlanan router, izgate DNS sunucusuna ulaşamazsa yaklaşık 30 saniye içinde normal DNS'e döner; internet kesilmez. Sunucu yeniden ulaşılabilir olduğunda filtre kendiliğinden açılır.
FortiGate'te izgate DNS'e DoT ile mi DoH ile mi bağlanmalıyım?
FortiOS 6.2 ve üzeri DoT, 7.0 ve üzeri DoH destekler; cihazınızın sürümüne uygun olanı seçebilirsiniz. Şifreli bağlantı kurmak istemiyorsanız misafir DHCP'sinde izgate DNS adresini dağıtmak da bir seçenektir. Her durumda cihaz, izgate'e kayıtlı dış adresiyle tanınır.
Bu sayfa bilgilendirme amaçlıdır; mevzuatın güncel hâli için resmî metne bakınız.