5651 sayılı Kanun'daki 1.000-15.000 TL idari para cezası, uyarma ve üç güne kadar faaliyet durdurma yaptırımları, yalnızca "ticari amaçla toplu kullanım sağlayıcılar" için yazılıdır — yani internet salonu ve benzeri, interneti ücret karşılığı sunan işletmeler için. Otel, kafe, ofis gibi ücretsiz Wi-Fi sunan işletmeler bu ceza maddesinin doğrudan hedefi değildir; ancak bu, kayıt tutma yükümlülüğünün ortadan kalktığı anlamına gelmez.
Kısa cevap
Kanun madde 7/2, erişim kaydı tutma yükümlülüğünü ticari olup olmadığına bakmadan tüm toplu kullanım sağlayıcılara getirir. Ancak aynı maddenin 4. fıkrasındaki idari para cezası, uyarma ve faaliyet durdurma yaptırımı metinde açıkça "ticari amaçla toplu kullanım sağlayıcılar" ile sınırlıdır. Bu iki cümleyi birbirine karıştırmak, piyasada en sık rastlanan hukuki hatadır.
Kanun madde 7/4
Bu rehberde önce Kanun ve Yönetmelik'teki yaptırım maddelerinin tam metnini, ardından bu maddelerin kime uygulandığını ve ticari amaçla olmayan bir işletme için gerçek riskin ne olduğunu sırasıyla ele alıyoruz.
Kanunun ilgili fıkrası şöyledir:
"Bu maddede belirtilen yükümlülükleri ihlal eden ticari amaçla toplu kullanım sağlayıcılarına, ihlalin ağırlığına göre yönetmelikle belirlenecek usul ve esaslar çerçevesinde uyarma, bin Türk Lirasından on beş bin Türk Lirasına kadar idari para cezası verme veya üç güne kadar ticari faaliyetlerini durdurma müeyyidelerinden birine karar vermeye mahalli mülki amir yetkilidir."
5651 sayılı Kanun, madde 7/4 — mevzuat.gov.tr
Maddenin öznesi nettir: "ticari amaçla toplu kullanım sağlayıcılar". Bu terim Yönetmelik madde 3/1-l'de "internet salonu ve benzeri umuma açık yerlerde belirli bir ücret karşılığı internet toplu kullanım sağlayıcılığı hizmeti veren" işletmeler olarak tanımlanır. Ücretsiz Wi-Fi sunan bir otel ya da kafe bu tanımın dışındadır; dolayısıyla bu fıkra onlara doğrudan uygulanmaz.
Yönetmelik madde 11
Yönetmelik, yaptırımı kademeli bir sıraya bağlar ve yine açıkça ticari amaçla olanlara özgüler:
"5 inci maddenin birinci fıkrasındaki yükümlülüklere aykırı hareket ettiği belirlenen ticari amaçla internet toplu kullanım sağlayıcılara, mülki idare amiri tarafından ilk ihlalde yazılı olarak uyarma; ihlalin devamı halinde üç güne kadar kapatma; ihlalin tekrarı halinde ise bin Türk Lirasından on beş bin Türk Lirasına kadar idarî para cezası vermeye mahalli mülki amir yetkilidir."
İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik, madde 11/1 — mevzuat.gov.tr
Dikkat edilmesi gereken nokta, yaptırımın tek adımda en ağır cezaya gitmemesidir: önce yazılı uyarma, ihlal sürerse üç güne kadar kapatma, ihlal tekrar ederse idari para cezası. Bu kademeli yapı, yalnızca madde 5'teki yükümlülüklere (izin belgesi, içerik filtreleme, sabit IP, erişim kayıtları, bütünlük değeri) aykırılık hâlinde ve yalnızca ticari amaçla sağlayıcılar için işletilir.
Ağırlaştırıcı ve hafifletici nedenler
İdari para cezasının miktarı sabit değildir; Yönetmelik madde 12 bunu belirleyen ölçütleri sayar:
"Ağırlaştırıcı nedenler şunlardır: a) İhlal sonucunda elde edilen ekonomik kazancın büyüklüğü, b) İhlalin devam etmesi, c) Tekerrürün varlığı. Hafifletici nedenler şunlardır: a) İhlal sonucunda herhangi bir ekonomik kazanç elde edilmemiş olması veya elde edilmişse önem derecesinin düşüklüğü, b) İşyerinin kurallarına uymada geçmiş dönemde gösterdiği olumlu tutum."
İnternet Toplu Kullanım Sağlayıcıları Hakkında Yönetmelik, madde 12 — mevzuat.gov.tr
Bu ölçütler de yine madde 11 kapsamındaki ticari amaçla sağlayıcılara yöneliktir ve kararı veren mahalli mülki amirin takdirine bırakılır.
Ticari amaçla olmayanlar için gerçek risk
Otel, kafe, restoran, ofis, fabrika ya da okul gibi ticari amaçla olmayan bir toplu kullanım sağlayıcı için doğru çerçeve şudur: Kanun madde 7/2 erişim kaydı tutma yükümlülüğünü size de getirir, ancak Kanunda yazılı 1.000-15.000 TL'lik idari para cezası maddesi sizi doğrudan hedeflemez. Bunun pratik anlamı, "ceza riskinin olmadığı" değildir — gerçek risk farklı bir yerdedir: hattınızdan yapılan bir işlem sorgulandığında, kaydınız yoksa ya da eksikse, o işlemi kimin yaptığını gösteremezsiniz ve sorumluluk sorusu işletmenizde kalır.
Bu, bir hukuki garanti meselesi değil, pratik bir risk meselesidir: kayıtlı ve kimlikle eşleşmiş bir erişim kaydı, yetkili makamların talebine eksiksiz yanıt vermenizi sağlar; kaydın yokluğu ise işletmenizi, yapmadığı bir işlemle ilişkilendirilme riskine açık bırakır. Bu risk sektöre göre farklı bir yüz taşır: bir fabrikada taşeron çalışanının, bir okulda öğrencinin, bir hastanede hasta yakınının yaptığı işlem her zaman önce işletmenin hattına çıkar. Bu konuyu Çalışanın Yaptığı İşlemden Kim Sorumlu? ve Yetkili Makam Log İstediğinde Ne Yapmalı? rehberlerinde ayrıntılı işliyoruz.
Somut örnekler
Bir otel misafiri, konakladığı gece otelin Wi-Fi'sinden hukuka aykırı bir içeriğe erişim sağlar. Şikâyet otelin IP adresine ulaşır.
Otel, misafir giriş kaydıyla eşleşen erişim kaydını (iç IP, MAC, zaman, NAT portu) panelden çıkarır; hangi odadaki, hangi cihazın o saatte bağlı olduğunu gösterir.
Otel, kendisine gelen soruyu kaydı paylaşarak yanıtlar; işlemin kimin tarafından yapıldığı belgelenir, otel ticari amaçla kategorisinde olmadığı için 7/4 cezası otele uygulanmaz.
Buna karşılık bir internet salonu (ticari amaçla sağlayıcı), erişim kaydı tutmadığı ya da içerik filtrelemeyi devre dışı bıraktığı için denetlenirse, önce yazılı uyarma alır; ihlal sürerse üç güne kadar kapatma, tekrarlanırsa 1.000-15.000 TL idari para cezasıyla karşılaşabilir. Bu senaryoyu İnternet Salonları için 5651 Uyumu sayfasında bulabilirsiniz.
izgate riski nasıl azaltır
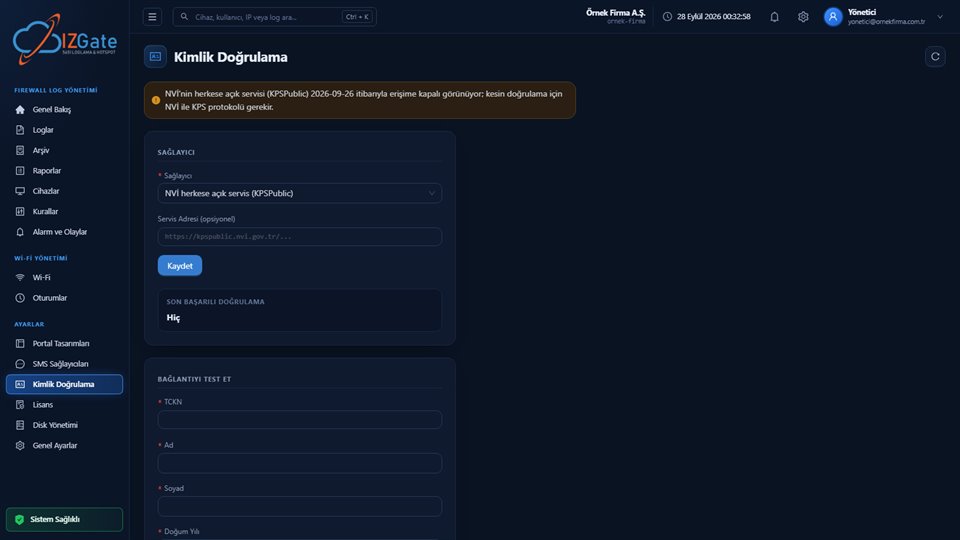
izgate'in buradaki rolü bir ceza muafiyeti sağlamak değildir — kimse size bunu garanti edemez. izgate'in sağladığı şey, hattınızdan yapılan her işlemi kimlikle eşleştirilmiş, bütünlüğü korunmuş bir erişim kaydı olarak elinizde hazır tutmaktır; böylece bir talep geldiğinde "elimizde kayıt yok" durumuna düşmezsiniz.
Pratikte bu üç parçadan oluşur: birincisi, firewall ve hotspot cihazlarınızdan gelen trafiğin eksiksiz ve kayıpsız toplanması; ikincisi, misafir ya da çalışan kimliğinin oturumla otomatik eşleştirilmesi, böylece "bu IP o anda kimdeydi" sorusuna anında cevap verilebilmesi; üçüncüsü, kayıtların hash zinciri ve dijital imzayla korunarak sonradan değiştirilmediğinin gösterilebilmesi. Bu üç parça birlikte, bir talebe "elimizde kayıt var ve bu kayıt değiştirilmedi" diyebilmenizi sağlar.
Sıkça sorulan sorular
Her işletmeye 1.000-15.000 TL ceza kesilir mi?
Hayır. Kanun madde 7/4'teki bu ceza, yalnızca "ticari amaçla toplu kullanım sağlayıcılar" (internet salonu ve benzeri, interneti ücret karşılığı sunan işletmeler) için yazılıdır. Otel, kafe, ofis gibi ücretsiz Wi-Fi sunan işletmeler bu maddenin doğrudan hedefi değildir.
Ceza maddesi bana uygulanmıyorsa, kayıt tutmama gerek yok mu?
Yükümlülük devam eder. Kanun madde 7/2, erişim kaydı tutmayı ticari olup olmadığına bakmadan herkese getirir; sadece para cezası maddesi ticari amaçla olanlara özgüdür. Kaydınız yoksa gerçek risk, bir talep geldiğinde işlemi kimin yaptığını gösterememenizdir.
İnternet salonu için ceza doğrudan mı uygulanır?
Hayır, Yönetmelik madde 11 kademeli bir sıra öngörür: ilk ihlalde yazılı uyarma, ihlal sürerse üç güne kadar kapatma, tekrarında 1.000-15.000 TL idari para cezası.
Ceza miktarı her zaman aynı mı?
Hayır. Yönetmelik madde 12, ihlalden elde edilen ekonomik kazanç, ihlalin sürmesi ve tekerrür gibi ağırlaştırıcı; kazanç elde edilmemesi ve geçmiş olumlu tutum gibi hafifletici nedenlere göre miktarın belirlendiğini düzenler.
Bu sayfa bilgilendirme amaçlıdır; mevzuatın güncel hâli için resmî metne (mevzuat.gov.tr) bakınız.