
Yeni personel ekleyin
"Yeni Kullanıcı" ile kullanıcı adı/parola tanımlayın; ilgili Ofis Wi-Fi ağına bağlayın.
Ofis Wi-Fi sayfası, misafir portalından tamamen ayrı bir akıştır: personel için izgate'te tanımlı yerel kullanıcı adı/parola ile RADIUS PAP kimlik doğrulaması yapılır. Sayfa Kullanıcılar ve Ağlar olmak üzere iki sekmeden oluşur.
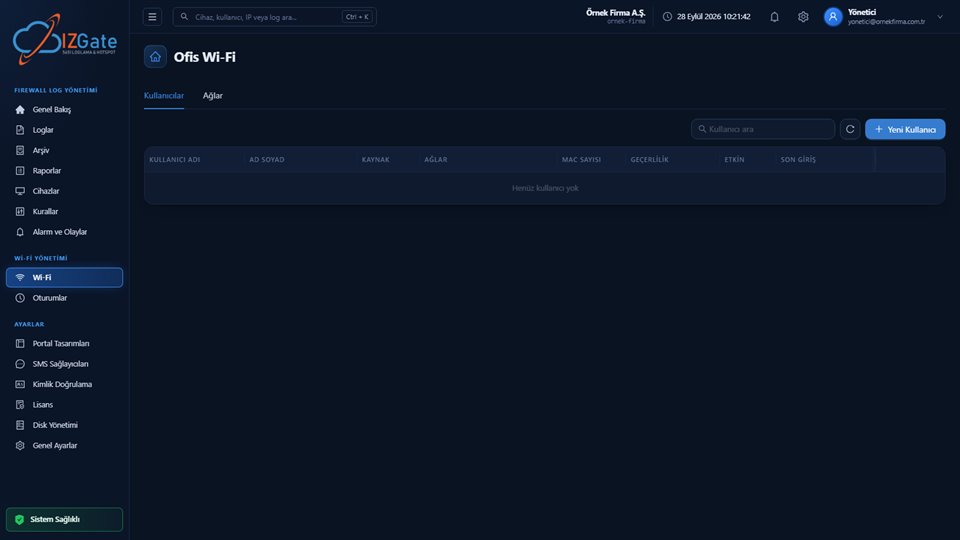
Tablo sütunları: Kullanıcı Adı, Ad Soyad, Kaynak, Ağlar, MAC Sayısı, Geçerlilik, Etkin ve Son Giriş; üstte arama kutusu, sağ üstte "Yeni Kullanıcı" butonu.
Ofis Wi-Fi'ye bağlı ağların listelendiği ikinci sekme (Misafir Wi-Fi'daki Ağlar sekmesinden ayrı, ofis türü ağlar için).
Henüz kullanıcı tanımlanmamışsa tablo "Henüz kullanıcı yok" mesajını gösterir.
Her personel için izgate'te bir yerel kullanıcı tanımlanır: kullanıcı adı/parola, isteğe bağlı MAC listesi (kullanıcının hangi cihazlardan bağlanabileceğini sınırlar) ve geçerlilik tarihi (ör. sözleşmesi biten bir taşeron personeli için son kullanım günü). "Etkin" sütunu kullanıcıyı geçici olarak devre dışı bırakmayı, "Son Giriş" ise en son ne zaman bağlandığını gösterir; "Kaynak" sütunu kullanıcının nereden tanımlandığını belirtir.
Kimlik doğrulama RADIUS PAP ile yapılır; NAS (firewall) paylaşılan sırrı, RADIUS Oturumları ile eşleşen cihaz kaydından okunur.
"Yeni Kullanıcı" ile kullanıcı adı/parola tanımlayın; ilgili Ofis Wi-Fi ağına bağlayın.
Bir kullanıcının yalnızca belirli cihazlardan bağlanmasını istiyorsanız MAC listesi tanımlayın.
Geçici personel ya da taşeron için bir son kullanım tarihi tanımlayarak erişimin otomatik sona ermesini sağlayın.
RADIUS Auth (1812/UDP) ve Accounting (1813/UDP) kullanılır; her paketin Message-Authenticator alanı HMAC-MD5 ile doğrulanır, yanlışsa paket sessizce düşürülür. Accounting-On/Off sinyali yalnızca o NAS'ın (firewall'un) kendi oturumlarını kapatır, diğer cihazları etkilemez.
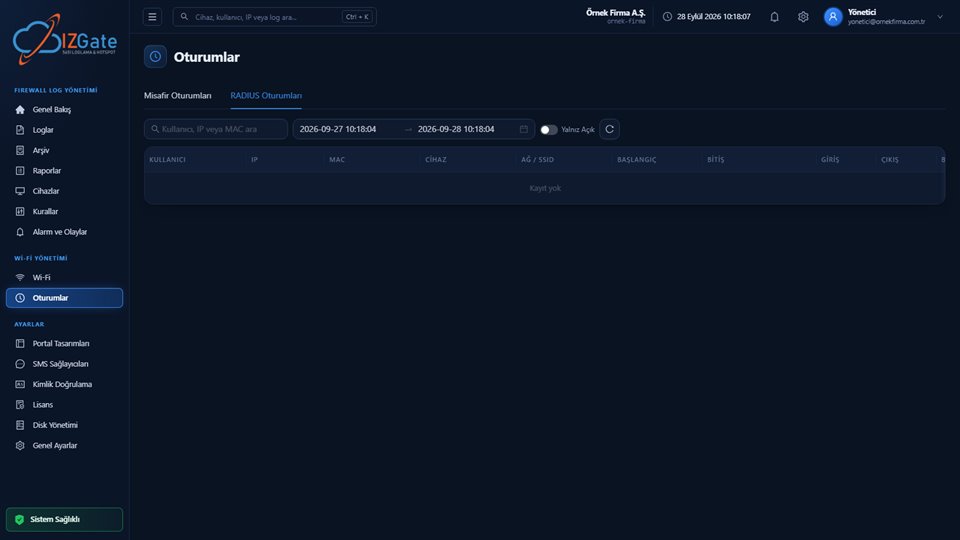
Oturum ↔ kullanıcı eşleşmesi RADIUS Class özniteliğiyle yapılır; sessiz kalan (accounting durmuş) bir oturum 30 dakika içinde otomatik olarak kapatılır. Açılan tüm oturumları Oturumlar sayfasındaki "RADIUS Oturumları" sekmesinden izleyebilirsiniz.
Kullanıcılar sekmesinde "Yeni Kullanıcı" ile ad, kullanıcı adı ve parola tanımlayın.
Kullanıcıyı ilgili Ofis Wi-Fi ağına (Ağlar sekmesinde tanımlı) bağlayın.
Cihaz kısıtlaması ya da son kullanım tarihi gerekiyorsa bu alanları doldurun.
Firewall tarafında izgate'i RADIUS sunucusu olarak (paylaşılan sır ile) tanımlayın; bağlantı Oturumlar sayfasında görünür.
Ofis Wi-Fi'da bugün yalnızca RADIUS PAP protokolüyle yerel kullanıcı doğrulaması desteklenir. Sertifika tabanlı 802.1X/EAP-PEAP (yerel/AD/LDAP dizin kaynaklı) kimlik doğrulaması henüz yoktur; yol haritasında yer alır. NAS paylaşılan sırrı cihaz kaydından okunur — sır tanımlı değilse ya da yanlışsa RADIUS istekleri doğrulanamaz.
Evet, ikisi de izgate panelinden yönetilir ancak birbirinden ayrı akışlardır: Ofis Wi-Fi RADIUS ile yerel kullanıcı modeli kullanır, Misafir Wi-Fi ise captive portal ve çoklu doğrulama yöntemleriyle çalışır.
Henüz hayır. Bugün Ofis Wi-Fi'da yalnızca RADIUS PAP ile yerel kullanıcı doğrulaması desteklenir; sertifika tabanlı 802.1X/EAP yol haritasındadır.
Evet, kullanıcıya MAC listesi tanımlayarak yalnızca o cihazlardan bağlanmasını sağlayabilirsiniz.
Kullanıcı tanımında bir geçerlilik tarihi belirleyerek, o tarihten sonra kullanıcının RADIUS ile doğrulanamamasını sağlayabilirsiniz.
Oturumlar sayfasındaki "RADIUS Oturumları" sekmesinden kullanıcı, IP, MAC, cihaz ve trafik bilgileriyle izleyebilirsiniz.
izgate Bulut'u firewall cihazı sayınıza ve disk ihtiyacınıza göre yapılandırın; kurulum yok, dakikalar içinde kullanmaya başlayın. Sorularınız için bizi arayın.